

Pozor na túto podvodnú správu, ktorá zaplavuje Slovensko, varujú experti. Inštaluje do zariadenia spyware Formbook
Phishingová kampaň sa vydáva za faktúru od ZSE. Útočníci posielajú e-maily s prílohou, ktorá sa tvári ako PDF, no v skutočnosti spúšťa malvér Formbook schopný kradnúť heslá a citlivé údaje.

Stačí jeden klik na prílohu a namiesto faktúry za elektrinu môžeš do počítača stiahnuť škodlivý program. Bezpečnostní výskumníci zo spoločnosti ESET upozorňujú na phishingovú kampaň, v ktorej sa útočníci vydávajú za energetickú spoločnosť ZSE. Ľuďom rozposielajú e-maily s údajnou elektronickou faktúrou. Príloha však v skutočnosti neobsahuje žiadny účet za elektrinu, ale škodlivý kód určený na krádež citlivých údajov.
Bezpečnostné riešenia ESET zachytili pokusy o útok už približne na 1 300 zariadeniach na Slovensku. Najviac prípadov zaznamenali 9. marca 2026. Podobná kampaň sa objavila aj v Poľsku a Chorvátsku, pričom obsah správ bol vždy prispôsobený miestnej energetickej spoločnosti.

E-mail vyzerá ako obyčajná faktúra od ZSE
Útok je postavený na veľmi jednoduchom princípe. Do schránky ti príde e-mail s predmetom „Elektronická faktúra“. Pre zákazníkov energetických spoločností ide o úplne bežnú správu, ktorú mnohí dostávajú každý mesiac. Práve preto veľa ľudí prílohu otvorí bez väčšieho premýšľania.
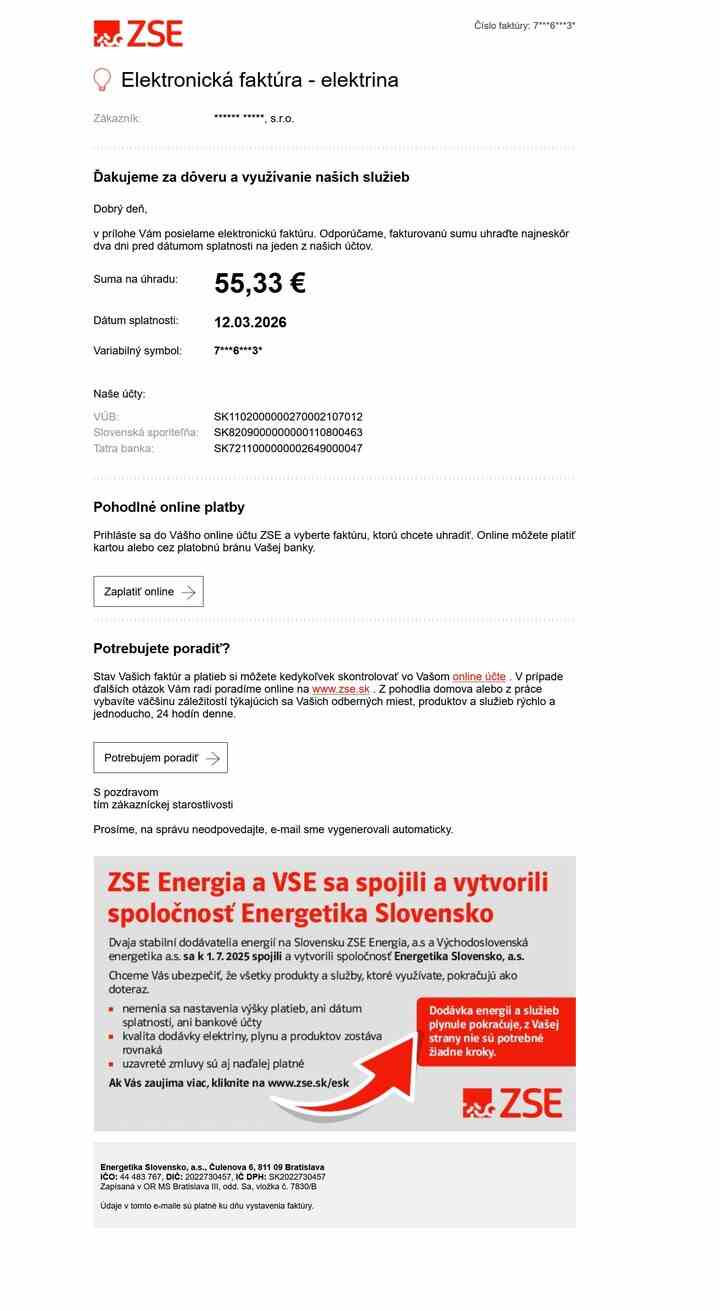
Útočníci navyše nastavili zobrazované meno odosielateľa na názov ZSE. V zozname správ tak e-mail vyzerá, akoby prišiel priamo od dodávateľa elektriny. Skutočná e-mailová adresa však so spoločnosťou nemá nič spoločné.
Aby správa pôsobila ešte dôveryhodnejšie, odkazy v texte smerujú na reálnu webovú stránku ZSE a uvedené bankové účty patria tejto spoločnosti. Kombinácia známej značky, bežného predmetu správy a legitímnych odkazov vytvára dojem, že ide o obyčajnú faktúru.
Neprehliadni

Príloha sa tvári ako PDF faktúra
Najnebezpečnejšia časť správy je príloha. Na prvý pohľad vyzerá ako faktúra v PDF formáte. Názov súboru môže vyzerať napríklad takto: „Faktura_7576654137.pdf.zip“. Mnohí ľudia si všimnú len prvú časť názvu a automaticky predpokladajú, že ide o dokument.
V skutočnosti však ide o archív ZIP. Po jeho rozbalení sa v ňom nachádza súbor s názvom „Faktura_7576654137.pdf.js“. Útočníci pritom využívajú znaky, ktoré vyzerajú ako bodka v názve dokumentu, aby súbor pôsobil ako klasická faktúra.
Ak má používateľ vypnuté zobrazovanie prípon súborov, môže v názve vidieť iba „Faktura_7576654137.pdf“. V takom prípade si nemusí uvedomiť, že nejde o dokument, ale o JavaScriptový súbor, ktorý po otvorení spustí škodlivý kód.
Po otvorení súboru sa spustí viacstupňový útok
Po otvorení súboru sa v počítači aktivuje JavaScriptový kód. Ten slúži ako prvý krok útoku a jeho úlohou je pripraviť systém na stiahnutie ďalších škodlivých komponentov.
Malvér sa do počítača dostáva postupne
V ďalšej fáze sa aktivuje nástroj známy ako CloudEyE. Ide o takzvaný loader, teda program, ktorý skryje ďalšie kroky útoku a potichu stiahne ďalšie škodlivé súbory z internetu. Niektoré z nich môžu byť uložené aj na bežných službách, napríklad na Google Drive.
Na konci tohto reťazca sa do zariadenia dostane malvér Formbook. Ten patrí medzi takzvané infostealery, teda programy určené na krádež citlivých údajov.
Malvér dokáže kradnúť heslá aj sledovať klávesnicu
Formbook dokáže zbierať prihlasovacie údaje z internetových prehliadačov, zaznamenávať stlačené klávesy a získavať ďalšie informácie zo systému. Útočníci tak môžu získať heslá k e-mailom, sociálnym sieťam alebo rôznym online službám.
„Útočníci sa snažia presvedčiť používateľa, aby škodlivý súbor otvoril sám. Práve sociálne inžinierstvo je v podobných kampaniach najčastejšou vstupnou bránou do zariadenia,“ upozorňujú bezpečnostní analytici spoločnosti ESET.
Na tieto detaily si dávaj pri podobných e-mailoch pozor
Pri podobných správach sa oplatí skontrolovať niekoľko základných vecí. Prvou je skutočná e-mailová adresa odosielateľa. Zobrazované meno môže byť nastavené na akýkoľvek text a nemusí mať s firmou nič spoločné.
Podozrivé môžu byť aj prílohy. Faktúry sa síce často posielajú ako PDF dokumenty, no ak prídu zabalené v archíve ZIP, je dobré spozornieť. Práve takýmto spôsobom útočníci často skrývajú škodlivé súbory.
Dôležitú úlohu zohráva aj bezpečnostný softvér, ktorý dokáže podobné útoky zachytiť ešte predtým, než sa škodlivý program dostane do systému.
Aj v tomto prípade však platí jednoduché pravidlo. Ak si nie si istý, čo presne príloha obsahuje, je bezpečnejšie ju neotvárať.


















