

Tisícky slovenských počítačov zasiahla hackerská kampaň. Útočníci sa do nich pokúsili dostať spyware Agent Tesla, hlásia experti
Podvodný e-mail so zmluvou šíril spyware Agent Tesla aj na Slovensku. Dostal sa do tisícov schránok, hlásia experti z ESETu. Útok využíval bežné správanie používateľov pri práci s e-mailom.
Tisíce slovenských počítačov dostali v januári rovnaký e-mail. Krátku výzvu na podpis zmluvy, bez loga, bez prílohy navyše, bez zjavnej chyby. Kto klikol, riskoval viac než len otvorenie podozrivého dokumentu. V pozadí totiž čakal malvér, ktorý vie potichu vysávať heslá, e-maily aj prístupové údaje.
Bezpečnostní analytici zo spoločnosti ESET potvrdili, že išlo o rozsiahlu phishingovú kampaň. Útok nebol až tak sofistikovaný formou, ako bol realizovaný, ale nebezpečný dôsledkami. Príloha v e-maile skrýval malvér CloudEyE, ktorý sa používa ako takzvaný „otvárač dverí“ pre ďalší škodlivý kód. V tomto prípade otváral dvere pre notoricky známy spyware Agent Tesla, s ktorým sme sa mali v minulosti možnosť už viackrát stretnúť.

Jednoduchý phishing, ktorý spolieha na rutinu
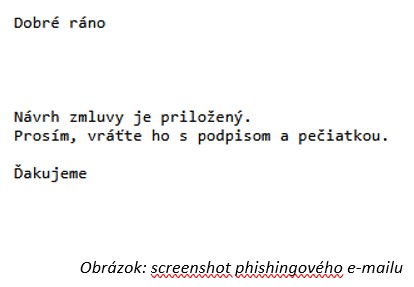
Správa, ktorú obete dostali, bola až zarážajúco obyčajná. „Dobré ráno, návrh zmluvy je priložený. Prosím, vráťte ho s podpisom a pečiatkou.“ Ide presne ten typ e-mailu, ktorý v kancelárii nevyvoláva paniku, ale reflex. Otvoriť, pozrieť, prípadne preposlať ďalej.
Podľa bezpečnostného analytika Ondreja Kuboviča nejde o premyslený sociálny inžiniering, ale o masový zásah.
„Vzhľadom na dnešné možnosti ide o veľmi jednoduchý pokus o phishing. Vidieť, že útočníci si s prípravou podvodnej správy nedali veľkú námahu a spoľahli sa najmä na široký zásah recipientov. Ak by ale danú správu vložili do už existujúcej konverzácie, kde už bežne obe strany nevkladajú formálne podpisy, logá, či iné náležitosti, šanca na úspešný útok by sa výrazne zvýšila,“ vysvetľuje.
CloudEyE je nástroj, ktorého úlohou je skryť skutočný útok
Skutočný problém nebol v texte e-mailu, ale v tom, čo nasledovalo po otvorení prílohy. Útočníci použili CloudEyE, nástroj typu malware-as-a-service. V praxi ide o kombináciu downloadera a cryptora, ktorého úlohou je maskovať finálny škodlivý kód pred antivírusmi.
Neprehliadni

V tejto kampani bola príloha vydávaná za archív s príponou .tar. Po rozbalení sa však spustil JavaScriptový súbor. To je dôležitý detail. Skripty ako .js alebo .vbs sú v mnohých firmách stále povolené, hoci ich reálne využitie v bežnej e-mailovej komunikácii je minimálne.
CloudEyE funguje viacstupňovo. Najprv sa nenápadne spustí, potom si stiahne ďalší payload a až následne sa pokúsi získať citlivé údaje alebo otvoriť cestu pre ďalšie útoky. V tomto prípade smerovala stopa k Agentovi Tesla, starému, ale stále aktívne zneužívanému spyware nástroju.
Agent Tesla: starý kód, nové obete
Agent Tesla nie je žiadna novinka. Jeho pôvodní autori ho už roky nevyvíjajú. To však neznamená, že zmizol z trhu. Práve naopak. Staré verzie sa stále predávajú, upravujú a nasadzujú v kampaniach, ktoré cielia na slabé miesta v praxi, nie v teórii.
Tento malvér dokáže kradnúť prihlasovacie údaje, e-mailovú komunikáciu, dáta z prehliadačov aj z aplikácií. Pre firmu to neznamená len kompromitovaný počítač jedného zamestnanca, ale potenciálny prístup k interným systémom, zákazníckym dátam alebo účtovníctvu.
Rovnako ale treba povedať, že nejde o žiadnych hackerských géniov, vysvetľuje ESET. Ale aj napriek tomu, tento typ útoku funguje preto, že je lacný, opakovateľný a roky overený v praxi.


















