

Pozor na túto „Google bezpečnostnú kontrolu“. Hackeri cez ňu dokážu sledovať tvoju polohu, SMS kódy aj kontakty
Hackeri šíria falošnú „Google Security Check“ PWA aplikáciu, ktorá kradne heslá, SMS overovacie kódy, kontakty aj GPS polohu. Útok dokáže zmeniť tvoj prehliadač na nástroj špionáže a obísť bezpečnostné mechanizmy siete.
Útočníci tentoraz nestavili na klasický vírus ani na zraniteľnosť v prehliadači. Vytvorili falošnú stránku, ktorá sa tvári ako bezpečnostná kontrola Google účtu, a doručili cez ňu webovú aplikáciu typu PWA. Tá po „inštalácii“ kradne prihlasovacie údaje, jednorazové SMS kódy a dokonca využíva tvoj prehliadač ako nástroj útoku.
Kampaň rozobrali výskumníci zo spoločnosti Malwarebytes. Detaily ukazujú, prečo ide o nebezpečnejší trik než bežný phishing.

Prečo je PWA horšia než obyčajná stránka
Bežná phishingová stránka beží v karte prehliadača. Vidíš adresu URL, ikonu zámku a doménu. Máš aspoň vizuálnu kontrolu. Problém je, že veľká časť používateľov URL vôbec nekontroluje.
PWA (Progressive Web App) sa po „inštalácii“ správa ako samostatný program. Otvorí sa v samostatnom okne bez adresného riadka. Nevidíš URL ani doménu a strácaš možnosť rýchlo overiť, kde sa nachádzaš.
To vytvára falošný pocit, že aplikácia patrí k systému Windows alebo macOS. V skutočnosti ide stále o webový obsah z cudzej domény.
Neprehliadni

Útočníci použili doménu google-prism[.]com, ktorá sa vydávala za bezpečnostnú službu Google. Stránka ťa presvedčí, aby si prešiel „štvorstupňovou ochranou“ a udelil rôzne oprávnenia. Práve izolácia od klasického okna prehliadača robí celý trik presvedčivejším.
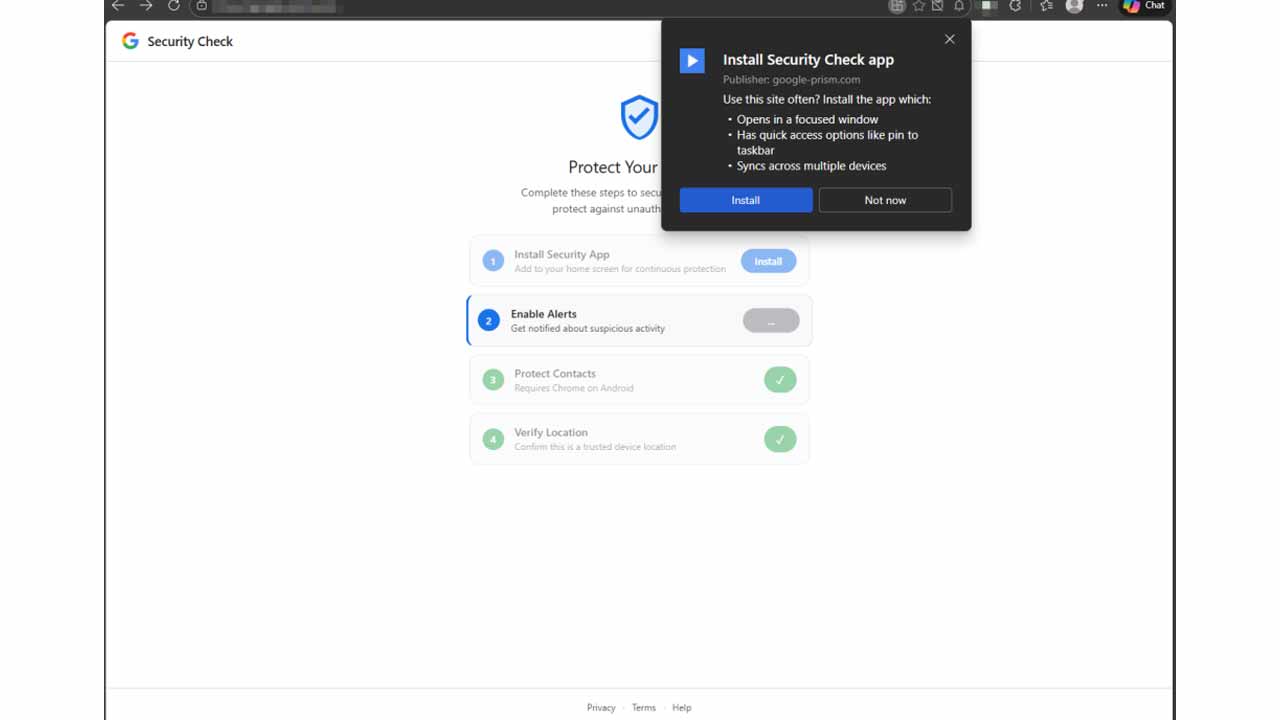
Podľa Malwarebytes dokáže PWA aplikácia zbierať kontakty, GPS polohu a obsah schránky. Ak si skopíruješ kryptopeňaženkovú adresu alebo heslo, aplikácia ju môže zachytiť.
Útočníci sa zameriavajú najmä na OTP kódy a kryptomenové transakcie. V podporovaných prehliadačoch využívajú WebOTP API na zachytenie SMS overovacích kódov.
Stránka zároveň vytvára detailný „odtlačok zariadenia“, teda profil tvojho zariadenia. Ten môže zahŕňať typ prehliadača, jazyk systému, rozlíšenie obrazovky či časové pásmo. Takýto fingerprint pomáha útočníkovi identifikovať konkrétnu obeť aj v prípade, že sa pripojí z inej siete.
Útočníci si zároveň budujú trvalý komunikačný kanál. Po udelení povolenia na push notifikácie môže škodlivá aplikácia prijímať príkazy aj vtedy, keď ju nemáš otvorenú. Útočník tak môže aplikáciu „prebudiť“, poslať nové úlohy alebo spustiť prenos dát bez toho, aby si si niečo všimol.
„Malvér funguje ako HTTP proxy, vykoná požiadavky s ľubovoľnou metódou, hlavičkami a údajmi, ktoré útočník zadá, a vráti kompletnú odpoveď,“ uvádza Malwarebytes.
To znamená, že tvoj prehliadač môže slúžiť ako most pre cudziu komunikáciu.
Zadné vrátka priamo v legitímnej funkcii prehliadača
Na prvý pohľad by sa mohlo zdať, že aplikácia kradne dáta len vtedy, keď je otvorená. Realita je ale o niečo viac zložitejšia.
Útok využíva architektúru moderných webových aplikácií. Jedna časť kódu funguje priamo na stránke, druhá sa spúšťa na pozadí ako takzvaný service worker. Kód stránky zbiera dáta, keď máš aplikáciu otvorenú. Pokúša sa čítať obsah schránky, zachytávať OTP kódy a pravidelne komunikuje so serverom útočníka.
Service worker však dokáže fungovať aj po zatvorení okna aplikácie. Prijíma push správy, spúšťa úlohy na pozadí a ukladá zachytené dáta.
Výskumníci upozorňujú aj na funkciu Periodic Background Sync, ktorú podporujú prehliadače na jadre Chromium (napríklad Google Chrome či Microsoft Edge). Táto funkcia vznikla pre legitímne účely, napríklad aby e-mailový klient mohol synchronizovať správy na pozadí.
V tomto prípade však funguje ako zadné vrátka. Útočník môže prebudiť proces aplikácie, vykonať príkazy a odoslať dáta aj bez toho, aby si aplikáciu mal otvorenú.
Zaujímavý detail je, že ukradnuté dáta sa nemusia odoslať okamžite. Ak je zariadenie offline, aplikácia ich uloží do lokálnej cache prehliadača. Po opätovnom pripojení na internet sa všetky údaje automaticky odošlú na server útočníka.
Prehliadač ako trójsky kôň
Najvážnejší problém vzniká vo firemnom prostredí. Väčšina spoločností chráni sieť silným firewallom smerom von. Vnútri siete však komunikácia medzi zariadeniami často prebieha s menšou kontrolou.
Keďže škodlivé požiadavky odchádzajú priamo z tvojho prehliadača, systém ich vyhodnotí ako legitímnu prevádzku.
Útočník tak môže cez tvoj počítač skenovať interné servery, tlačiarne alebo iné zariadenia. Toolkit obsahuje aj jednoduchý port scanner, ktorý dokáže prehľadať celé lokálne podsiete a hľadať zariadenia na portoch ako 80, 443 alebo 8080.
WebSocket relay navyše umožňuje útočníkovi „vidieť“ to, čo vidíš ty. Môže posielať webové požiadavky cez tvoj prehliadač a prijímať odpovede, akoby ich posielal priamo tvoj počítač.
To znamená, že útočník môže:
- obísť IP ochranu niektorých služieb,
- pristupovať k interným serverom firmy,
- alebo skryť svoju komunikáciu za IP adresu obete.
Android verzia dáva hackerom plnú kontrolu
Stránka môže ponúknuť aj Android APK súbor, ktorý sa tvári ako „kritická bezpečnostná aktualizácia“. Aplikácia si vyžiada až 33 oprávnení vrátane prístupu k SMS, mikrofónu, kontaktom a službám prístupnosti.
Balík sa identifikuje ako com.device.sync a v systéme sa môže zobrazovať pod názvom „System Service“.
Súčasťou aplikácie môže byť:
- vlastná klávesnica na zachytávanie úderov,
- notifikačný listener na čítanie prichádzajúcich správ,
- prístup k službám prístupnosti na sledovanie obsahu obrazovky,
- autofill služba na zachytávanie prihlasovacích údajov.
Aplikácia sa zároveň registruje ako správca zariadenia, nastaví spustenie po štarte a pokúša sa prežiť aj po pokuse o ukončenie.
Ako používateľ je dobré vedieť, že Google nevykonáva bezpečnostné kontroly cez náhodné webové okná a nežiada inštaláciu aplikácií pre „vyššiu ochranu“.
Oficiálne nastavenia účtu nájdeš iba na myaccount.google.com.
Ak nájdeš aplikáciu s názvom „Security Check“ alebo „System Service“ s balíkom com.device.sync, skontroluj oprávnenia správcu zariadenia a odstráň ju.
Moderný phishing dnes nestojí na hacknutí systému. Stojí na presvedčivej ilúzii a zneužití legitímnych funkcií prehliadača. PWA aplikácia túto ilúziu posúva o úroveň vyššie.


















