

Hackeri prišli na nový trik s prihlasovaním cez Microsoft či Google. Odkaz vyzerá legitímne, no presmeruje ťa na podvodnú stránku
Hackeri zneužívajú OAuth prihlasovanie cez Microsoft a Google. Odkaz môže vyzerať legitímne, no po kliknutí ťa presmeruje na phishing alebo stiahne škodlivý súbor, ktorý môže útočníkovi otvoriť prístup k účtu.
Hackeri sú sami o sebe tvoriví ľudia, ktorí dokážu zneužívať slabiny v technológiách vo svoj prospech. Jednu z takýchto techník nedávno opísali výskumníci z americkej spoločnosti Microsoft. Nejde pritom o klasickú bezpečnostnú chybu v softvéri. Útočníci zneužívajú štandardné správanie OAuth protokolu, ktorý používajú služby ako Microsoft alebo Google na prihlasovanie používateľov.
V praxi to znamená, že obeť klikne na odkaz, ktorý vyzerá ako legitímne prihlásenie, no nakoniec skončí na stránke útočníka. Odtiaľ môže nasledovať phishing alebo stiahnutie škodlivého softvéru.

Podľa výskumníkov ide o zneužitie štandardného správania OAuth. Keď sa v procese autorizácie objaví chyba, systém automaticky presmeruje prehliadač na tzv. redirect URI aplikácie. Túto adresu si však môže nastaviť aj útočník vo svojej vlastnej OAuth aplikácii. Útok tak funguje bez krádeže tokenov a bez priameho obchádzania dvojfaktorového overenia. Autentifikácia totiž ani neprebehne úspešne. Používateľ je len presmerovaný na stránku útočníka, kde môže dôjsť ku krádeži prihlasovacích údajov alebo session cookies cez AitM (attacker-in-the-middle) nástroje.
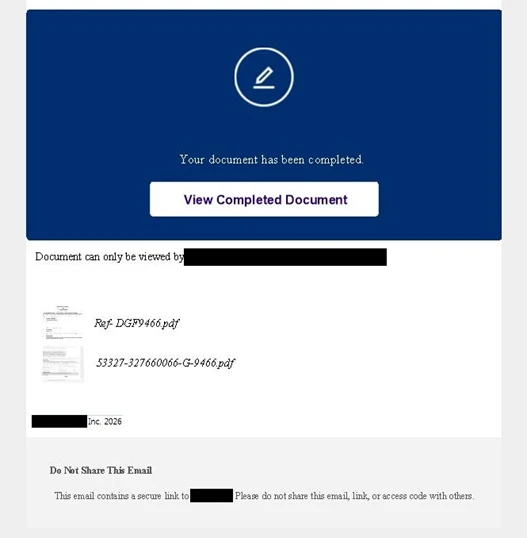
Útoky boli cielené najmä na vládne organizácie a verejný sektor či zamestnancov firiem. Útočníci pritom využívali klasické sociálne inžinierstvo. Odkazy posielali napríklad ako žiadosť o elektronický podpis dokumentu, oznámenie zo sociálneho systému, pozvánku na stretnutie v Teams alebo upozornenie na zmenu hesla.
Ako útočníci zneužívajú OAuth prihlasovanie
Útočníci si najprv zaregistrujú vlastnú OAuth aplikáciu a nastavia jej presmerovanie na svoju doménu. Potom rozpošlú phishingový e-mail s odkazom, ktorý vyzerá ako legitímna autentifikácia napríklad cez Microsoft Entra alebo Google účet. Kľúčové parametre ako prompt=none a neplatný scope úmyselne vyvolajú chybu v OAuth procese. Výsledkom je automatické presmerovanie prehliadača na stránku útočníka.
Neprehliadni

Takýto odkaz môže začínať dôveryhodnou doménou ako napríklad login.microsoftonline.com alebo accounts.google.com. Práve to je dôvod, prečo ho často neblokujú e-mailové filtre ani prehliadače. Až po presmerovaní sa používateľ ocitne na skutočnej phishingovej stránke.
Útočníci pritom využívajú ešte jeden trik. Do parametra state vložia e-mail obete v zakódovanej podobe. Keď sa phishingová stránka otvorí, e-mail je už automaticky vyplnený v prihlasovacom formulári. Stránka tak pôsobí oveľa dôveryhodnejšie.
Útočníci môžu zachytiť aj session cookies používateľa
Po presmerovaní môže používateľ skončiť na phishingovej stránke. V mnohých prípadoch ide o nástroje typu EvilProxy alebo podobné AitM platformy. Tie fungujú ako proxy server medzi používateľom a legitímnou službou. Útočník tak môže zachytiť prihlasovacie údaje aj session cookies používateľa. Ak sa mu to podarí, dokáže získať prístup do účtu aj v prípade, že má obeť zapnuté viacfaktorové overenie.
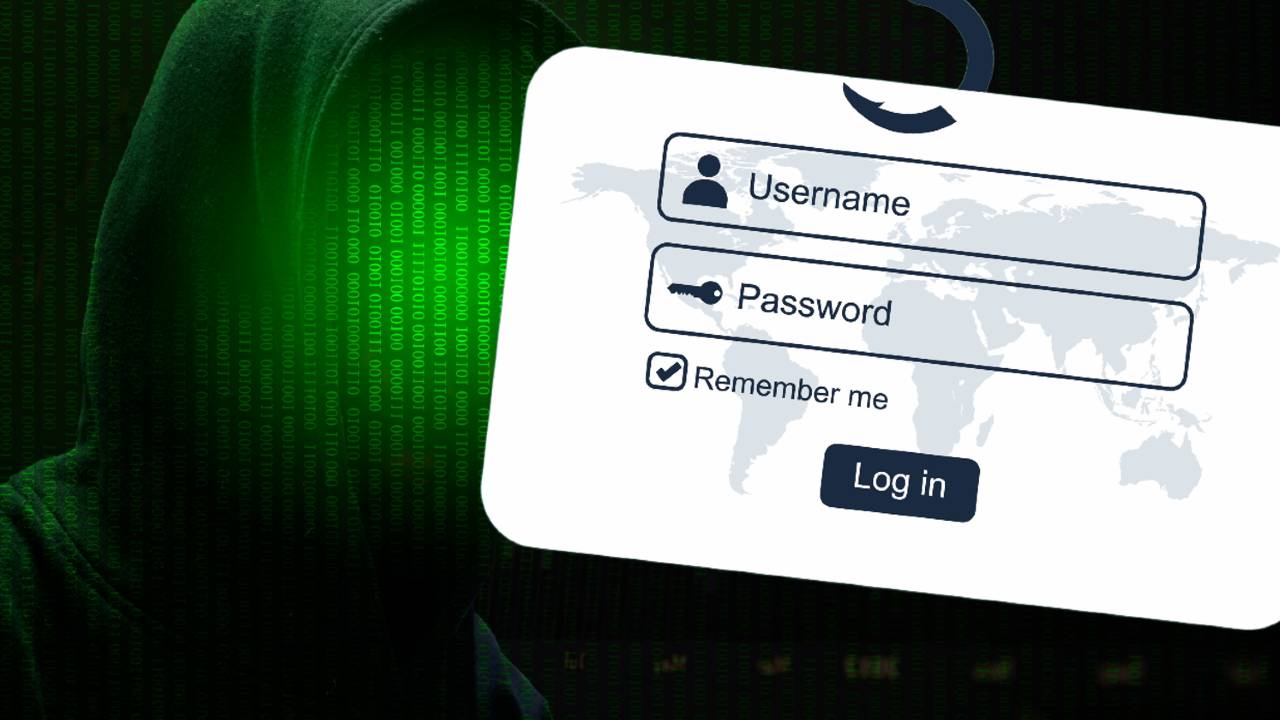
Existuje však aj druhá verzia útoku. V tomto prípade presmerovanie nevedie na phishingovú stránku, ale na web, ktorý automaticky stiahne škodlivý súbor. Obeť si tak do počítača nevedomky stiahne ZIP archív, ktorý obsahuje nebezpečný LNK súbor.
Po otvorení súboru sa spustí PowerShell skript, ktorý vykoná základný prieskum systému. Medzi príkazy patria napríklad ipconfig alebo tasklist. Následne skript extrahuje ďalšie komponenty malvéru.
Útočníci využili aj legitímny program steam_monitor.exe. Ten následne načíta škodlivú knižnicu crashhandler.dll pomocou techniky nazývanej DLL side-loading. Tá dešifruje payload uložený v súbore crashlog.dat a spustí ho priamo v pamäti. Nakoniec sa zariadenie pokúsi nadviazať spojenie s riadiacim serverom útočníka.
Celý trik pritom šikovne obchádza základné e-mailové filtre aj bezpečnostné mechanizmy prehliadačov. Odkaz totiž začína na dôveryhodnej doméne identity providerov.
Výskumníci zároveň upozorňujú, že takýto mechanizmus môže slúžiť aj na tichý prieskum cieľov. Útočník môže z reakcie OAuth servera zistiť napríklad to, či má používateľ aktívnu prihlasovaciu session alebo či je vyžadované interaktívne prihlásenie.
Dôležité je, že nejde o chybu v softvéri. Ide o zneužitie správania definovaného v OAuth špecifikácii (RFC 9700), ktorá popisuje aj riziko tzv. „open redirector“ scenárov. Útočníci jednoducho úmyselne vyvolajú chybu v procese autentifikácie, aby systém presmeroval používateľa na nimi kontrolovanú stránku.
Administrátori by mali skontrolovať OAuth aplikácie a ich oprávnenia
Microsoft odporúča organizáciám sprísniť kontrolu nad OAuth aplikáciami. Administrátori by mali obmedziť udeľovanie súhlasov pre nové aplikácie, pravidelne kontrolovať existujúce oprávnenia a odstraňovať nepoužívané alebo podozrivé aplikácie.
Dôležité je aj zapnutie ochranných mechanizmov ako Conditional Access či monitorovanie aktivít cez XDR nástroje naprieč e-mailom, identitou aj koncovými zariadeniami. Microsoft Defender napríklad umožňuje vyhľadávať podozrivé odkazy obsahujúce parameter scope=invalid alebo sledovať spúšťanie PowerShell skriptov spojených s takýmito útokmi.
Administrátori by mali blokovať aj známe indikátory kompromitácie. Ide napríklad o identifikátory OAuth aplikácií alebo presmerovacie domény používané útočníkmi, ako napríklad rôzne adresy hostované na powerappsportals[.]com.
Bežní používatelia by mali byť opatrní pri kliknutí na odkazy v e-mailoch. Aj keď odkaz vyzerá ako legitímne prihlásenie cez Microsoft alebo Google, môže ísť len o prvý krok útoku. Smartfón alebo počítač totiž obsahuje množstvo citlivých údajov. Ak sa k nim útočník dostane, môže ich zneužiť nielen proti tebe, ale aj proti tvojim kolegom, rodine alebo priateľom.


















