

Polícia práve rozbila jednu z najväčších phishingových platforiem sveta. Hackeri cez ňu kradli účty aj s dvojfaktorovým overením
Europol spolu s technologickými firmami rozbil phishingovú platformu Tycoon 2FA, ktorá umožňovala hackerom obchádzať dvojfaktorové overenie a kradnúť účty vo veľkom. Operácia vyradila stovky domén využívaných na masové phishingové kampane.
Medzinárodná operácia vedená Europolom zasiahla jednu z najväčších phishingových infraštruktúr posledných rokov. Bezpečnostné zložky spolu s technologickými firmami vyradili z prevádzky platformu Tycoon 2FA, ktorá umožňovala kyberzločincom kradnúť prihlasovacie údaje aj z účtov chránených dvojfaktorovým overením.
Operácia spojila policajné zložky z viacerých krajín a veľké technologické spoločnosti. Výsledkom bolo vypnutie 330 domén, ktoré tvorili jadro celej zločineckej služby. Práve na týchto stránkach fungovali phishingové stránky, riadiace panely aj ďalšie nástroje na krádež účtov.

Technickú časť zásahu viedla spoločnosť Microsoft, zatiaľ čo policajné orgány vykonali zabavenie infraštruktúry a ďalšie opatrenia v krajinách ako Lotyšsko, Litva, Portugalsko, Poľsko, Španielsko a Spojené kráľovstvo.
Phishingové nástroje si môže kúpiť aj neskúsený hacker
Platforma Tycoon 2FA fungovala podľa modelu phishing-as-a-service. To znamená, že hackeri si mohli nástroje jednoducho prenajať podobne ako bežnú online službu.
Stačilo zaplatiť predplatné a zákazník získal prístup k balíku nástrojov na vytváranie phishingových kampaní. Súčasťou systému boli šablóny podvodných stránok, nástroje na odosielanie e-mailov aj panel, ktorý zobrazoval získané prihlasovacie údaje.
Neprehliadni

Najdôležitejšou funkciou však bola schopnosť obísť dvojfaktorové overenie (MFA).
Pri klasickom phishingu útočník získa heslo, no druhý bezpečnostný krok, napríklad SMS kód alebo potvrdzovací kód v aplikácii, môže útok zastaviť. Tycoon 2FA tento problém riešil technikou nazývanou session hijacking.
Keď obeť zadala prihlasovacie údaje na podvodnej stránke, systém ich okamžite použil na prihlásenie do skutočnej služby. Zároveň zachytil aj jednorazový kód, ktorý obeť zadala. Hacker tak získal prístup k účtu bez toho, aby musel kód hádať alebo prelomiť.
„Platforma umožnila kyberzločincom získavať prístup k účtom vo veľkom meradle,“ uviedol Europol pri oznámení operácie.
MFA stále pomáha, no nie je nedobytnou pevnosťou
Mnoho ľudí vníma dvojfaktorové overenie ako úplnú ochranu účtu. Prípad Tycoon 2FA však ukazuje, že bezpečnosť funguje skôr ako súbor vrstiev, nie ako jeden nepriestrelný mechanizmus.
Ak používateľ zadá heslo aj overovací kód na phishingovej stránke, útočník môže tieto údaje použiť okamžite.
Znamená to, že MFA chráni účet pred prelomením hesla, no neochráni ho v situácii, keď používateľ dobrovoľne odovzdá prihlasovacie údaje podvodníkovi.
Europol tvrdí, že útok zasiahol desaťtisíce organizácií
Podľa Europolu platforma fungovala minimálne od augusta 2023 a postupne sa zaradila medzi najväčšie phishingové operácie na svete.
Systém umožnil tisícom kyberzločincov prenikať do e-mailových účtov a cloudových služieb. Útoky zasiahli široké spektrum organizácií, od škôl cez nemocnice až po verejné inštitúcie.
V najväčšom rozmachu generovala platforma desiatky miliónov phishingových e-mailov každý mesiac.
Podľa údajov Microsoftu súviselo s Tycoon 2FA približne 62 % všetkých phishingových pokusov, ktoré spoločnosť blokovala v polovici roku 2025.
Model phishing-as-a-service zásadne zmenil spôsob, akým kyberzločin funguje.
V minulosti musel útočník ovládať programovanie, správu serverov aj bezpečnostné techniky. Platformy ako Tycoon 2FA tento proces zjednodušili.
Stačila nízka technická zdatnosť a predplatné služby. Nástroje na útok už čakali pripravené. To sa prejavilo v prudkom náraste phishingových kampaní. Zločinci totiž nemuseli vyvíjať vlastný softvér, stačilo si ho prenajať.
Rozbitie takejto platformy preto neznamená len vypnutie serverov. V praxi ide aj o narušenie dodávateľského reťazca, ktorý poskytoval nástroje tisícom menej skúsených útočníkov.
Umelá inteligencia pomáha hackerom vytvárať presvedčivejšie správy
Phishingové kampane v posledných rokoch prešli ďalšou zmenou. Do hry vstúpila umelá inteligencia.
Niektoré platformy začali využívať veľké jazykové modely na generovanie textov phishingových e-mailov. Výsledkom sú správy bez gramatických chýb, napísané prirodzeným jazykom a často prispôsobené konkrétnej cieľovej skupine.
Starý signál phishingu, lámaná angličtina alebo podozrivé formulácie, sa tak postupne vytráca.
Aj preto bezpečnostní experti zdôrazňujú, že samotný text správy už nemusí byť spoľahlivým varovným znakom.
Ak si sa stal obeťou phishingu, toto sú ďalšie kroky
Po zásahoch proti phishingovým platformám bezpečnostné firmy často identifikujú databázy ukradnutých údajov. Používatelia preto môžu urobiť niekoľko preventívnych krokov.
Jedným z odporúčaní je odhlásenie zo všetkých aktívnych relácií v dôležitých účtoch, napríklad v službách Google, Microsoft alebo sociálnych sieťach. Tým sa zrušia aj prípadné relácie, ktoré útočník získal.
Ďalším krokom môže byť prechod na moderné autentifikačné metódy, napríklad FIDO2 alebo tzv. passkeys.
Tieto technológie využívajú bezpečnostné kľúče alebo biometrické overenie viazané na konkrétnu webovú stránku. Útočník tak nedokáže prihlasovanie presmerovať na podvodnú doménu.
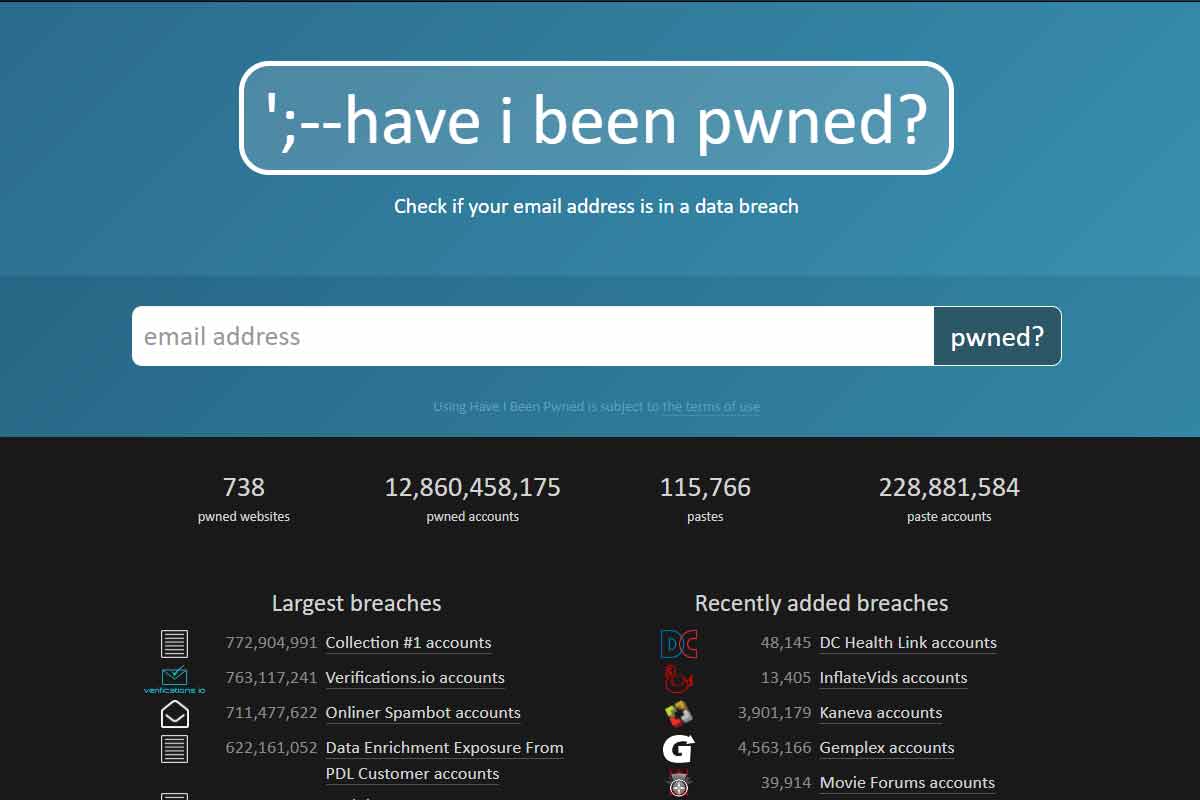
V neposlednom rade odporúčame aj pravidelne využívať stránku Have I Been Pwned, čo je portál, na ktorom nájdeš cez e-mail, v akých únikoch sa nachádzali tvoje dáta a čo všetko môžu mať hackeri v rukách.
Europol hovorí, že boj proti phishingu nekončí
Rozbitie platformy Tycoon 2FA predstavuje jeden z väčších zásahov proti phishingovým službám v posledných rokoch. Vypnutie stoviek domén narušilo infraštruktúru, ktorú využívali tisíce útočníkov po celom svete.
Takéto operácie však zvyčajne znamenajú skôr narušenie existujúcej siete než úplné odstránenie problému. Kyberzločinci často vytvoria nové platformy a presunú infraštruktúru na iné servery.
„Program spolupráce medzi políciou a technologickými firmami zohráva kľúčovú úlohu pri narúšaní kyberkriminality vo veľkom rozsahu,“ uvádza Europol.
Práve kombinácia technických znalostí a medzinárodnej koordinácie tak zostáva jedným z hlavných nástrojov, ktoré môžu podobné siete narúšať aj v budúcnosti.


















