

Vyzerá to ako akcia od známej značky. Stačí však povoliť upozornenia a podvodníci získajú nový kanál, cez ktorý ťa môžu ďalej otravovať
Bezplatné mobilné dáta, finančná kompenzácia alebo odmena za pár kliknutí. Na sociálnych sieťach to vyzeralo ako výhodná akcia od známej značky, no v skutočnosti išlo o pascu napojenú na podvodnú platformu SniperDz.

Bezplatné mobilné dáta, štátne príspevky, finančné kompenzácie či výhodné akcie od známych operátorov. Presne takto vyzerali príspevky, ktoré sa v posledných mesiacoch šírili na sociálnych sieťach. Na prvý pohľad pôsobili dôveryhodne, využívali logá známych spoločností, fotografie politikov alebo známych osobností a sľubovali atraktívne odmeny. V skutočnosti však tvorili iba vstupnú bránu do rozsiahleho podvodného systému.
Bezpečnostní analytici zo spoločnosti Group-IB odhalili organizovanú platformu s názvom SniperDz. Tá fungovala ako služba pre podvodníkov, ktorí si mohli doslova prenajať hotové nástroje na phishing, zber osobných údajov a ďalšie internetové podvody.

Podľa zistení expertov platforma ponúkala viac než 80 pripravených šablón napodobňujúcich vyše 30 svetoznámych značiek. Medzi cieľmi sa objavili služby ako PayPal, Facebook, Instagram, Netflix alebo Steam. Vďaka tomu mohol aj človek bez technických znalostí rozbehnúť vlastnú podvodnú kampaň.
Obete lákali cez sociálne siete na výhodné ponuky
Celý proces začínal na sociálnych sieťach. Útočníci vytvárali falošné profily vydávajúce sa za politikov, štátne organizácie alebo mobilných operátorov. Následne zverejňovali príspevky s lákavými ponukami. Používateľ po kliknutí neprišiel okamžite na podvodnú stránku, podvodníci využili známe služby určené na zdieľanie odkazov, ako Linktree alebo Linkbio. Tieto platformy fungovali ako medzizastávka, ktorá pomohla zamaskovať skutočný cieľ. Takýto trik výrazne sťažil odhalenie podvodu automatickými systémami sociálnych sietí.
Po ďalšom kliknutí sa obeť dostala na stránku s ponukou bezplatných dát alebo inej odmeny. Hoci stránka zobrazila viacero tlačidiel a možností, všetky viedli na rovnaké miesto, kde sa začala druhá fáza útoku. Návštevník uvidel jednoduchú obrazovku s načítavacím symbolom a výzvou na povolenie upozornení v prehliadači. Stránka navodila dojem, že ide o bežné overenie alebo nevyhnutný krok na získanie odmeny. Mnohí používatelia preto bez rozmýšľania stlačili tlačidlo „Povoliť“.
Neprehliadni

„Stránka vytvorila dojem legitímneho procesu overenia a motivovala používateľov udeliť povolenie bez toho, aby pochopili jeho dôsledky,“ uviedli výskumníci.
Práve v tej chvíli získali podvodníci nový komunikačný kanál. Po udelení povolenia začali posielať reklamy, podvodné oznámenia a ďalšie správy priamo do prehliadača obete. Tieto upozornenia sa mohli zobrazovať aj po zatvorení pôvodnej stránky. Analytici objavili v kóde stránok ďalšie mechanizmy určené na udržanie návštevníkov v podvodnom ekosystéme. Jeden z nich manipuloval históriu prehliadača. Stránka vytvorila sériu falošných záznamov, takže tlačidlo „Späť“ prestalo fungovať tak, ako používateľ očakával.
Človek teda získal pocit, že odchádza, no v skutočnosti zostával na stránkach patriacich útočníkom. Ďalšia technika využila takzvaný tab-under efekt. Keď používateľ otvoril nový obsah v ďalšej karte, pôvodná karta sa medzitým automaticky presmerovala na ďalšiu podvodnú stránku, pričom cieľom bolo udržať návštevníka čo najdlhšie v systéme a vyťažiť z neho maximum.
SniperDz dokázal na základe tvojich osobných údajov presne určiť podvod na mieru
Experti zistili, že SniperDz neslúžil iba na krádež prihlasovacích údajov. Platforma fungovala ako komplexný stroj na zarábanie peňazí. Systém analyzoval polohu používateľa, typ zariadenia aj mobilného operátora. Následne rozhodol, ktorý podvod prinesie najvyšší zisk. Niektorých ľudí presmeroval na drahé telefónne linky, kde sa poplatky účtovali cez operátora. Iní skončili pri prémiových SMS službách s pravidelnými poplatkami. Ďalší narazili na falošné investičné projekty alebo podvodné stránky napodobňujúce finančné médiá.
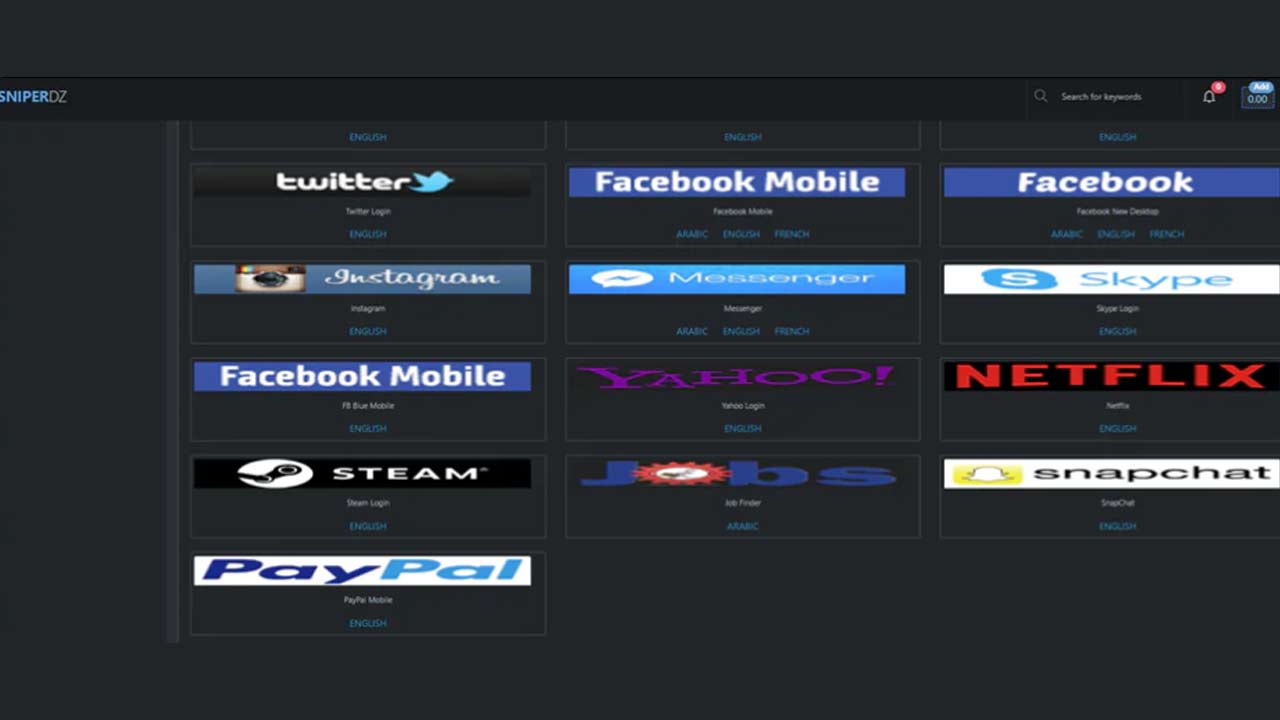
V mnohých prípadoch útočníci zbierali osobné údaje vrátane telefónnych čísel a e-mailových adries. Takéto informácie následne využili pri ďalších podvodoch alebo ich predali iným skupinám. Vyšetrovanie odhalilo aj rozsah celej operácie. Bezpečnostní experti vystopovali spoločné servery, internetové adresy a ďalšie technické stopy spájajúce jednotlivé kampane. Nakoniec identifikovali viac ako 900 podozrivých domén napojených na rovnakú infraštruktúru.
„Nejde o jeden konkrétny podvod. Ide o celý ekosystém určený na presmerovanie používateľov k ponuke, ktorá v danej chvíli prinesie najvyšší zisk,“ vysvetlili analytici.
Prípad SniperDz ukázal, ako výrazne sa internetové podvody zmenili. Namiesto jednoduchých phishingových stránok dnes fungujú rozsiahle siete, ktoré kombinujú sociálne inžinierstvo, zneužívanie dôveryhodných služieb a sofistikované technické triky.
Pre bežného používateľa pritom často stačí jediné kliknutie na lákavý príspevok. O niekoľko sekúnd neskôr sa môže ocitnúť v systéme, ktorý ho presmeruje cez niekoľko stránok, zobrazí mu ďalšie podvody a pokúsi sa získať jeho údaje alebo peniaze rôznymi spôsobmi.


















