

NFCShare podvod je späť a je nebezpečnejší než predtým. Cieli aj na európske banky a kradne údaje z platobných kariet
NFCShare útočí na európske banky cez falošné APK z GitHubu. Malvér zneužíva NFC v Androide, kradne dáta z platobnej karty aj PIN.

NFCShare sa v roku 2026 posunul z klasického bankového phishingu do kombinácie, ktorá spája sociálne inžinierstvo, NFC krádež dát a cloudovú distribúciu APK cez GitHub, informujú bezpečnostní analytici z D3 Labs. Ide o aktívnu kampaň s pravidelnými obmenami, novými názvami balíkov a upravenou infraštruktúrou.
Prvý známy variant výskumníci analyzovali v januári 2026. Android trojan sa šíril ako falošná banková aplikácia a napodobňoval značky ako Deutsche Bank. Používateľ dostal obrazovku, ktorá simulovala overenie platobnej karty. Aplikácia ho naviedla, aby priložil kartu k telefónu a zadal PIN kód. Malvér následne získal NFC dáta z karty a odoslal ich na vzdialený server cez WebSocket.

Minulý mesiac kampaň NFCShare rozšírila svoje pôsobenie, zamerala sa aj na európske banky
Od mája 2026 sa kampaň rozšírila a zmenila distribučný model. Útočníci začali napodobňovať európske banky naprieč celou úniou.
Typický scenár útoku začína na phishingovej stránke, ktorá napodobňovala rozhranie banky, pričom na stránku sa užívateľ dostane buď cez odkaz z podvodnej správy, alebo je presmerovaný z inej podvodnej kampane. Následne ho stránka žiada, aby zadal prihlasovacie údaje do falošného bankového formulára.
Po odoslaní údajov stránka zobrazí hlášku o potrebe „aktualizácie aplikácie“. V tejto fáze sa útok posúva z webu na mobil. Používateľ potom prejde na skrátený odkaz, napríklad cez TinyURL, ktorý slúži ako medzikrok na skrytie skutočného cieľa. Tým cieľom je presmerovanie na GitHub repozitár, kde sa nachádzajú APK súbory pripravené na inštaláciu do zariadenia.
Neprehliadni

Nový prístup posunul kampaň mimo klasických serverov. Útočníci využili GitHub ako hosting, konkrétne repozitár s názvom app-scuola, ktorý sa tváril ako školský projekt. README súbor pôsobil zámerne nevinným dojmom, reálne však slúžil ako distribučný bod pre malware APK.
Repozitár navyše obsahoval aj jednoduchý git script na hromadné pushovanie nových verzií, čo umožnilo rýchlu rotáciu vzoriek bez zložitej infraštruktúry.
Technické zmeny v nových verziách NFCShare
Základ toho škodlivého programu sa v skutočnosti veľmi nezmenil. Stále funguje rovnako, beží ako falošná banková aplikácia v telefóne, pýta si prístup k NFC, zobrazuje falošné obrazovky cez bežné rozhranie aplikácie a odosiela získané údaje von cez internetové spojenie, ktoré beží na pozadí.
Zmeny sa netýkali toho, čo malvér robí, ale skôr toho, ako je „zabalený“ a ako sa snaží skryť pred analýzou. Nové verzie boli rozdelené do viacerých častí, čo sťažovalo ich automatické rozpoznanie a kontrolu. Útočníci tiež častejšie menili server, na ktorý sa údaje posielali, takže ich bolo ťažšie dlhodobo sledovať.
Okrem toho pridali viac techník na zakrytie obsahu aplikácie, takže pre bezpečnostné nástroje a analytikov bolo ťažšie rýchlo pochopiť, čo presne sa vnútri nachádza. A samotný balík aplikácie bol upravený tak, že niektoré jeho časti neboli „čisté“ alebo štandardné, čo spôsobovalo problémy pri jeho automatickom otváraní a kontrole.
Malvér používa NFC čítačku cez IsoDep, otvorí komunikáciu s kartou a odošle EMV príkaz SELECT 2PAY.SYS.DDF01. Tým získa prístup k údajom z platobnej karty. Tieto údaje sa následne serializujú do textového formátu. Bezpečnostní analytici vysvetľujú, že PIN kód sa nezískava cez NFC, no používateľ ho zadá priamo do falošného UI, ktoré ho okamžite spojí s dátami karty a odošle na server.
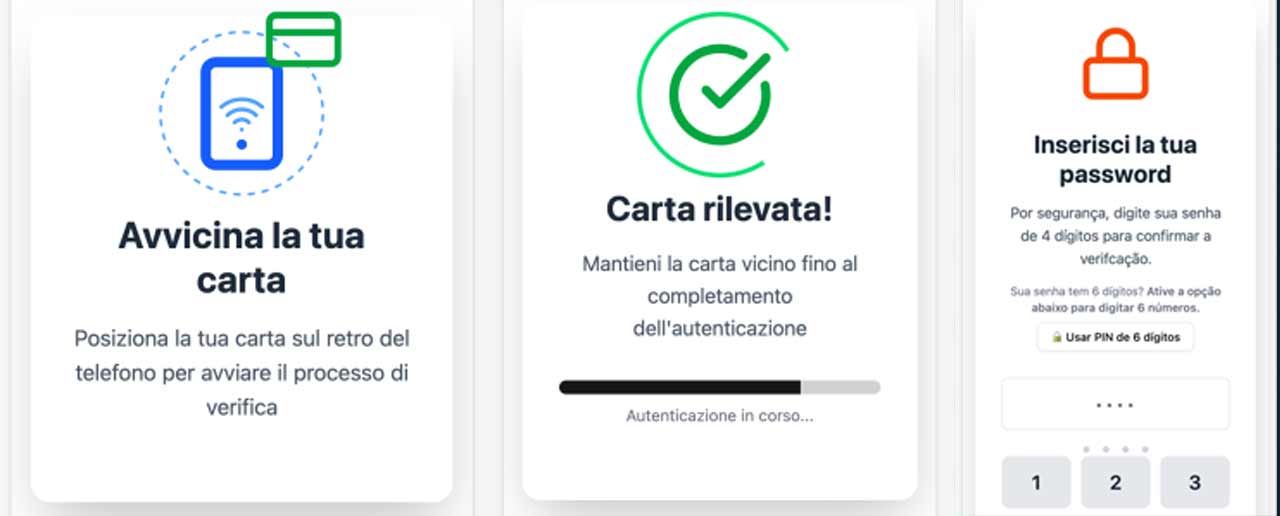
Malvér dokáže potichu komunikovať so servermi útočníka
Komunikácia s útočníkom prebieha úplne potichu na pozadí. Aplikácia sa po získaní údajov nepripája „raz za čas“, ale posiela ich hneď, v reálnom čase, na vzdialený server. V jednej z verzií išlo o adresu ws://nfck.loseyourip.com:8001, kam okamžite odchádzali údaje z karty aj ďalšie vstupy. Tieto dáta majú veľmi jednoduchú štruktúru, číslo karty, typ, názov a dátum expirácie. PIN kód sa neposiela spolu s tým všetkým naraz, ale až v ďalšom kroku, stále však rovnakým kanálom.
Pre útočníka to znamená, že vidí priebeh útoku v podstate „naživo“, nie až po skončení celej akcie.
Aj napriek týmto zmenám sa dá táto rodina útokov pomerne spoľahlivo rozpoznať. Vnútri aplikácií sa stále opakujú rovnaké „stopy“, napríklad rovnaký názov časti kódu, rovnaký spôsob práce s NFC čítačkou, rovnaké vnútorné kanály na posielanie dát a rovnaký štýl falošného rozhrania v aplikácii. Práve tieto opakujúce sa prvky umožňujú bezpečnostným analytikom určiť, že ide stále o rovnaký malvér, aj keď sa navonok tvári trochu inak.
Na toto si dávaj pozor
Celá kampaň stojí na veľmi jednoduchej kombinácii troch vecí. Prvým krokom je falošná stránka, ktorá sa vydáva za banku. Druhým sú skrátené odkazy, ktoré skrývajú skutočnú destináciu. Tretím je GitHub, kde sú uložené samotné APK súbory. Tento prístup je pre útočníkov výhodný, pretože nepotrebujú vlastnú infraštruktúru na hostovanie malvéru. Všetko sa dá rýchlo meniť, presúvať a prepisovať bez toho, aby museli budovať vlastné servery alebo zložité systémy.
Práve táto schopnosť rýchlo meniť formu a nespoliehať sa na vlastnú infraštruktúru podľa bezpečnostných analytikov znamená, že NFCShare kampaň bude v nasledujúcich mesiacoch výraznejším problémom. Stále platí, že ak ti príde správa, či už ako SMS alebo v četovacej aplikácií, ktorá ťa vyzýva na aktualizovanie bankovej aplikácie, alebo sa ťa snaží vystrašiť nejakým problémom, netreba na ňu reagovať. Banky nikdy neriešia vážne situácie správou a ak už ti banka zavolá, nebude chcieť po tebe citlivé údaje cez telefón.


















