

Nová phishingová kampaň zneužíva legitímne prihlasovacie okno Microsoftu. Keď ti príde toto do mailu, nereaguj
Útočníci zneužívajú legitímne prihlasovanie Microsoft 365 a device code. Pod stresom a časovou tiesňou ťa prinútia, aby si hackerom schválil prístup k svojmu účtu.
V posledných mesiacoch sa phishing posunul do fázy, ktorú bežný používateľ takmer nemá šancu rozpoznať. Útočníci už nelámu heslá ani neposielajú primitívne falošné stránky. Namiesto toho ťa presvedčia, aby si im prístup schválil sám, a to priamo na oficiálnej stránke Microsoftu.
Výskumníci zo spoločnosti Proofpoint upozorňujú na prudký nárast útokov, ktoré zneužívajú legitímny prihlasovací mechanizmus Microsoft 365 známy ako OAuth device code authorization. Tento systém vznikol pre zariadenia bez klávesnice, no dnes ho masovo zneužívajú útočníci.

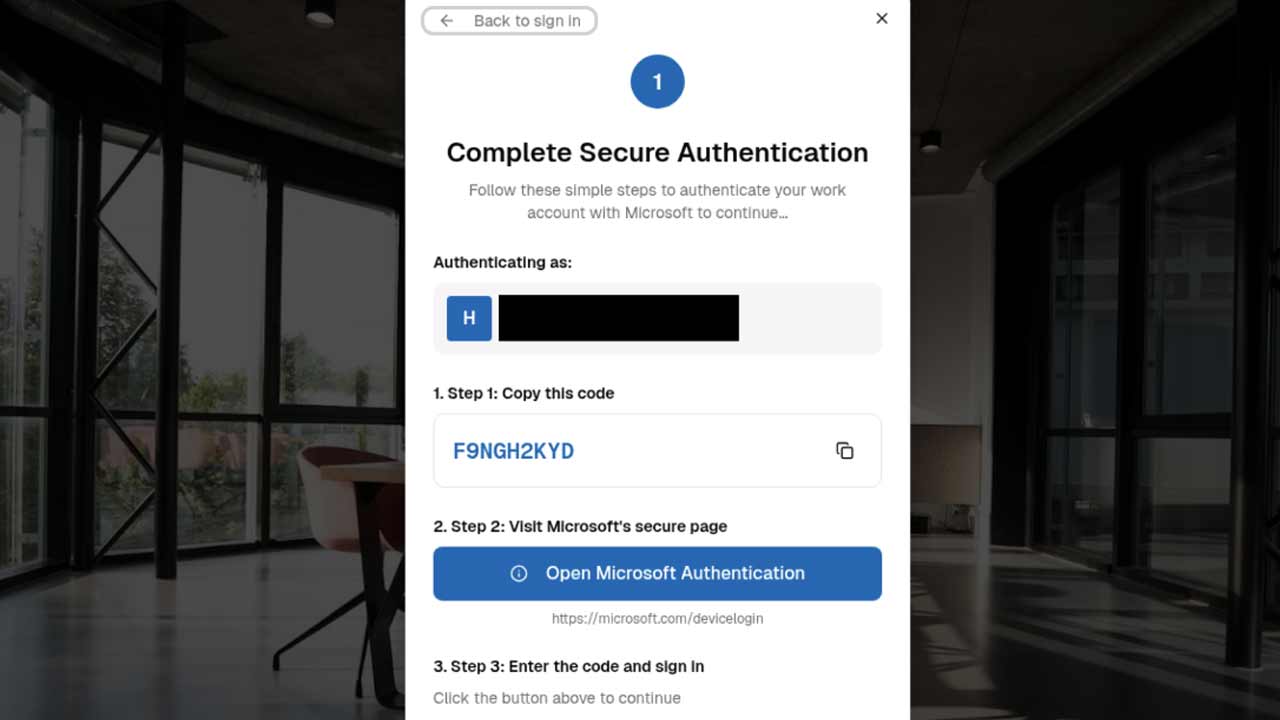
Scenár útoku pôsobí nenápadne. Príde ti e-mail alebo správa s odkazom, tlačidlom či QR kódom. Tvári sa ako zdieľaný dokument, výplatný report, zmena benefitov alebo bezpečnostné upozornenie. Po kliknutí sa otvorí stránka, ktorá ti zobrazí kód a vyzve ťa, aby si ho zadal na adrese microsoft.com/devicelogin. Tu však nastupuje prvý silný psychologický trik. časová tieseň.
Ako ťa hackeri oklamú tentokrát
Kód má veľmi krátku platnosť, zvyčajne okolo 15 minút. Útočníci to dobre vedia a cielene na teba vytvoria tlak. V správe často čítaš vety ako „Váš prístup vyprší o 10 minút“, „Potvrďte okamžite“ alebo „Ak teraz nekonáte, dokument sa zablokuje“. Stres v tej chvíli vypne racionálne uvažovanie a núti konať rýchlo. Presne na to tieto kampane mieria.
„Útočníci zneužívajú legitímny proces Microsoftu, čo robí tieto útoky mimoriadne presvedčivými,“ upozorňuje Proofpoint Threat Research Team.
Keď kód zadáš, neschvaľuješ si vlastné prihlásenie. Udeľuješ prístup aplikácii, ktorú ovláda útočník. Microsoft celý proces spracuje korektne, takže nezobrazí klasické varovanie. Výsledok? Útočník získa prístup k e-mailom, dokumentom, kontaktom a často aj k firemným dátam.
Neprehliadni

Celý útok ešte viac posilňuje falošný pocit bezpečia, ktorý vytvára viacfaktorové overenie. Po zadaní kódu sa ti totiž môže ozvať mobil a aplikácia Microsoft Authenticator zobrazí push notifikáciu.
„Užívateľ si môže povedať, veď to je moja vlastná aplikácia, ktorú poznám, takže to musí byť v poriadku. Na to hackeri vsádzajú,“ hovoria bezpečnostní analytici.
Na toto si dávaj pozor
MFA neznamená ochranu pred vlastným súhlasom. Ak potvrdíš aktivitu, ktorú si sám neinicioval, napríklad prihlasovanie novej aplikácie alebo zariadenia, ktoré si nezapínal, viacfaktorové overenie útočníkovi nijako neprekáža. Naopak, pomôže mu dokončiť útok.
„MFA nie je nepriestrelné, ak používateľ schvaľuje niečo, čo sám nespustil,“ upozorňujú analytici Proofpointu.
Výskumníci zaznamenali viacero skupín, ktoré túto techniku používajú. Objavujú sa medzi nimi finančne motivovaní útočníci aj štátom podporované skupiny, najmä s väzbami na Rusko a Čínu. Tie často postupujú pomaly, budujú dôveru a až neskôr pošlú odkaz na „zdieľaný dokument“.
Jednou z najaktívnejších skupín sa stala skupina TA2723, známa napodobňovaním Microsoft OneDrive, LinkedInu či DocuSignu. V ich kampaniach sa objavili správy o upravených výplatách alebo bonusoch, ktoré viedli k schvaľovaniu útočníckych aplikácií.
Útočníci pritom používajú hotové nástroje dostupné na hackerských fórach. Medzi najznámejšie patrí SquarePhish2, ktorý automatizuje celý proces a umožňuje útoky vo veľkom. Funguje presvedčivo práve preto, že napodobňuje legitímne prihlasovacie kroky.
„Tieto nástroje dramaticky znižujú technickú bariéru vstupu,“ uvádzajú analytici Proofpointu.
Pre bežného používateľa existuje jeden veľmi konkrétny varovný signál, ktorý často prehliadne. Keď zadáš kód na stránke Microsoftu, systém ti zobrazí názov aplikácie, ktorej udeľuješ prístup. Útočníci tieto aplikácie pomenúvajú nenápadne, napríklad „Microsoft Office 365 Support“, „Identity Verification Tool“ alebo „Global Secure Access“.
Ak na tejto obrazovke vidíš názov aplikácie, ktorú nepoznáš alebo ktorú si si práve nešiel vedome pridať, máš jednoduché riešenie: okno zavrieš a proces ukončíš.
Firmy môžu riziko znížiť technickými opatreniami, napríklad obmedzením device code flow cez Conditional Access politiky alebo povolením prihlásení len zo spravovaných zariadení. Bez kombinácie technických opatrení a vzdelávania používateľov však ochrana zostáva slabá.
Útoky cez device code autorizáciu ukazujú, že moderný phishing už nestojí na lacných trikoch. Stojí na dôveryhodných systémoch, oficiálnych stránkach a psychológii človeka. Práve preto funguje.


















