

Hackeri majú novú fintu, ako ťa donútia infikovať si počítač vírusom sám. Toto je nový FileFix útok, ktorý obchádza antivírusy
FileFix je nový typ útoku, ktorý ťa donúti spustiť škodlivý kód vlastnými rukami. Analytici odhalili, ako hackeri zneužívajú falošné okná, HTML tlačidlá a tvoju nevedomosť.

Bezpečnostní analytici z Acronis Threat Research odhalili vzácnu formu kybernetického útoku FileFix, ktorá sa šíri online priestorom. Vyšetrovanie zatiaľ naznačuje, že ide o nový variant ClickFix útočného vektoru, ktorý sa spoliehal na to, že užívatelia v nevedomosti sami skopírujú zo stránky škodlivý kód a spustia ho v počítači.
FileFix predstavuje úplne novú formu útoku, ktorá sa nedrží striktne postupu, ktorý sme mohli vidieť v prípade ClickFix kampane. Útok sa vyznačuje sofistikovanou phishingovou správou a spôsobom, akým hackeri dostávajú do zariadení škodlivý súbor.

“Naše vyšetrovanie odkrýva desivú realitu toho, ako rýchlo sa z konceptu môže stať plne vyvinutý útok. Rovnako demonštrujeme, aké nebezpečné vedia byť takzvané “Fix” útoky, či už ide o známejší ClickFix útok alebo nový FileFix útok. Dôkazy naznačujú, že hackeri stojaci za útokom majú bohaté skúsenosti s vytváraním phsihingovej infraštruktúry a vyhýbaním sa odhaleniu,” hovoria bezpečnostní analytici.
Hoci sa FileFix líši od bežnejšieho ClickFix útoku, bezpečnostní analytici naznačujú, že veľa prvkov tohto útoku môžu hackeri použiť aj pri ClickFix útokoch.
Čo sú to “Fix” útoky?
Ako sme už naznačili vyššie, existuje niekoľko druhou takzvaných Fix útokov, pričom sme spomenuli dva. ClickFix je rozšírenejší a teraz sa objavil aj FileFix útok. Hlavnou myšlienkou týchto útokov je presvedčiť obeť, aby za hackera urobila všetku špinavú prácu. To znamená, že obeť sama skopíruje škodlivý kód, sama ho prilepí do príkazového riadku a následne spustí.
“V kyberbezpečnosti je to ekvivalent toho, ako keby za tebou prišiel vreckár a slušne sa spýtal, či by si mu dal peňaženku, kľúče od auta a svoje cennosti,” hovoria bezpečnostní analytici.
Určite sa pýtaš, ako je niečo také možné. ClickFix, FileFix alebo iné Fix typy útokov sa spoliehajú na to, že bežný človek nemá veľa informácií o tom, ako počítač pracuje. Rovnako využívajú mimoriadne efektívnu metódu, v rámci ktorej predstavia nejaký problém a hneď ponúknu aj riešenie.
Neprehliadni

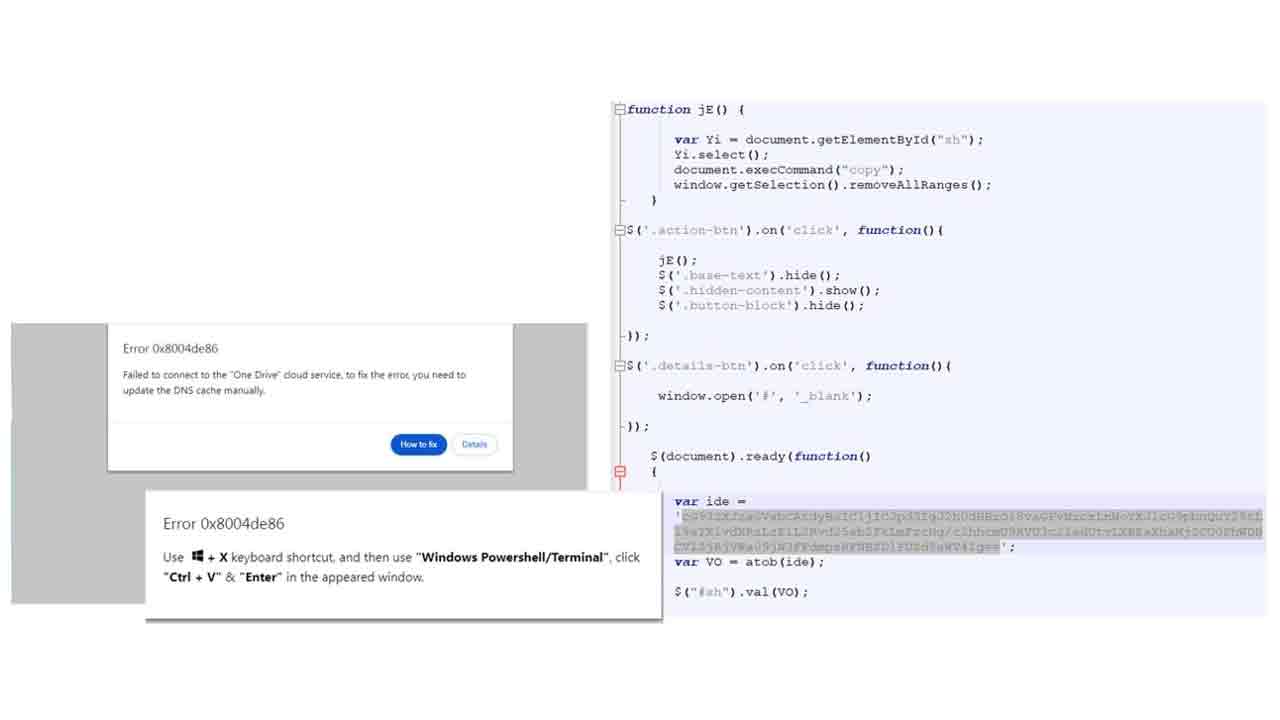
Hackeri v rámci Fix útokov nehovoria, aby si za nich spustil v PC vírus. Namiesto toho začnú podvod s falošným oknom, ktoré hovorí, že sa na stránke niečo pokazilo. Ak chceš túto chybu opraviť, stačí stlačiť kombináciu kláves Win+R, Ctrl+V a potvrdiť Enterom. Medzičasom sa ti škodlivý kód automaticky skopíroval do schránky.
Určite poznáš kombináciu skratiek Ctrl+C/Ctrl+V, čiže isto vieš, že druhá skratka bude niečo vkladať. Čo ale mnohí nevedia je, že Win+R zapne okno Spustiť a že text, ktorý do tohto okna vkladáš dáva počítaču príkaz pripojiť sa na hackerský server a stiahnuť odtiaľ malvér.
“FileFix sa od ostatných Fix podvodov o niečo líši. V tomto prípade hackeri nechcú, aby si otvoril okno Spustenia. Namiesto toho zneužívajú funkcionalitu v HTML, ktorá vytvára tlačidlo nahrávania,” hovoria experti.
Ako funguje FileFix
V bežných situáciách, keď toto tlačidlo stlačíš, otvorí sa Prieskumník, cez ktorého môžeš nahrávať súbory. V prípade FileFix útoku však hackeri presvedčia obete, aby prilepili škodlivý príkaz priamo do adresovej časti Prieskumníka. To spustí škodlivý príkaz na zariadení obete.
Ako sme už spomenuli, podvod sa točí z veľkej časti okolo phishingu. V tomto prípade hackeri posielajú obetiam správu o tom, že ich Meta účet bude zablokovaný po 7 dňoch.
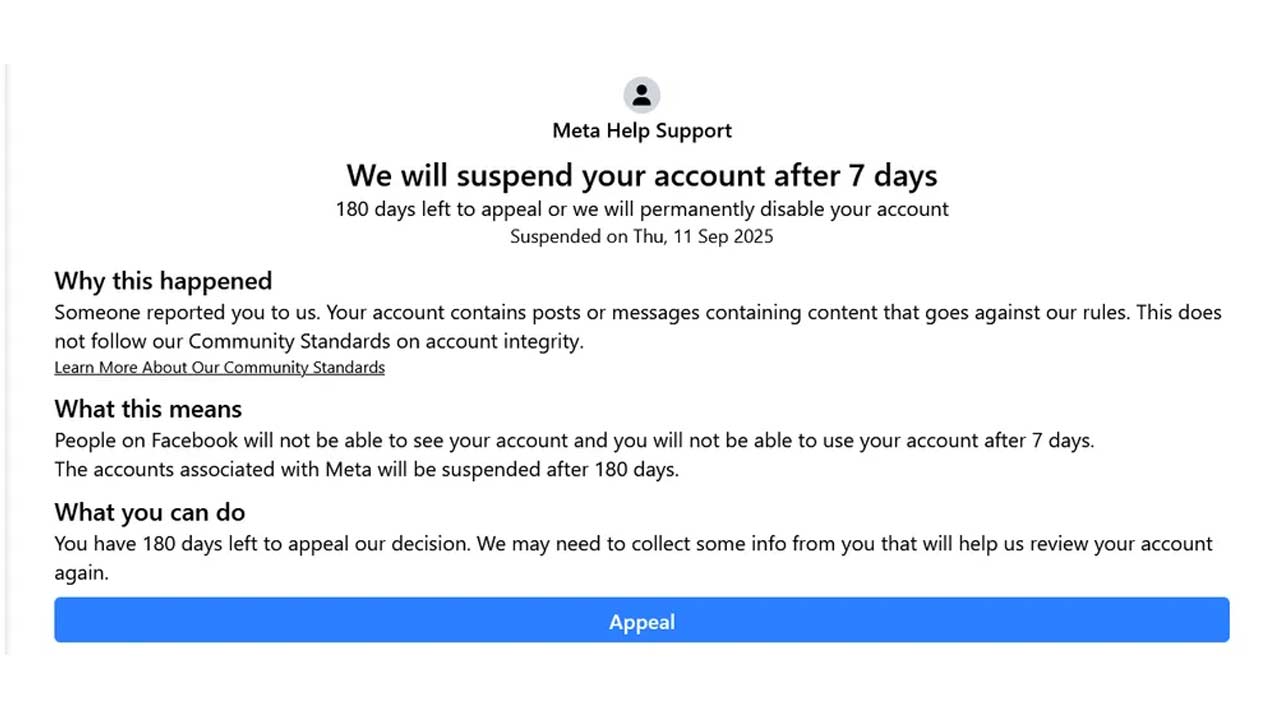
Keď obeť zareaguje na správu, otvorí sa jej nové okno, ktoré už je súčasťou FileFix podvodu. Na obrázku nižšie môžeš vidieť, ako sa hackeri pokúšajú jednotlivými krokmi obeť naviesť, aby na svojom zariadení spustila škodlivý kód.
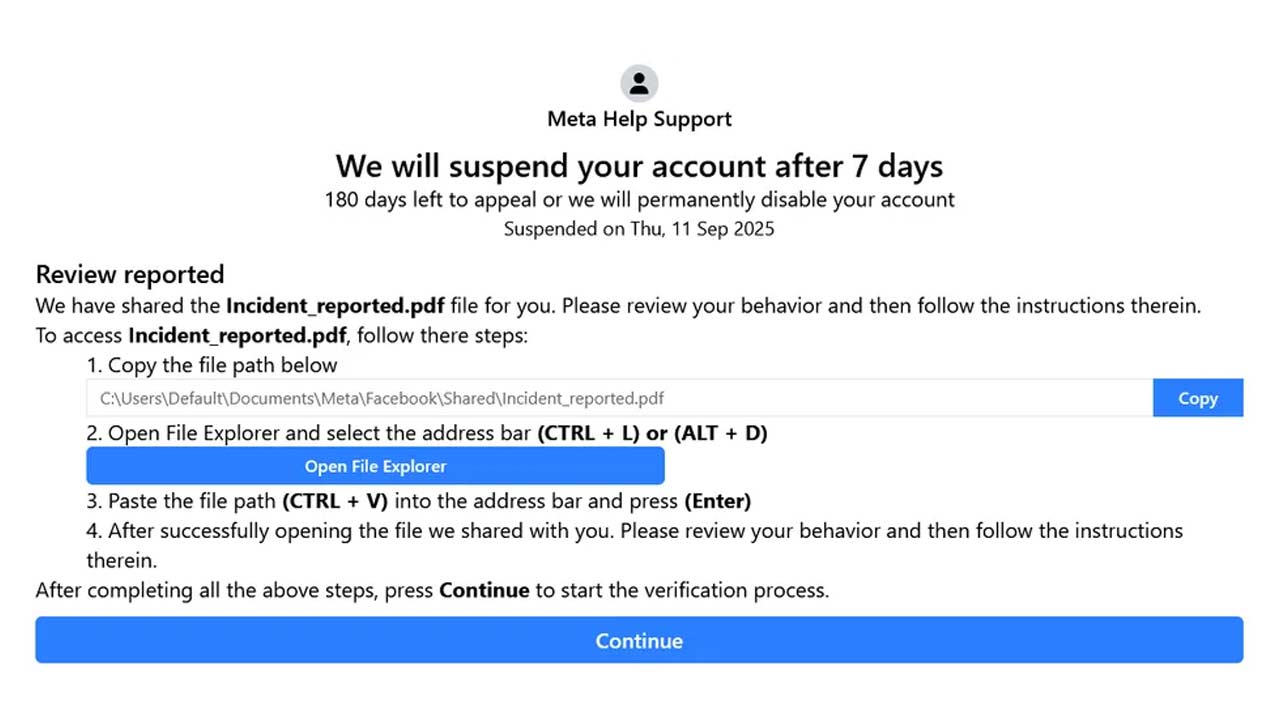
Samozrejme, ak sa budeš držať týchto krokov, namiesto správy o udalosti, ktorá viedla k zablokovaniu tvojho účtu, uvidíš obrázok, na ktorom je priam idylická scéna, strom, domček a slimák. V tomto obrázku sa však ukrýva ďalší kód, ktorý povedie k infekcií tvojho zariadenia.


















