

Google odhalil novú ruskú hackerskú skupinu. Jej „CANFAIL“ útoky sú vďaka AI brutálne, nachytať sa môže ktokoľvek
Nová ruská hackerská skupina šíri malvér CANFAIL cez phishing, Google Drive a falošné Zoom pozvánky. Útočí na obranu, energetiku aj humanitárne organizácie a využíva ClickFix techniku či WebSocket RAT na tichý vzdialený prístup.

Vojna na Ukrajine sa už dávno nevedie len tankmi a delostrelectvom. Prebieha potichu aj v e-mailoch, v odkazoch na Google Drive a v súboroch, ktoré vyzerajú ako obyčajné dokumenty. Najnovšie na to upozornila Google Threat Intelligence Group, ktorá odhalila doteraz neznámu hackerskú skupinu stojacu za malvérom CANFAIL.
Ruská stopa je silná, hoci oficiálne meno chýba
Podľa analytikov je táto skupina pravdepodobne napojená na ruské spravodajské služby. Neexistuje síce verejne známe meno konkrétnej vojenskej jednotky, no výber cieľov aj spôsob operácií naznačujú, že nejde o bežných podvodníkov. Ich cieľom nie sú náhodné firmy, ale obrana, energetika a vládne inštitúcie. To je typický profil štátom podporovanej špionáže.

Na rozdiel od známych ruských APT skupín však nejde o technicky najvyspelejší tím. Skupina má menej zdrojov a nepôsobí tak sofistikovane ako elitné jednotky. Najnovšie si však začali pomáhať umelou inteligenciou, ktorá im výrazne zjednodušuje prípravu útokov.
AI im pomáha maskovať podvod ako oficiálnu komunikáciu
Útočníci využívajú jazykové modely na tvorbu presvedčivých phishingových e-mailov, prípravu návnad a riešenie technických otázok pri nastavovaní svojej riadiacej infraštruktúry. V praxi to znamená, že e-maily vyzerajú profesionálne, používajú formálny jazyk a napodobňujú oficiálnu komunikáciu štátnych alebo energetických spoločností. Bežný zamestnanec tak nemá okamžite dôvod spozornieť.
Neútočia náhodne. Vyberajú si kľúčové sektory
Hlavným cieľom sú ukrajinské organizácie, najmä obranné a vojenské subjekty, vládne inštitúcie a energetické spoločnosti. Energetika je mimoriadne citlivý sektor. Ak sa útočník dostane do systémov energetickej firmy, môže získať citlivé informácie alebo narušiť jej fungovanie. To má priamy dopad na stabilitu celej krajiny.
Neprehliadni

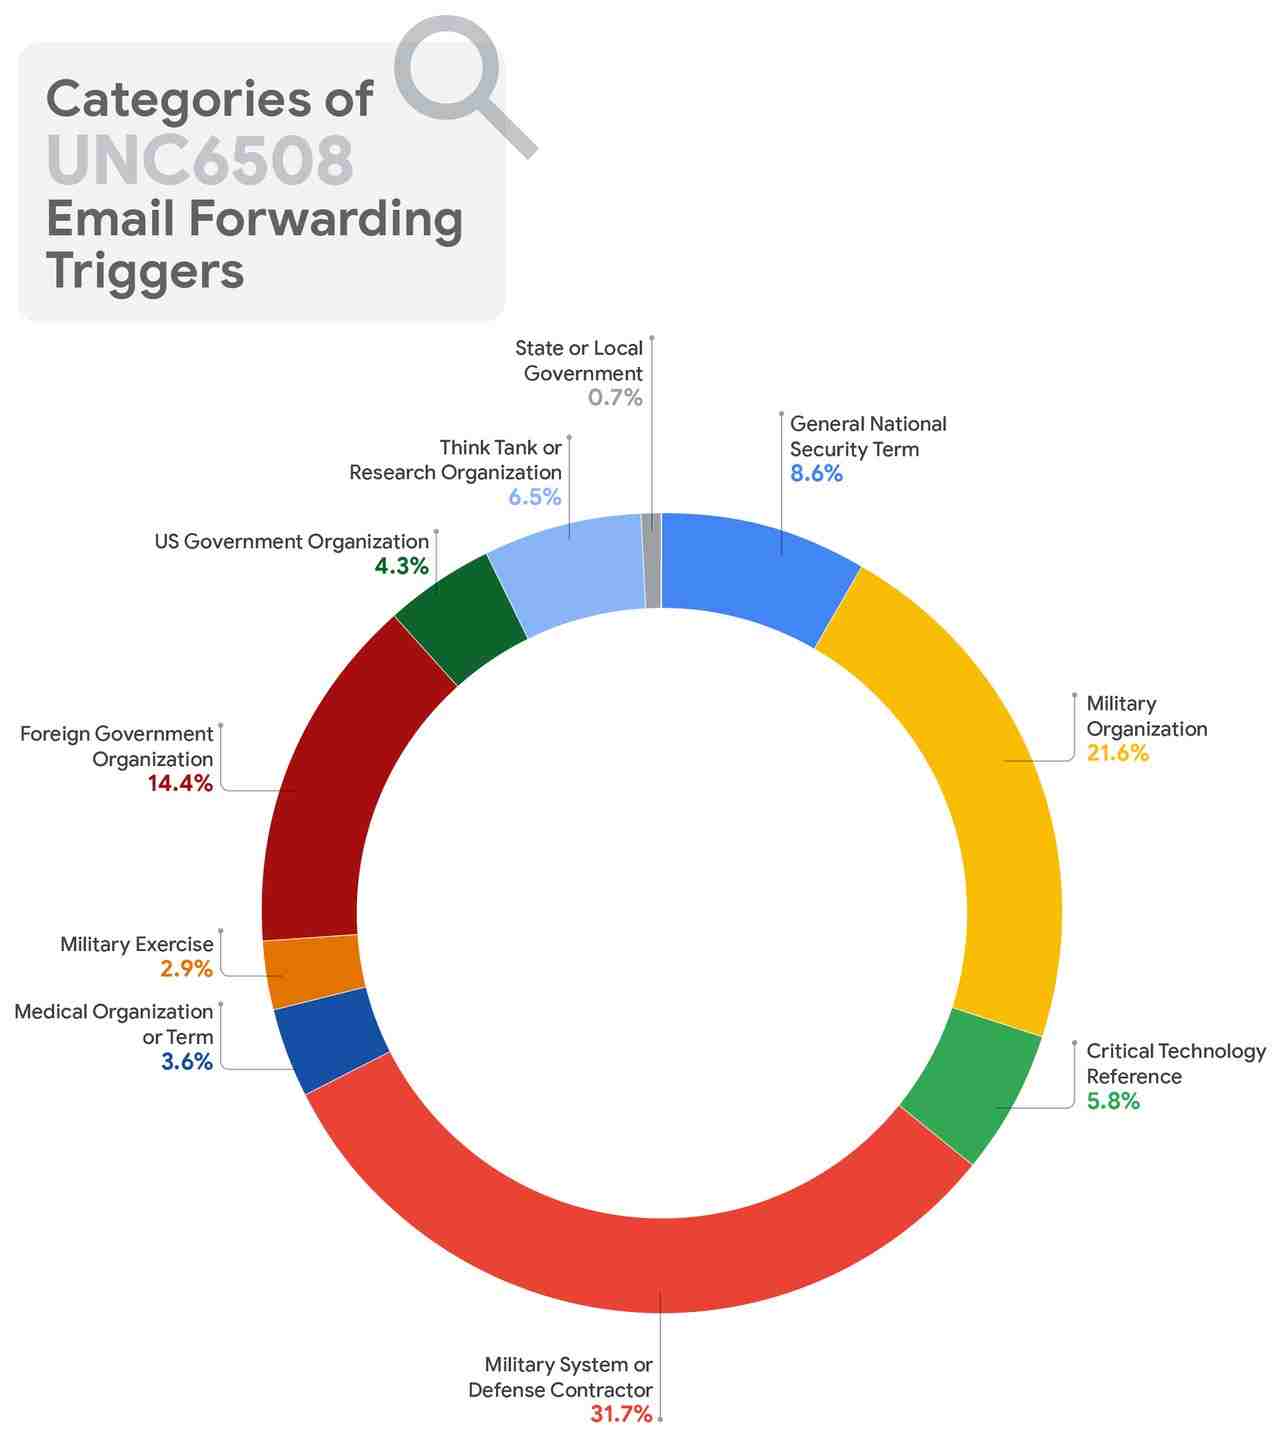
Skupina však neostáva len pri Ukrajine. Analytici zaznamenali cielenie na letecké a kozmické organizácie, výrobcov dronov, firmy s vojenskými kontraktmi a dokonca aj na inštitúcie zapojené do jadrového či chemického výskumu. Objavili sa aj útoky smerujúce na Rumunsko či Moldavsko. Medzi obeťami sa mali nachádzať aj pracovníci medzinárodných organizácií, vrátane humanitárnych subjektov ako Červený kríž či UNICEF. To ukazuje, že skupina cielene zasahuje organizácie riešiace vojnovú pomoc.
Ruská hackerská skupina útočí na Ukrajinu cez malvér CANFAIL
Útok sa začína obyčajným e-mailom. Tvári sa ako oficiálna správa od energetickej spoločnosti alebo štátnej inštitúcie. Obsahuje odkaz na Google Drive, čo zvyšuje dôveryhodnosť.
Po kliknutí si obeť stiahne archívny súbor. V ňom sa nachádza dokument, ktorý vyzerá ako bežné PDF. V skutočnosti však ide o súbor s dvojitou príponou, napríklad „dokument.pdf.js“. Používateľ si všimne len časť „.pdf“ a predpokladá, že ide o obyčajný dokument.
Po otvorení sa však nespustí žiadne PDF. Aktivuje sa malvér CANFAIL. Ide o obfuskovaný JavaScript, ktorý spustí PowerShell skript a stiahne ďalší škodlivý modul. Ten beží len v pamäti počítača, čo výrazne sťažuje jeho detekciu. Používateľ uvidí len falošné chybové hlásenie, zatiaľ čo útočník už môže mať prístup do systému.
Psychologický trik so Zoom stretnutiami a falošným overením
V kampani PhantomCaptcha útočníci zašli ešte ďalej. Nešlo len o e-maily. Obeť dostala pozvánku na dôležitý Zoom meeting, napríklad údajne z Kancelárie prezidenta Ukrajiny.
Po kliknutí na odkaz bola presmerovaná na falošnú stránku, ktorá simulovala bezpečnostné overenie cez Cloudflare. Ak obeť prešla „overením“ a spustila škodlivý kód, útočníci ju následne presmerovali na reálne existujúce Zoom stretnutie chránené heslom. V obeti to vyvolalo pocit, že všetko prebehlo v poriadku. Medzitým sa však malvér už inštaloval na pozadí.
Skupina využíva aj modernú techniku nazývanú ClickFix. Namiesto klasickej prílohy sa zobrazí stránka, ktorá tvrdí, že máte problém s prehliadačom alebo certifikátom. Stránka následne dá presný návod: stlačte Win+R, vložte tento text a stlačte Enter.
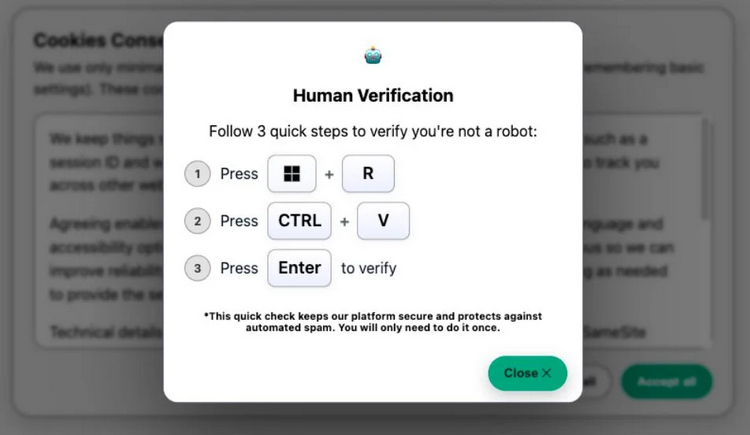
Tento „text“ je v skutočnosti PowerShell príkaz. Používateľ ho zadá sám, čím útočníkom dobrovoľne otvorí dvere. Keďže príkaz spúšťa samotný používateľ, mnohé automatizované ochrany to nevyhodnotia ako podozrivú aktivitu.
PhantomCaptcha a WebSocket RAT: tichý vzdialený prístup
V rámci kampane PhantomCaptcha bol doručovaný sofistikovanejší nástroj, WebSocket-based Remote Access Trojan (RAT). Na rozdiel od klasických škodlivých programov nekomunikuje cez bežné HTTP požiadavky, ktoré sa dajú relatívne ľahko monitorovať.
Namiesto toho otvára obojsmerný WebSocket kanál, ktorý vyzerá ako bežná interaktívna webová komunikácia. Útočník tak môže v reálnom čase posielať príkazy a získavať dáta, pričom detekcia na úrovni siete je výrazne náročnejšia.
To najnebezpečnejšie na tom nie je samotný malvér
Problém nie je len v tom, že existuje CANFAIL alebo PhantomCaptcha. Takéto nástroje tu boli aj predtým. Znepokojivé je, že skupina, ktorá nepatrí medzi technologickú elitu, dokáže dnes vďaka umelej inteligencii vyzerať oveľa profesionálnejšie, než by zodpovedalo jej skutočným schopnostiam.
Phishing pôsobí dôveryhodne, webové stránky vyzerajú legitímne, Zoom stretnutie je skutočné a používateľ má pocit, že všetko prebehlo normálne. V skutočnosti si ale sám spustil PowerShell príkaz alebo otvoril dvere vzdialenému prístupu.


















