

Ruskí hackeri COLDRIVER útočia aj na nás cez falošné CAPTCHA testy. Takto vyzerá útok, ktorý obchádza antivírusy
Bezpečnostní analytici z Googlu odhalili hackerskú kampaň NOROBOT, ktorá sa špecializuje na falošné CAPTCHA.
Ruskí štátom podporovaní hackeri sa opäť ozvali a ich najnovšia operácia má ironický názov. Skupina COLDRIVER, známa aj pod aliasmi UNC4057, Star Blizzard a Callisto, vytvorila malvér, ktorý sa maskuje ako bežný CAPTCHA test. Kým sa používateľ snaží dokázať, že nie je robot, v skutočnosti si jedného vpúšťa priamo do systému.
Podľa správy Google Threat Intelligence Group (GTIG) ide o ďalší krok v sérii sofistikovaných útokov, ktoré táto skupina vedie proti aktivistom, neziskovým organizáciám a politickým poradcom po celom svete. Po odhalení ich predošlého škodlivého softvéru LOSTKEYS v máji 2025 sa COLDRIVER dokázal preorientovať v priebehu piatich dní. To naznačuje, že novú generáciu malvéru mal pripravenú vopred.

Od LOSTKEYS k NOROBOT
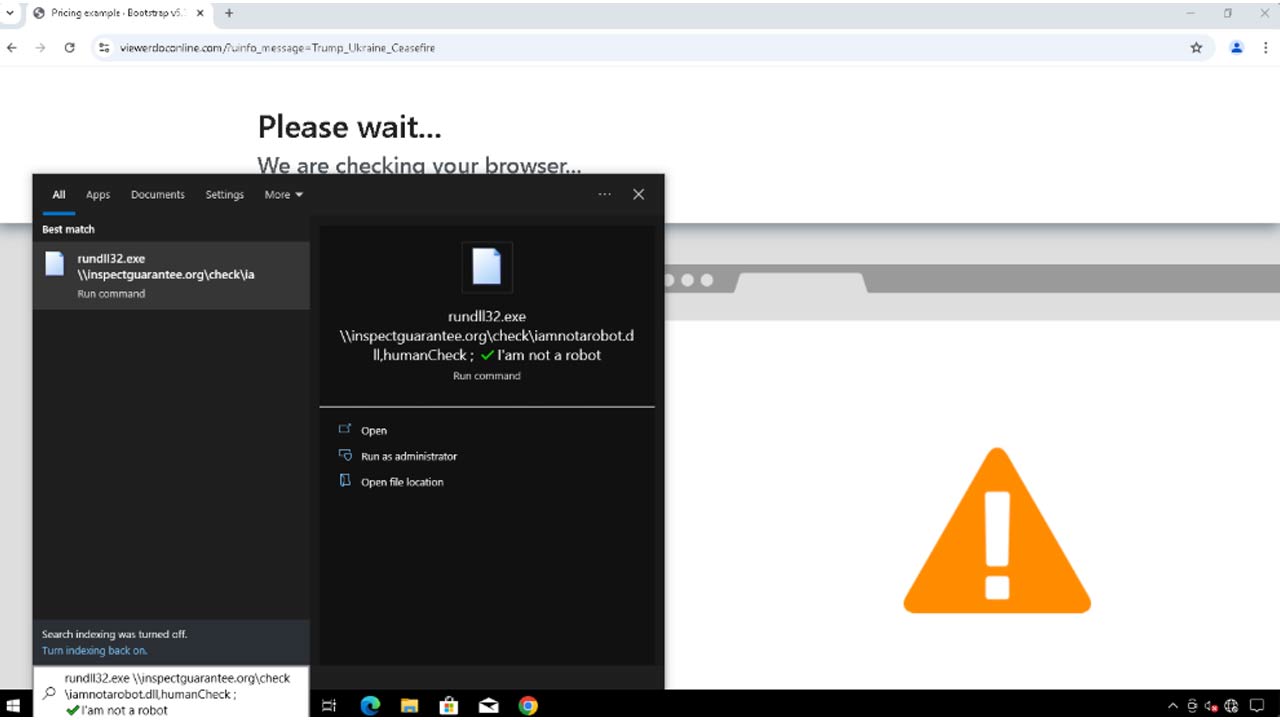
Nový útok sa začína cez falošnú stránku, na ktorej sa objavil útok typu ClickFix, ktorá sa tvári ako overenie typu CAPTCHA. Používateľ vidí text „Over, že nie si robot“, no po kliknutí sa v skutočnosti spustí škodlivá knižnica NOROBOT. Aktivácia prebieha cez príkaz rundll32, čo znižuje šancu, že ju zachytí antivírus. Súbor má príznačný názov iamnotarobot.dll a export humanCheck, ako odkaz na samotnú masku útoku.
Chickenonline), Úprava: Vosveteit.sk
Prvé verzie NOROBOT sťahovali súbory z domén, ako napríklad inspectguarantee.org, a obsahovali viacstupňový šifrovací mechanizmus, ktorý spájal kľúče z viacerých častí systému. Tento postup sťažuje analýzu, pretože bez všetkých častí nie je možné dešifrovať finálny malvér.
NOROBOT taktiež vytváral naplánované úlohy v systéme Windows, aby sa po reštarte automaticky spúšťal a udržiaval prístup hackera. V neskorších verziách skupina experimentovala aj s logon skriptmi, ktoré zabezpečili, že malvér sa aktivuje hneď po prihlásení používateľa. Po inštalácii NOROBOT zvyčajne sťahoval druhý komponent, YESROBOT. Tieto zadné vrátka boli napísané v Pythone a využívali HTTPS komunikáciu s riadiacim serverom. Vedeli prijímať príkazy, zhromažďovať údaje a spúšťať kód priamo na napadnutom zariadení.
Neprehliadni

Hoci YESROBOT fungoval, bol nepraktický. Vyžadoval kompletnú inštaláciu Python 3.8 na počítači obete, čo zvyšovalo riziko odhalenia. Preto ho COLDRIVER rýchlo nahradil efektívnejšou verziou s názvom MAYBEROBOT. MAYBEROBOT je napísaný v PowerShelli a dokáže stiahnuť a spustiť súbor z určenej adresy, vykonať príkaz prostredníctvom cmd.exe a tiež spustiť ľubovoľný blok PowerShell kódu. Jeho komunikácia so serverom je rozdelená. Prijaté príkazy, odpovede aj potvrdenia idú na rôzne cesty, čím sa komplikuje detekcia a analýza. Ide o flexibilný a ľahko rozšíriteľný systém, ktorý dokáže útočníkom poskytnúť trvalý prístup a možnosť meniť správanie podľa potreby.
Stále rýchlejší vývoj a nové únikové triky
Z analýzy GTIG vyplýva, že COLDRIVER výrazne zrýchlil tempo vývoja. Od júna do septembra 2025 sa objavili viaceré verzie NOROBOT, ktoré sa striedali v zložitosti, raz jednoduché, inokedy opäť vrstvené a šifrované.
Cieľ je jasný, znížiť šancu na odhalenie a zároveň sťažiť prácu bezpečnostným analytikom. Rotácia infraštruktúry, menenie názvov súborov, úprav exportov či adresárov, z ktorých sa súbory sťahujú. Všetko smeruje k jedinému cieľu, zostať neviditeľný čo najdlhšie.
COLDRIVER bol doteraz známy hlavne phishingovými útokmi, teda falošnými e-mailami a dokumentmi, ktoré kradnú prístupové údaje. Prechod na plnohodnotné malvérové kampane môže znamenať, že skupina sa snaží získať viac ako len heslá. Pravdepodobne sa zameriava na obsah samotných zariadení, interné dokumenty, komunikáciu, fotografie či šifrované archívy.
Google po identifikácii tejto kampane zablokoval všetky známe domény a súbory v rámci Bezpečného prehliadania a upozornil používateľov Gmailu aj Workspace cez štátom podporované varovania. Ak dostaneš takéto upozornenie, nie je to planý poplach, je to reálne riziko.
Na ochranu sa odporúča pravidelne aktualizovať systém a prehliadač, zapnúť Rozšírené bezpečné prehliadanie v Chrome a neotvárať súbory z neznámych zdrojov, najmä ak sa tvária ako CAPTCHA alebo PDF dokumenty.
COLDRIVER ukázal, že sa dokáže prispôsobovať rýchlejšie ako väčšina bezpečnostných tímov. Jeho nová séria malvérov, NOROBOT, YESROBOT a MAYBEROBOT, predstavuje evolúciu kyberútokov, ktoré kombinujú psychologický trik s technickou rafinovanosťou.
„Nie som robot“ tak už nemusí byť len nevinné kliknutie na internete. V podaní COLDRIVER sa stáva vstupnou bránou k najnovšej generácii kyberšpionáže.


















