

FBI upozorňuje na hackerov z Iránu. Využívajú Telegram na útoky a cielia aj mimo svojej krajiny
FBI upozorňuje na hackerov z Iránu, ktorí využívajú Telegram na kyberútoky aj mimo krajiny.
Vojna na Blízkom východe sa čoraz viac presúva aj mimo klasického bojiska. Presnejšie ide o kybernetické útoky, ktoré dnes predstavujú dôležitú súčasť konfliktu. Namiesto frontu tak sledujeme dlhodobé operácie v digitálnom priestore, za ktorými majú podľa FBI stáť štátom podporovaní aktéri. Čo vzhľadom na aktuálnu geopolitickú situáciu nie je nič výnimočné.
Varovať pred týmito útokmi sa rozhodla aj americká bezpečnostná agentúra FBI. Jej analytici odhalili kampaň, v ktorej zohráva dôležitú úlohu populárny komunikátor Telegram. Za útokmi majú stáť iránski hackeri napojení na Ministerstvo spravodajských služieb (MOIS), pričom ide o aktérov s priamou väzbou na štátne štruktúry.

Podľa FBI táto kybernetická kampaň prebieha minimálne od roku 2023, čo naznačuje, že nejde o náhodný incident, ale o dlhodobo riadenú operáciu. To zároveň znamená, že útočníci mali čas svoje nástroje testovať, upravovať a zvyšovať ich účinnosť.
Útoky cielia najmä na politických disidentov, novinárov kritizujúcich režim a rôzne opozičné skupiny, často aj mimo Iránu. Nejde teda len o lokálny problém, ale o globálne operácie s jasným politickým pozadím.
Iránski hackeri cielia hlavne na odporcov režimu a novinárov
Útok začína nenápadne. Útočník sa vydáva za známu osobu, novinára alebo technickú podporu aplikácie. Následne presvedčí obeť, aby si stiahla „pomocný“ program, ktorý má vyriešiť neexistujúci problém.
Neprehliadni

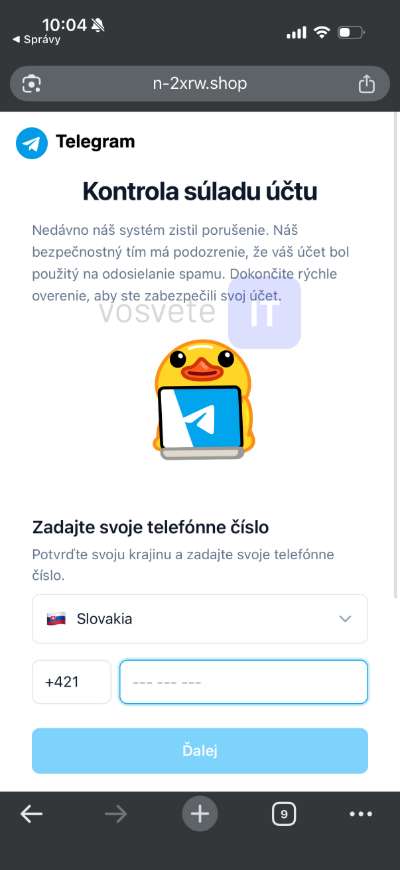
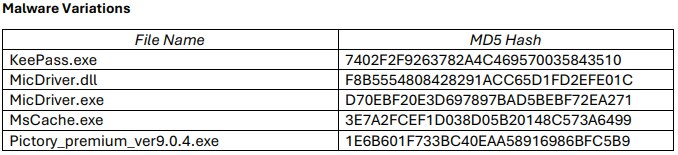
Hackeri pritom používajú viacero scenárov, často založených na naliehavosti alebo dôveryhodnosti. Cieľ je vždy rovnaký, prinútiť obeť, aby si sama nainštalovala škodlivý program. Vo väčšine prípadov ide o malware pre Windows, ktorý po spustení otvorí útočníkovi dvere do zariadenia.
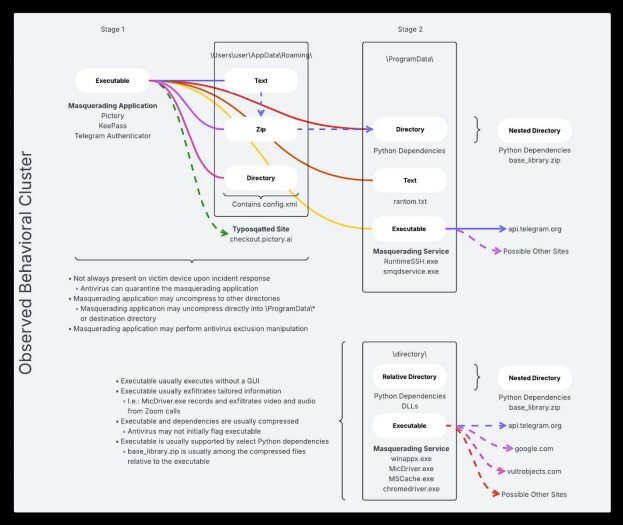
Kompromitácia potom prebieha potichu. Program, ktorý sa tvári ako legitímny, začne sťahovať ďalšie komponenty. Tie zabezpečia samotný útok a zároveň sa nastavujú tak, aby sa spúšťali pri každom štarte systému.
Útočníci následne získajú možnosť:
- robiť screenshoty obrazovky,
- kradnúť súbory,
- sledovať aktivitu používateľa,
- a v niektorých prípadoch aj pristupovať k ďalším citlivým dátam.
Výsledkom nie je len krádež dát, ale aj ich následné zneužitie, napríklad na nátlak alebo poškodenie reputácie obete.
Telegram nehackli: Používajú ho ako riadiace centrum útoku
Zaujímavé na tomto type útoku je, že hackeri nevyužívajú Telegram na šírenie vírusu, ale na jeho riadenie. Slúži ako tzv. command and control (C2) kanál, teda komunikačný most medzi infikovaným zariadením a útočníkom.
Jednoducho povedané, malware v počítači čaká na príkazy a Telegram je nástroj, cez ktorý ich hacker posiela.
Dôležité je, že Telegram ako služba nie je „hacknutý“. Útočníci len využívajú jeho infraštruktúru, rovnako ako by mohli použiť e-mail, web alebo inú platformu. To zároveň sťažuje detekciu, pretože komunikácia prebieha cez legitímnu službu.
FBI v tomto prípade odporúča, aby používatelia inštalovali aplikácie výhradne z overených zdrojov. Základom je aj pravidelná aktualizácia systému, silné heslá a dvojfaktorové overovanie. Rovnako platí, že ak ťa niekto tlačí do rýchlej inštalácie „nutnej“ aplikácie, je to červená vlajka.
Organizáciám FBI odporúča sledovať podozrivé spojenia smerujúce na Telegram API a analyzovať neobvyklé procesy na pracovných staniciach. Práve tieto signály môžu odhaliť, že sa v sieti už niečo deje.
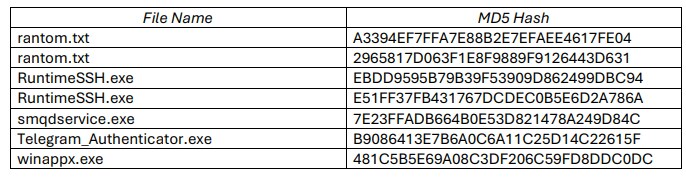
Za útokmi stoja skupiny napojené na štát. Nejde len o hackovanie, ale aj o nátlak
Americké úrady spájajú tieto útoky so skupinami Handala a Homeland Justice, ktoré majú väzby na iránske štátne štruktúry vrátane Revolučných gárd.
Tieto skupiny neútočia len technicky. Kombinujú kybernetické útoky s tzv. hack-and-leak operáciami. To znamená, že najprv získajú citlivé dáta a následne ich cielene zverejňujú. Nejde pritom len o samotné informácie. Útočníci s nimi aktívne pracujú. Ide totiž o to, ako sú prezentované. Často sú vytrhnuté z kontextu alebo upravené tak, aby maximálne poškodili obeť.
Takéto útoky majú aj silný psychologický efekt. Ich cieľom nie je len získať dáta, ale aj zastrašiť, oslabiť dôveru a vytvoriť tlak na konkrétnych ľudí alebo skupiny.
A práve preto dnes kyberútoky nie sú len technický problém. Stávajú sa nástrojom politického vplyvu, ktorý dokáže zasiahnuť oveľa ďalej než klasické zbrane.


















