

FBI varuje pred ruskými hackermi. Kradnú účty na WhatsApp a Signal, ohrození sú aj používatelia na Slovensku
FBI varuje pred útokmi ruských hackerov na Signal a WhatsApp. Nehackujú aplikácie, ale účty používateľov cez phishing správy, QR kódy a overovacie kódy.

FBI vydala varovanie, ktoré by si nemal ignorovať. Podľa amerických úradov stoja za aktuálnou vlnou útokov ruské spravodajské služby a cielia priamo na používateľov šifrovaných aplikácií ako Signal či WhatsApp. Nejde pritom o žiadny okrajový problém. Útočníci už získali prístup k tisícom účtov po celom svete.
Možno si hovoríš, že takéto aplikácie sú bezpečné. Signal aj WhatsApp majú end-to-end šifrovanie, takže správy by mal vidieť len odosielateľ a príjemca. Lenže útok ide úplne mimo tohto systému. Útočník sa nesnaží prelomiť ochranu, snaží sa dostať priamo do tvojho účtu.

Neútočia na aplikáciu. Útočia na teba a tvoju dôveru
Dôležité je povedať to na rovinu. Signal ani WhatsApp nikto nehackol. Nejde o chybu v aplikácii ani o prelomené šifrovanie. FBI to opisuje jasne, útočníci „nekompromitovali šifrovanie ani samotné aplikácie, ale jednotlivé účty používateľov“.
Inými slovami, technológia funguje tak, ako má. Problém nastáva vo chvíli, keď útočník presvedčí človeka, aby mu sám odovzdal prístup.
Stačí jedna správa a môžeš prísť o účet. Takto to vyzerá v praxi
Začína to úplne nenápadne. Príde ti správa, ktorá na prvý pohľad pôsobí normálne. Tvári sa ako oficiálna komunikácia, napríklad zo „Signal support“ alebo „WhatsApp bezpečnostného tímu“.
Neprehliadni

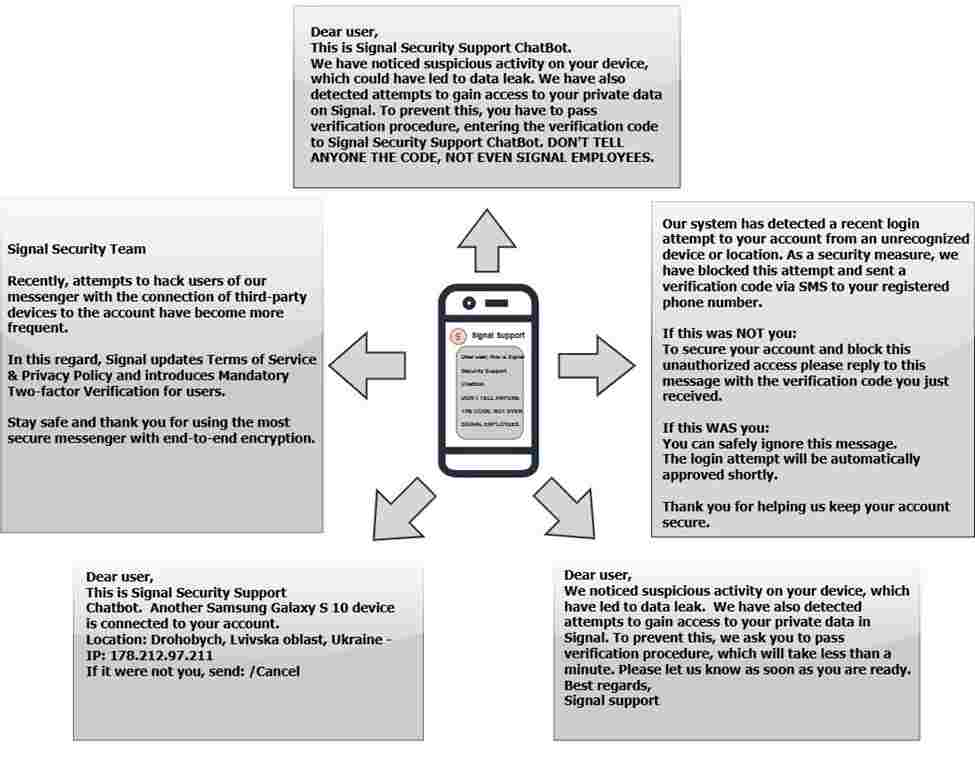
Často v nej stojí, že niekto sa pokúsil prihlásiť do tvojho účtu alebo že zachytili podozrivú aktivitu.
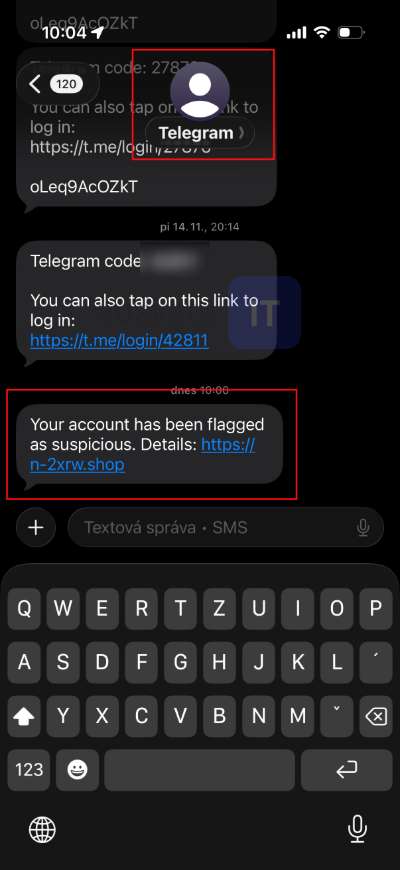
Cieľ je jednoduchý, dostať ťa do stresu. Máš pocit, že sa niečo deje a treba konať hneď. Útočník ťa tlačí do rýchlej reakcie, lebo vie, že v takom momente ľudia menej premýšľajú.
Najčastejšie od teba chcú jednu z troch vecí. Kliknúť na odkaz, naskenovať QR kód alebo poslať overovací kód, ktorý ti práve prišiel do SMS. V momente, keď to spravíš, odovzdávaš prístup k účtu niekomu cudziemu.
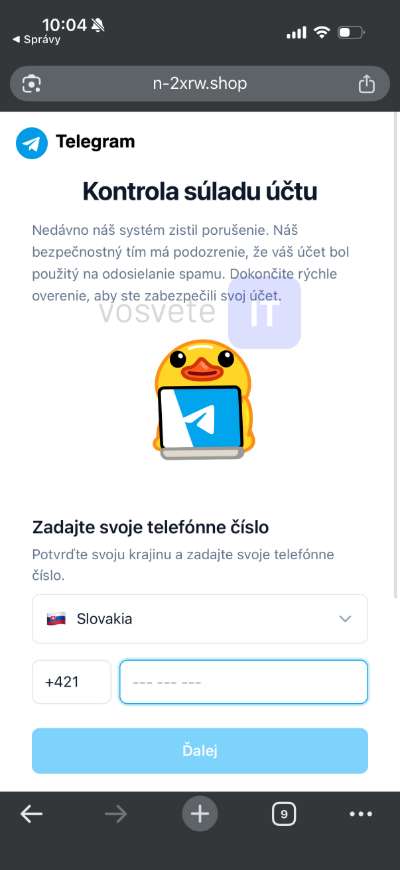
Takto sa ti niekto potichu dostane do účtu. Ty o tom ani nemusíš vedieť
Veľa ľudí si myslí, že keby sa im niekto dostal do účtu, hneď by si to všimli. Lenže pri tomto type útoku to často neplatí.
Stačí, že naskenuješ QR kód alebo klikneš na odkaz, ktorý vyzerá dôveryhodne. V skutočnosti tým môžeš povoliť pripojenie cudzieho zariadenia k svojmu účtu. Funguje to rovnako, ako keď si prepojíš WhatsApp na počítači. Tento systém majú aj Signal aj WhatsApp a útočníci ho zneužívajú.
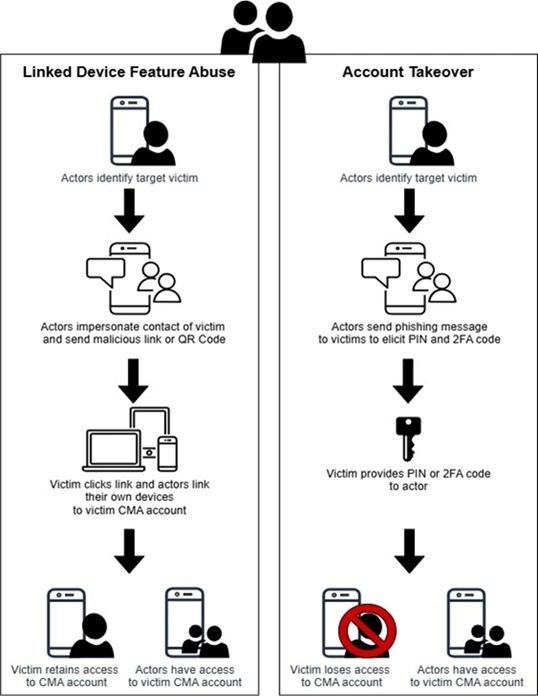
Výsledok je, že ty si ďalej píšeš správy a všetko funguje normálne. Lenže tieto správy niekto číta spolu s tebou. Vidí tvoje konverzácie, kontakty, skupiny a pokojne môže písať správy v tvojom mene.
V horšom prípade môže prísť aj o celý účet. Ak útočník získa tvoj overovací kód alebo PIN, dokáže ťa z účtu odhlásiť a prevezme ho úplne.
FBI zároveň upozorňuje, že po získaní prístupu môžu útočníci „čítať správy obete, prezerať kontakty a posielať správy v jej mene“. To je dôvod, prečo sa tieto útoky šíria ďalej tak rýchlo.
V praxi to funguje ako domino. Útočník získa jeden účet, cez neho osloví ďalších ľudí a skúsi to znova. Keďže správa prichádza od niekoho, koho poznáš, šanca, že jej uveríš, je oveľa vyššia. Aj preto FBI hovorí o tisícoch napadnutých účtov.
Nie je to pritom len problém „veľkých rýb“. Áno, cieľom bývajú novinári, politici alebo ľudia s prístupom k citlivým informáciám. Lenže rovnaké správy chodia aj bežným ľuďom. A útočníkovi je v zásade jedno, koho trafí. Stačí, že sa niekto chytí.


















