

Hackeri našli spôsob, ako zneužiť ChatGPT na šírenie malvéru. Toto je nová finta, ktorá môže oklamať aj opatrného používateľa
Podvodníci zneužívajú dôveru v ChatGPT a Claude. Cez dôveryhodne vyzerajúce odkazy lákajú ľudí na falošné aplikácie, ktoré môžu do zariadenia dostať malvér.

Podvodníci a hackeri „nespia“. Hľadajú nové spôsoby, ako sa dostať k tvojim dátam aj k financiám. Tentoraz sa rozhodli využiť boom okolo umelej inteligencie a dôveru, ktorú ľudia prirodzene vkladajú do známych značiek. Naletieť môžeš napríklad aj vtedy, keď máš pocit, že si klikol na úplne bezpečný odkaz.
Stačí, že do vyhľadávača zadáš výraz ako „ChatGPT free“. Môžeš naraziť na reklamu alebo výsledok, ktorý ťa neprivedie na očividne podozrivú doménu, ale na zdieľanú stránku na doméne chatgpt.com. A práve tu je najväčší problém. Adresa na prvý pohľad vyzerá dôveryhodne, pretože patrí známej službe. Lenže obsah, ktorý sa na nej zobrazí, nemusí byť oficiálnou systémovou hláškou ChatGPT.

Útočníci podľa bezpečnostnej spoločnosti Push Security využili funkcie na zdieľanie obsahu v AI nástrojoch, ako sú ChatGPT a Claude. V novšej variante zašli ešte ďalej. Pomocou funkcie na renderovanie kódu vytvorili stránku, ktorá vyzerá ako profesionálne oznámenie o preťažení služby. Tvári sa, že web má príliš veľkú návštevnosť a používateľ si má stiahnuť desktopovú aplikáciu, aby mohol pokračovať. V skutočnosti však nejde o oficiálne upozornenie, ale o podvodnú stránku vloženú do dôveryhodného prostredia. Malvér teda neleží priamo v ChatGPT, útočníci len zneužijú dôveryhodnú adresu ako masku, ktorá ťa má presvedčiť kliknúť na škodlivé stiahnutie.
Nová kampaň sa nezameriava len na samotné šírenie malvéru. Ide o prepracovaný scenár, v ktorom útočníci kombinujú technické triky s psychológiou používateľa. Vedia totiž, že ľudia dôverujú známym značkám, a túto dôveru cielene zneužívajú.
Hackeri našli spôsob, ako zneužiť dôveru v známe AI služby
Na rozdiel od starších útokov, kde hackeri vytvárali očividne podozrivé stránky, táto kampaň pôsobí oveľa presvedčivejšie. Používateľ sa často dostane na podvodný obsah cez reklamu vo vyhľadávači, ktorá vyzerá legitímne a vedie na zdieľanú stránku na skutočnej doméne chatgpt.com. Následne môže vidieť oznámenie, ktoré napodobňuje oficiálny štýl známej AI služby.
Neprehliadni

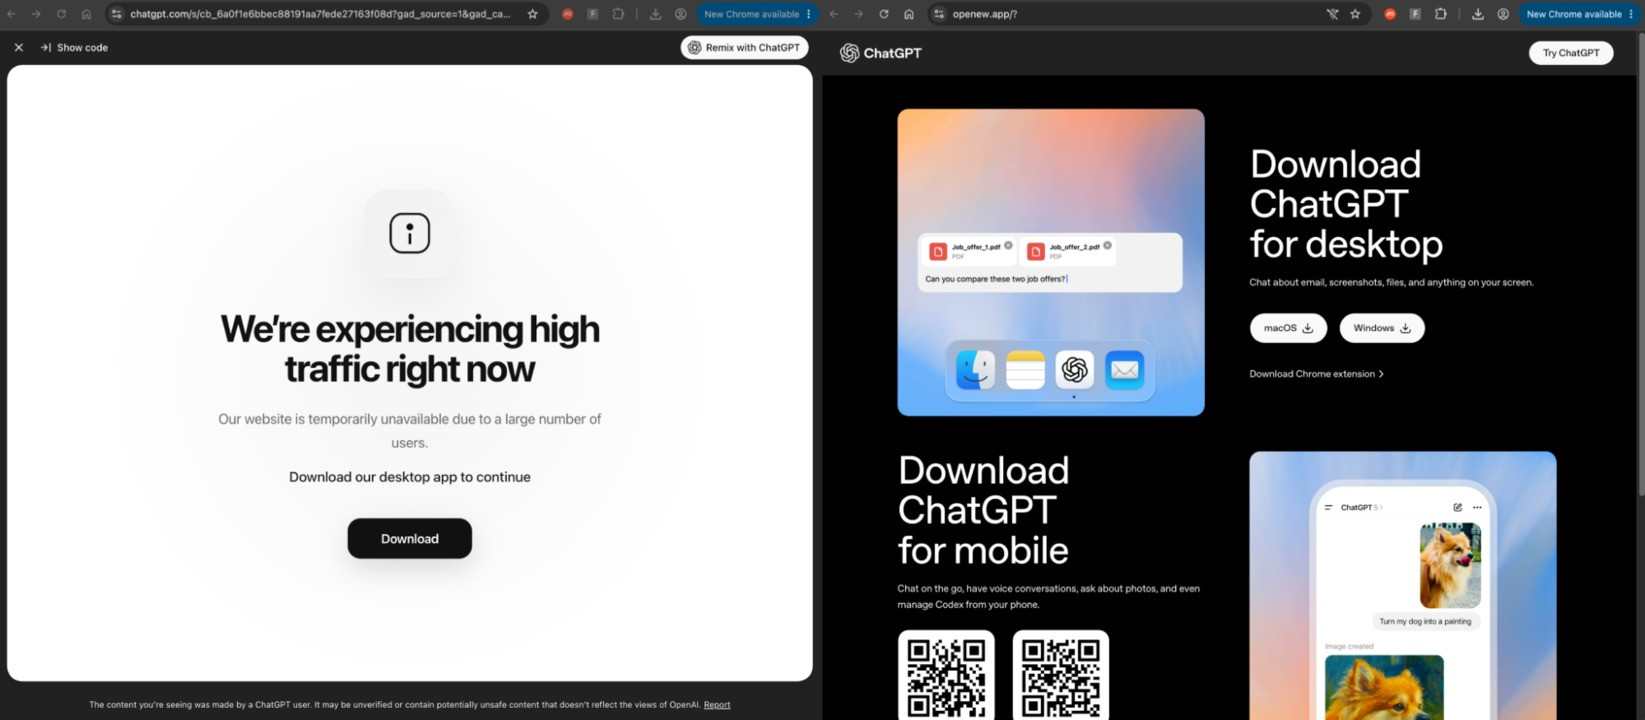
Obsah napríklad predstiera technický problém alebo výpadok služby a ponúkne riešenie vo forme stiahnutia aplikácie. Na prvý pohľad to dáva zmysel. Ak web nefunguje, desktopová aplikácia môže pôsobiť ako logická náhrada. Práve v tom je celý trik. Útočníci nevytvárajú lacno pôsobiaci podvod, ale situáciu, ktorá vyzerá ako bežný technický problém.
Po kliknutí na tlačidlo na stiahnutie sa používateľ dostane na ďalšiu stránku, ktorá napodobňuje oficiálnu stránku na stiahnutie ChatGPT. Má používať vizuál značky, ponúkať tlačidlá pre Windows, macOS, rozšírenie pre Chrome aj mobilné verzie. Lenže stiahnutý súbor sa vydáva za „ChatGPT for Desktop“ a bezpečnostné systémy ho označili ako škodlivý.
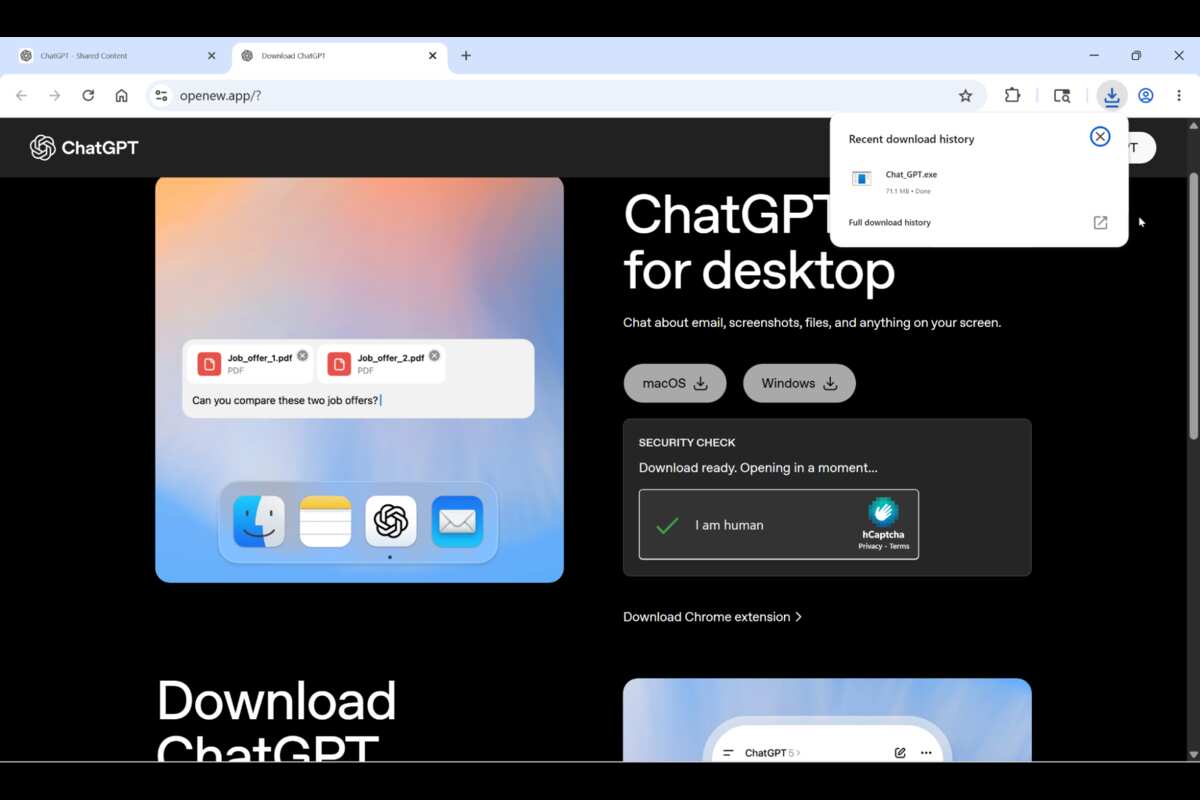
Kľúčom k úspechu je dobre navrhnutý presmerovací reťazec. Používateľ klikne na reklamu, dostane sa na dôveryhodne vyzerajúci obsah a následne je presmerovaný na falošnú download stránku. Celý proces pritom pôsobí oveľa prirodzenejšie než klasický phishing, kde ťa okamžite zradí čudná doména, zlý preklad alebo amatérsky dizajn.
Útočníci navyše používajú aj techniku, pri ktorej stránka neukazuje každému návštevníkovi rovnaký obsah. Bežný používateľ v prehliadači môže vidieť falošnú stránku na stiahnutie aplikácie, zatiaľ čo automatizovaný bezpečnostný skener uvidí neškodnú stránku bez zjavnej spojitosti s ChatGPT. Je to ako obchod, ktorý zákazníkovi ponúkne nelegálny tovar, no kontrole ukáže čistý výklad.
Zaujímavé je aj to, že kampaň nevyužíva len jeden scenár. Popri variantoch napodobňujúcich ChatGPT sa objavujú aj útoky zamerané na iné AI nástroje, napríklad Claude. Tie môžu využívať falošné návody alebo zdieľané konverzácie, ktoré predstierajú oficiálnu podporu. V niektorých prípadoch útočníci presviedčajú používateľa, aby skopíroval príkaz do terminálu. Pre skúseného používateľa je to červená vlajka, no pre bežného človeka to môže vyzerať ako technický návod od umelej inteligencie.
Už ani kontrola webovej adresy nemusí stačiť
Distribúcia týchto útokov je rovnako prešpekulovaná ako samotný obsah. Používateľ sa k nim dostáva cez platené reklamy vo vyhľadávačoch pri bežných dopytoch ako „chatgpt“, „chat gpt“, „chatgpt free“ alebo cez rôzne preklepy názvu služby. Reklamy môžu byť zacielené podľa času, regiónu alebo správania používateľa, takže nie každý uvidí rovnaký podvod v rovnakom čase.
Neznamená to ale, že ChatGPT alebo Claude boli hacknuté. Neznamená to ani to, že tieto služby samy šíria malvér. Problém je v tom, že útočníci zneužívajú ich legitímne funkcie a dôveryhodné domény ako odrazový mostík k ďalšiemu útoku. Presne preto je tento typ podvodu taký zákerný.
Používateľ totiž nevidí klasické varovné signály. Nevidí neznámu doménu, divné logo ani primitívny preklad. Vidí známu značku, dôveryhodnú adresu a na prvý pohľad rozumnú výzvu na akciu. Push Security označuje tento prístup ako LLMShare, teda zneužívanie zdieľaného obsahu AI platforiem na doručovanie škodlivého obsahu.
Tradičné metódy ochrany založené na kontrole domény tu narážajú na problém. Doména môže byť legitímna, ale obsah na nej môže byť zneužitý. Preto už nestačí pozerať len na to, či adresa vyzerá dôveryhodne. Dôležitý je aj kontext. Prečo ťa stránka zrazu núti niečo sťahovať? Prečo ťa vyzýva na vloženie príkazu do terminálu? Prečo sa k aplikácii dostávaš cez reklamu, a nie cez oficiálnu download stránku?
Pre bežného používateľa z toho vyplýva jednoduché pravidlo. ChatGPT, Claude ani iné AI nástroje si nesťahuj cez reklamy, zdieľané konverzácie alebo náhodné odkazy vo vyhľadávači. Ak chceš aplikáciu, choď priamo na oficiálnu stránku služby alebo do overeného obchodu s aplikáciami. Ak ťa stránka tlačí do rýchleho stiahnutia súboru, zadania údajov alebo kopírovania príkazu do terminálu, zastav sa.
Na internete dnes platí staré známe ešte viac než kedysi: dôveruj, ale preveruj. Lenže po novom už nestačí preveriť iba adresu. Treba sa pýtať aj to, čo od teba stránka chce a či by od teba legitímna služba naozaj žiadala práve takýto krok.


















