

Android telefóny čelia novému vírusu: Perseus sa šíri cez tieto aplikácie, kradne údaje a prelieza aj poznámky
Android malvér Perseus sa šíri cez falošné IPTV aplikácie, vie čítať poznámky v Google Keep či Samsung Notes a útočníkovi umožňuje ovládať napadnutý telefón na diaľku.
Bezpečnostní experti objavili sofistikovaný Android malvér s názvom Perseus, ktorý predstavuje výraznú evolúciu v oblasti mobilných hrozieb. Tento škodlivý softvér sa nezameriava len na tradičnú krádež prihlasovacích údajov, ale má aj nezvyčajnú schopnosť monitorovať poznámky používateľov, čím sa snaží získať vysoko cenné osobné a finančné informácie.
Perseus nadväzuje na známe rodiny Cerberus a Phoenix
Perseus stavia na kódovej základni známych malvérových rodín Cerberus a Phoenix, pričom sa vyvinul do flexibilnejšej a schopnejšej platformy na kompromitáciu Android zariadení. Malvér zdedil mnohé schopnosti od svojich predchodcov, no zároveň pridal nové funkcie zamerané na zlepšenie zberu informácií a prežitia.

Názov Perseus pochádza priamo z prihlasovacieho panela C2 servera, ktorý je prístupný z niektorých analyzovaných kampaní. Počas analýzy boli identifikované dve hlavné vetvy malvéru. Jedna bola aktívna len krátke obdobie a druhá sa distribuuje v súčasnosti.
V anglickej verzii malvéru sa našli náznaky pravdepodobného použitia nástrojov založených na veľkých jazykových modeloch (LLM), ktoré mohli pomáhať pri vývoji. Medzi tieto indikátory patrí rozsiahle protokolovanie v aplikácii a prítomnosť emoji v kóde, čo je pri tradičnom vývoji malvéru nezvyčajné.
Perseus sa vydáva za IPTV služby, aby ľudí oklamal
Perseus využíva distribučnú stratégiu, ktorá sa opakovane spolieha na aplikácie maskujúce sa ako IPTV služby. Táto taktika bola pravdepodobne zvolená preto, aby zvýšila dôveryhodnosť v očiach používateľov v primárnych cieľových regiónoch.
Neprehliadni

IPTV aplikácie sa používajú vo veľkom a často sa šíria mimo oficiálnych obchodov, ako je Google Play Store. Používatelia sú preto viac zvyknutí na inštaláciu APK súborov a menej často spochybňujú neštandardné inštalačné postupy.
Aj preto je tento spôsob šírenia pre útočníkov výhodný. Perseus sa v analyzovaných kampaniach objavil v aplikáciách ako PolBox Tv, TvTApp a Roja App Directa. Práve Roja App Directa pritom fungovala ako dropper, teda aplikácia, ktorá do zariadenia doručila samotný škodlivý kód.
Perseus zároveň využíva dropper aj na obídenie obmedzení Androidu 13 a novších verzií pri distribúcii cez sideloading. Zaujímavé je, že tento typ droppera nie je viazaný len na Perseus. Výskumníci ho zaznamenali aj pri šírení iných malvérových rodín, napríklad Klopatra a Medusa.
Perseus nelezie len do bankových aplikácií, zaujímajú ho aj poznámky
Medzi najvýraznejšie schopnosti Perseusu patrí funkcia zameraná na monitorovanie obsahu vytváraného používateľmi, konkrétne poznámok uložených v zariadení. Zatiaľ čo sa mnohé Android malvérové rodiny zameriavajú primárne na získavanie prihlasovacích údajov alebo zachytávanie komunikácie, táto funkcia ukazuje širší záujem o kontextové a osobne vytvorené údaje.
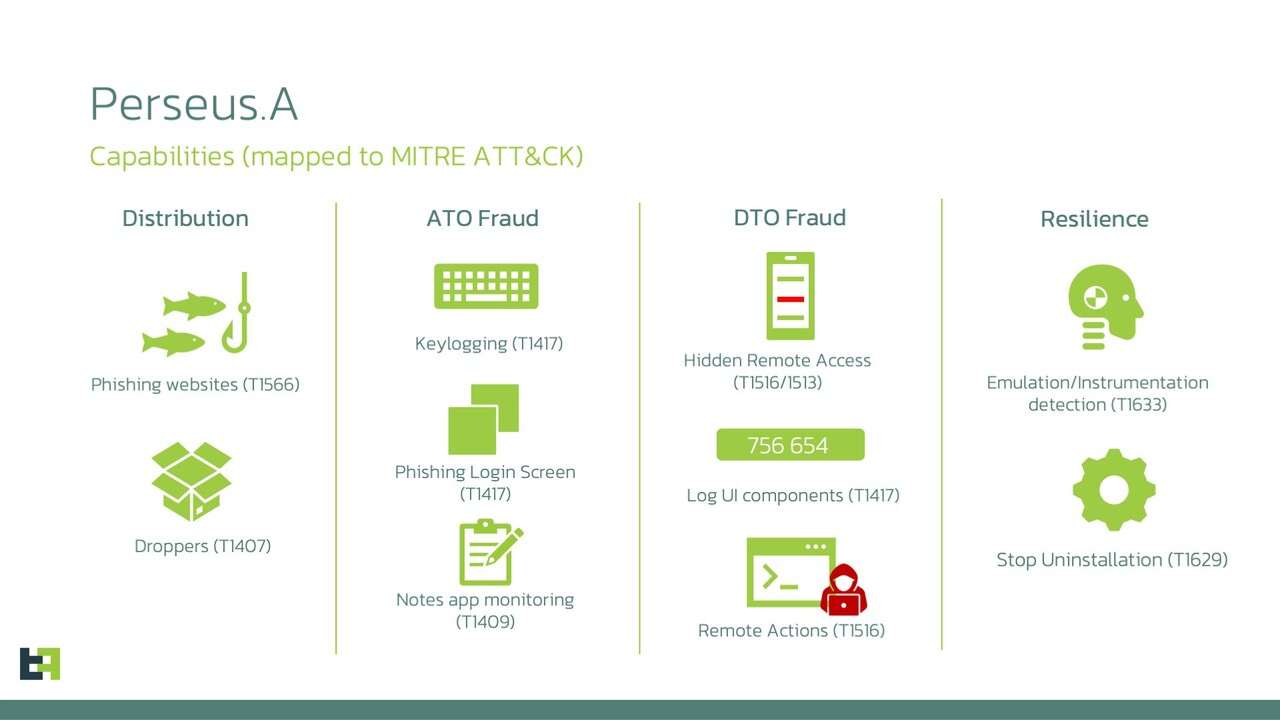
Poznámky často obsahujú citlivé informácie, ako sú heslá, obnovovacie frázy, finančné detaily alebo súkromné myšlienky, čo z nich robí cenný cieľ pre útočníkov. V anglickej verzii malvéru bola identifikovaná funkcia spúšťaná príkazom „scan_notes“, ktorá kontroluje prítomnosť vopred definovanej sady aplikácií. Ide napríklad o Google Keep, Xiaomi Notes, Samsung Notes, ColorNote, Evernote, Microsoft OneNote, Simple Notes Pro a Simple Notes.
Malvér potom systematicky otvára každú aplikáciu a prechádza jednotlivé poznámky. Na dosiahnutie tohto cieľa využíva Perseus služby prístupnosti na automatizáciu používateľských interakcií.
Perseus dokáže telefón ovládať aj na diaľku
Perseus umožňuje operátorovi na diaľku vydávať príkazy cez panel na riadenie a kontrolu (C2) a vykonávať či autorizovať podvodné transakcie. Medzi podporované príkazy patria:
Perseus vie útočníkovi taktiež prenášať obraz z napadnutého telefónu takmer v reálnom čase, umožňuje mu orientovať sa v rozhraní aplikácií, stíšiť zvuk, prekryť displej čiernou obrazovkou a dokonca klikať na konkrétne miesta na displeji.
Malvér sa snaží zistiť, či ho niekto nesleduje
Perseus okrem iného vykonáva širokú škálu kontrol prostredia na odhalenie prítomnosti debuggerov a analytických nástrojov, ako sú Frida a Xposed. Overuje tiež, či je vložená SIM karta, zisťuje počet nainštalovaných aplikácií a to, či nie je podozrivo nízky, a kontroluje aj hodnoty batérie, aby sa uistil, že beží na skutočnom zariadení.
Malvér potom všetky tieto informácie kombinuje do celkového skóre podozrenia, ktoré odošle na C2 panel. Operátor sa na jeho základe rozhoduje o ďalšom postupe a o tom, či má pokračovať v krádeži údajov.


















