

Androidom sa šíri nebezpečný malvér RedWing. Dokáže ovládnuť celý telefón a dostať sa k bankovému účtu
RedWing dokáže ovládnuť Android telefón, čítať SMS kódy, sledovať obrazovku a kradnúť bankové údaje. Stačí, aby obeť nainštalovala falošnú aplikáciu.
Telefón je zamknutý, obrazovka zhasnutá a jeho majiteľ spí. Niekde na druhom konci pripojenia však útočník prezerá súbory, číta prichádzajúce SMS správy a sleduje, čo sa deje v bankovej aplikácii. Presne takéto možnosti ponúka RedWing, nový Android malvér predávaný cez Telegram ako hotová služba.
Analytici z tímu zLabs spoločnosti Zimperium odhalili sieť, v ktorej si môže útočník prenajať hotový malvér bez znalostí programovania. Ide o model Malware-as-a-Service, skrátene MaaS. Telegram bot vytvorí zákazníkovi vlastnú škodlivú aplikáciu na mieru a súčasťou ponuky sú návody, videá aj odporúčací program so zľavami.

Podľa zLabs ide pravdepodobne o nový variant malvéru Oblivion. Naznačujú to podobnosti vo fáze droppera, teda aplikácie zabezpečujúcej inštaláciu škodlivého kódu, aj vo falošných prekrytiach obrazovky. Výskumníci zároveň upozorňujú, že veľká časť skúmaných dropperov a finálnych škodlivých aplikácií stále uniká bežným bezpečnostným nástrojom.
Falošný obchod s aplikáciami ako vstupná brána
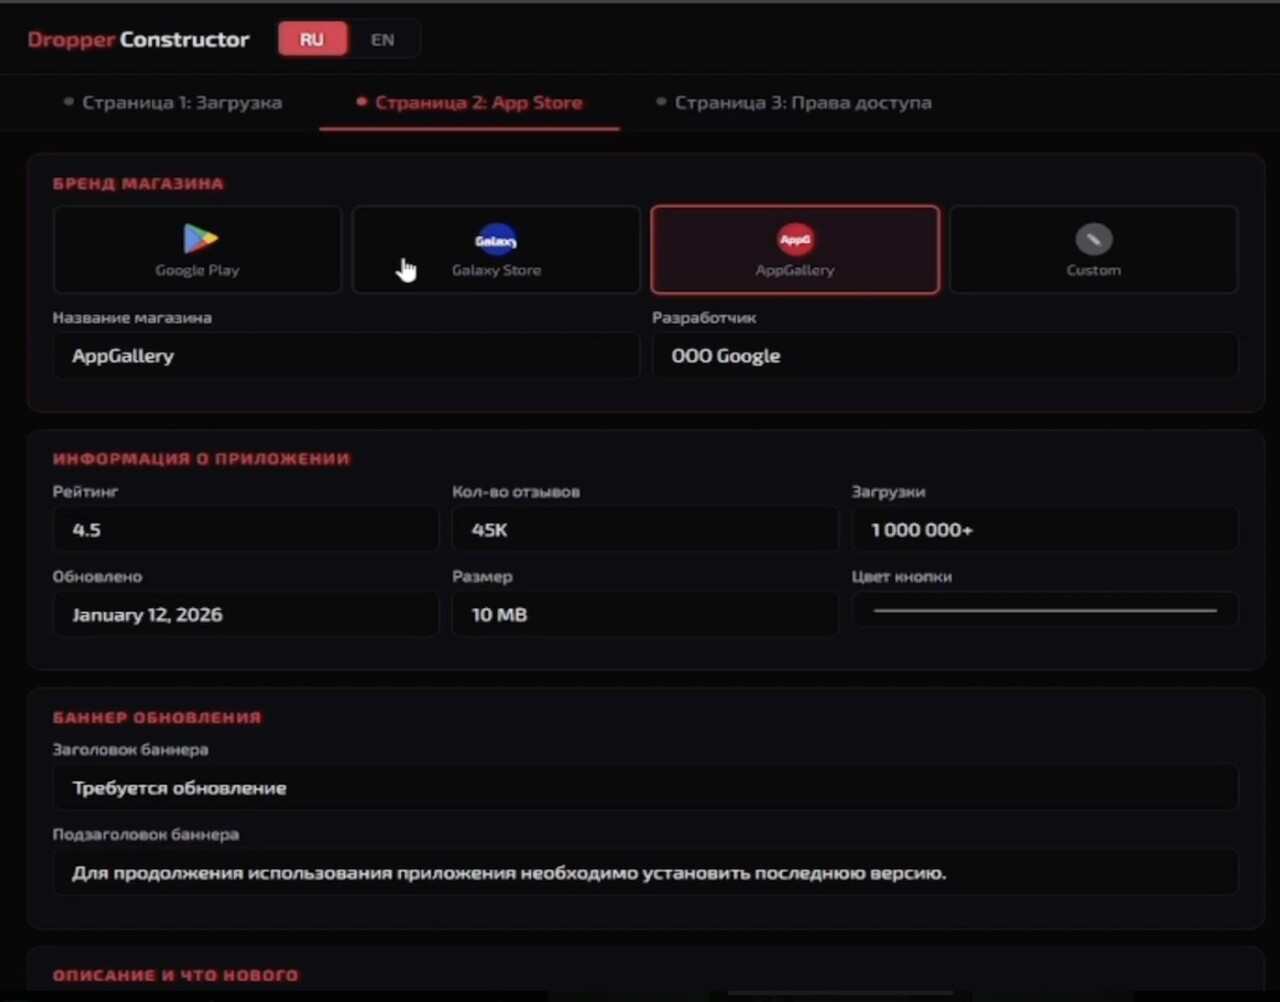
Útok sa začína phishingovým odkazom, ktorý obeť zavedie na stránku napodobňujúcu obchod s aplikáciami. Tvorcovia RedWingu zabudovali do svojho panela nástroj s názvom Dropper Constructor. Ten dokáže napodobniť Google Play, Galaxy Store alebo AppGallery, prípadne vytvoriť vlastnú šablónu.
Útočník môže upraviť hodnotenie aplikácie, počet recenzií, štatistiky stiahnutí, meno vývojára aj upozornenie na dostupnú aktualizáciu. Stránka tak môže pôsobiť dôveryhodne, hoci používateľa v skutočnosti navádza na inštaláciu APK súboru mimo oficiálneho obchodu.
Neprehliadni

Po inštalácii si RedWing začne postupne pýtať oprávnenia. Na pozadí pritom zobrazuje nevinne pôsobiacu webovú stránku. Karty so žiadosťami sa vynárajú zo spodnej časti obrazovky a každá vyzerá ako bežný krok pri nastavovaní aplikácie.
Malvér najskôr žiada vypnutie optimalizácie batérie, aby ho Android neukončil na pozadí. Potom chce byť nastavený ako predvolená aplikácia na SMS, vďaka čomu môže zachytávať overovacie kódy, a vyžiada si prístup k upozorneniam. Nakoniec prichádza na rad služba Accessibility. Škodlivá aplikácia ju môže zneužiť na čítanie obrazovky, simulovanie dotykov a ovládanie iných aplikácií.
Po inštalácii preberá kontrolu nad telefónom
RedWing dokáže nad skutočnou bankovou alebo kryptomenovou aplikáciou zobraziť falošné prihlasovacie okno. Používateľ má pocit, že zadáva údaje svojej banke, no meno, heslo alebo ďalšie citlivé informácie v skutočnosti odošle útočníkovi.

Malvér číta prichádzajúce SMS správy vrátane jednorazových kódov pre dvojfaktorové overenie. Pomocou Accessibility zároveň vyhľadáva citlivé údaje zobrazené na obrazovke. Dokáže rozpoznávať krátke číselné kódy, PINy, čísla platobných kariet, CVV aj telefónne čísla.
RedWing vie potichu aktivovať aj bezpodmienečné presmerovanie prichádzajúcich hovorov pomocou príkazu v tvare *21*číslo#. Hovory potom smerujú na číslo ovládané útočníkom. Takto môže vyradiť hlasové overovanie a zabrániť tomu, aby sa k obeti dostal protifraudový telefonát z banky. Fungovanie tejto možnosti závisí aj od mobilného operátora.
Útočník môže sledovať obrazovku telefónu naživo a cez keylogger zaznamenávať zadávaný text. Na diaľku vie simulovať kliknutia, gestá a písanie, otvárať aplikácie či odkazy alebo prekryť obrazovku falošnou aktualizáciou, načítavaním či čiernou plochou.
Na príkaz zo servera dokáže RedWing zapnúť fotoaparát a mikrofón, vytvoriť fotografiu alebo nahrať zvuk v okolí telefónu. Vie tiež prezerať súbory a fotografie, kradnúť kontakty, SMS správy a záznamy hovorov či sledovať polohu zariadenia. Infikované telefóny môže spojiť do botnetu a použiť ich na DDoS útok proti vybranej stránke alebo serveru.
Malvér môže skryť svoju ikonu, aby ho obeť nevidela medzi nainštalovanými aplikáciami.
Začal pri ruských bankách, no cieľom môže byť prakticky ktokoľvek
Výskumníci zo Zimperium identifikovali 82 cieľových inštitúcií z viacerých oblastí, pričom výraznú časť tvorili ruské finančné spoločnosti. Jeden zo skúmaných dropperov napodobňoval aj ruský obchod s aplikáciami RuStore. Analytici preto hovoria o možných väzbách na ruských aktérov, pôvod operácie však jednoznačne nepotvrdili.
To však neznamená, že RedWing predstavuje problém len pre ruský trh. Jeho ovládací panel umožňuje útočníkom meniť cieľové aplikácie podľa konkrétnej kampane. Kupujúci si môže vybrať banky, kryptomenové služby alebo ďalšie aplikácie, ktoré chce sledovať, a server mu následne zrejme vytvorí novú APK aplikáciu na mieru.
Falošné prihlasovacie okná sa dajú upravovať ešte jednoduchšie. Útočník ich môže meniť priamo z ovládacieho panela bez toho, aby musel obetiam posielať novú verziu malvéru. Ak sa rozhodne zacieliť na banku v inej krajine, pripraví novú prihlasovaciu šablónu a priradí ju ku konkrétnej aplikácii. Z pôvodne regionálnej kampane sa tak môže veľmi rýchlo stať útok namierený proti používateľom kdekoľvek na svete.
Práve táto prispôsobiteľnosť robí z RedWingu globálnu hrozbu. Útočníci už nemusia ukradnúť heslo a skúšať ho použiť z cudzieho počítača. Ovládajú telefón, ktorý banka pozná, a konajú priamo počas relácie používateľa. Pre bezpečnostné systémy môže takáto aktivita vyzerať dôveryhodnejšie než prihlásenie z neznámeho zariadenia alebo krajiny.
Ako sa pred RedWingom chrániť
RedWing nepotrebuje zneužiť bezpečnostnú chybu v Androide. Funguje vďaka tomu, že používateľa presvedčí, aby aplikáciu sám nainštaloval mimo oficiálneho obchodu a udelil jej citlivé oprávnenia. Najdôležitejšie rozhodnutie preto prichádza ešte pred inštaláciou.
Aplikácie neinštaluj z odkazov doručených cez SMS, e-mail alebo četovaciu aplikáciu a každý údajný „update“ prichádzajúci týmto spôsobom považuj za podozrivý. Ani stránka, ktorá vyzerá ako Google Play alebo Galaxy Store, nemusí byť skutočným obchodom. Skontroluj si adresu stránky a to, či aplikáciu naozaj otváraš v oficiálnom obchode.
Nedovoľ prehliadaču, správcovi súborov ani četovacej aplikácii inštalovať APK súbory, ak na to nemáš dôveryhodný dôvod. Rovnako neschvaľuj prístup k Accessibility, rolu predvolenej SMS aplikácie, prístup k upozorneniam ani výnimku z optimalizácie batérie aplikácii, ktorá tieto oprávnenia nepotrebuje.
Zimperium zverejnilo aj indikátory kompromitácie pre bezpečnostné tímy. Samotný názov ani ikona aplikácie však nestačia. RedWing sa dá premenovať, prefarbiť a nasadiť proti iným bankám.


















