

NBÚ varuje pred masívnymi útokmi na Slovákov. Hackeri šíria spyware Agent Tesla, ktorý ti môže ukradnúť heslá aj prístup k účtom
NBÚ varuje pred phishingovou kampaňou, ktorá cez dôveryhodne pôsobiace e-maily a prílohy šíri malvér Agent Tesla a kradne citlivé údaje.

Národné centrum kybernetickej bezpečnosti NBÚ upozornilo na rozsiahlu phishingovú kampaň, ktorá cieli na bežných ľudí aj firmy. Útočníci v nej šíria známy malvér Agent Tesla a na prvý pohľad využívajú úplne obyčajné e-maily. Práve v tom však spočíva problém. Správy nepôsobia extrémne podozrivo, neprídu s výhražným textom ani s bizarnými ponukami. Vyzerajú skôr ako rutinná komunikácia, ktorú človek počas dňa otvorí bez väčšieho rozmýšľania.
Útočníci rozposielajú e-maily z reálnych, ale kompromitovaných adries. To znamená, že správa často nepríde z náhodného „fake“ účtu, ale z adresy, ktorá kedysi patrila legitímnej firme alebo používateľovi. Práve preto môžu mnohé filtre zlyhať a obeť získa pocit, že ide o normálnu správu. Môže sa stať, že ti takúto správu pošle hacker z kompromitovaného účtu tvojho známeho. Keďže nejde o tradičné phishing taktiky, kedy by sa hacker pokúšal ťa vystrašiť alebo nalákať na obmedzenú ponuku, na takúto správu klikneš prirodzenejšie.

Tieto podvodné e-maily ťa do ničoho netlačia
Samotný e-mail býva veľmi stručný. Väčšinou spomenie potvrdenie objednávky, dokument s podpisom alebo pečiatkou. Často sa v ňom objaví aj automatický podpis „Odoslané z Outlooku pre Android“. Text pritom nepôsobí osobne. Útočníci necielia na konkrétneho človeka, ale skúšajú zasiahnuť čo najväčší počet obetí. Niektoré správy dokonca obsahujú gramatické chyby alebo zvláštne formulácie, ktoré pravdepodobne vznikli cez strojový preklad.
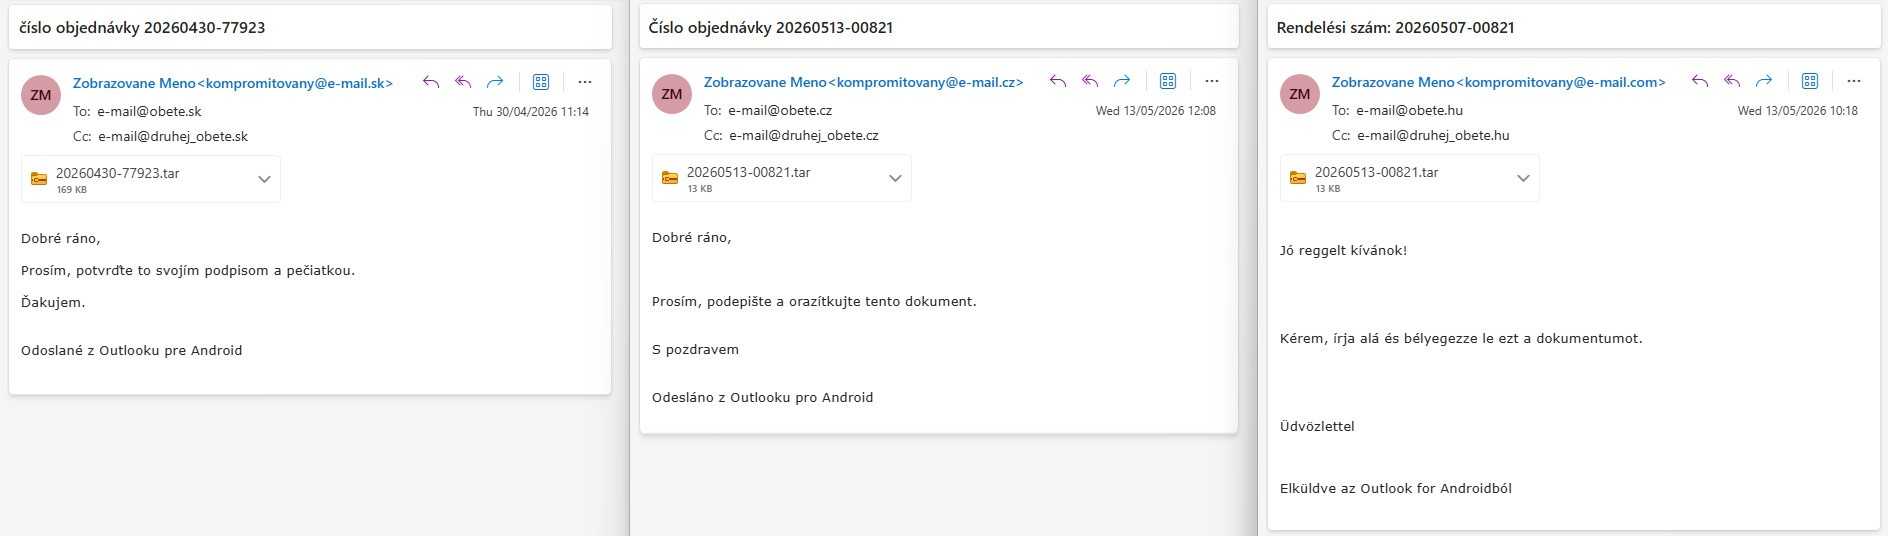
Najväčšie riziko však neprináša samotný text, ale príloha. E-mail obsahuje komprimovaný súbor s príponou .tar, ktorý sa tvári ako bežný archív. Názov často pripomína dátum a náhodný číselný kód, napríklad „20260518-123456.tar“. Po otvorení archívu používateľ nájde JavaScriptový súbor s príponou .js. Ten následne spustí škodlivý kód, ktorý do zariadenia stiahne Agent Tesla.
Malvér potom zbiera citlivé údaje prakticky zo všetkého, čo sa v počítači nachádza. Dokáže zaznamenávať stlačenia kláves, sledovať obsah schránky, vytvárať snímky obrazovky a kradnúť prihlasovacie údaje. Ohrozené zostávajú e-mailové účty, sociálne siete, firemné služby aj internet banking.
Neprehliadni

Bezpečnostní analytici upozorňujú, že Agent Tesla nepatrí medzi nové hrozby. Objavil sa už v roku 2014 a postupne sa vyvinul na jeden z najrozšírenejších nástrojov kybernetických zločincov.
„Agent Tesla sa bežne distribuuje prostredníctvom modelu Malware-as-a-Service,“ uviedlo NCKB.
V praxi to znamená, že útočníci si tento malvér jednoducho prenajímajú ako službu. Získajú ovládací panel, aktualizácie aj nové funkcie bez toho, aby sami programovali vlastný vírus.
Práve preto sa podobné kampane objavujú pravidelne. Útočníci neustále menia techniky, prílohy aj spôsob maskovania. Raz využijú ZIP archív, inokedy RAR alebo TAR súbor. V ďalšej vlne pošlú škodlivý Word dokument. Cieľ však zostáva rovnaký, prinútiť človeka otvoriť prílohu a spustiť škodlivý kód. NCKB preto odporučilo dodržiavať základné pravidlá e-mailovej hygieny.
„Nikdy neklikajte na odkazy a nesťahujte súbory, ktoré neočakávate, nepoznáte alebo sú podozrivého charakteru,“ upozornili experti.
Ako sa pred Agent Tesla malvérom chrániť?
Pravidlo, ktoré experti uviedli vyššie síce znie jednoducho, no práve rutina často rozhodne o úspechu útoku. Mnohí ľudia otvoria prílohu automaticky, hlavne keď e-mail pôsobí ako bežná firemná komunikácia. Veľký význam má aj viacfaktorové overovanie. Ak útočník ukradne heslo, druhá vrstva ochrany mu môže zabrániť v prístupe k účtu. Rovnako dôležité zostávajú aktualizácie systému a programov. Starší softvér totiž často obsahuje chyby, ktoré malvér zneužije.
Ak už človek prílohu otvorí a zariadenie infikuje, situáciu netreba ignorovať. NCKB odporučilo okamžite odpojiť zariadenie od internetu, aby sa prerušilo odosielanie ukradnutých dát. Následne odporúča kompletné premazanie disku a reinštaláciu systému.
„Čo najrýchlejšie zmeňte prihlasovacie údaje všetkých služieb,“ dodali odborníci.
Prioritu pritom dostáva hlavný e-mail a bankové účty, pretože práve cez ne sa útočníci často dostanú k ďalším službám.
Dôležitú úlohu zohráva aj kontrola účtov po incidente. Útočníci totiž niekedy nastavia automatické preposielanie e-mailov alebo pripoja cudzie zariadenie k účtu bez toho, aby si to obeť všimla. Aj po zmene hesla tak môže problém pokračovať.
Preventívnou akciou je aktivácia dvojfaktorového overenia na všetkých dôležitých službách. Aj keby sa hackerovi podarilo dostať sa k tvojim heslám, do účtu sa nedostane, pokiaľ nemá ďalšie tvoje zariadenie.
Celá kampaň zároveň ukazuje, že dnešné phishingové útoky už dávno nepripomínajú amatérske podvody z minulosti. Mnohé správy vyzerajú obyčajne, technicky fungujú spoľahlivo a útočníci ich rozposielajú vo veľkom množstve. Práve preto dnes často nerozhodne technológia, ale obyčajná chvíľa nepozornosti.


















