

AKTUÁLNE: Táto falošná modrá obrazovka vypne ochranu Windowsu. Hackeri majú novú cestu, ako sa dostať do zariadenia
Nový malvér PHALT#BLYX sa šíri cez falošné emaily z Booking.com, zneužíva paniku, falošnú modrú obrazovku Windowsu a legitímne systémové nástroje. Takto hackeri obchádzajú ochranu a získavajú plnú kontrolu nad počítačom.
Securonix Threat Research odhalil sofistikovanú kampaň malvéru, ktorý cieli najmä na hotelový a turistický sektor. Volá sa PHALT#BLYX a používa kombináciu psychologického triku a dôveryhodných systémových nástrojov, aby preskočil ochrany Windowsu a získal plný prístup k počítaču obete.
Falošný Booking.com a trik s kliknutím
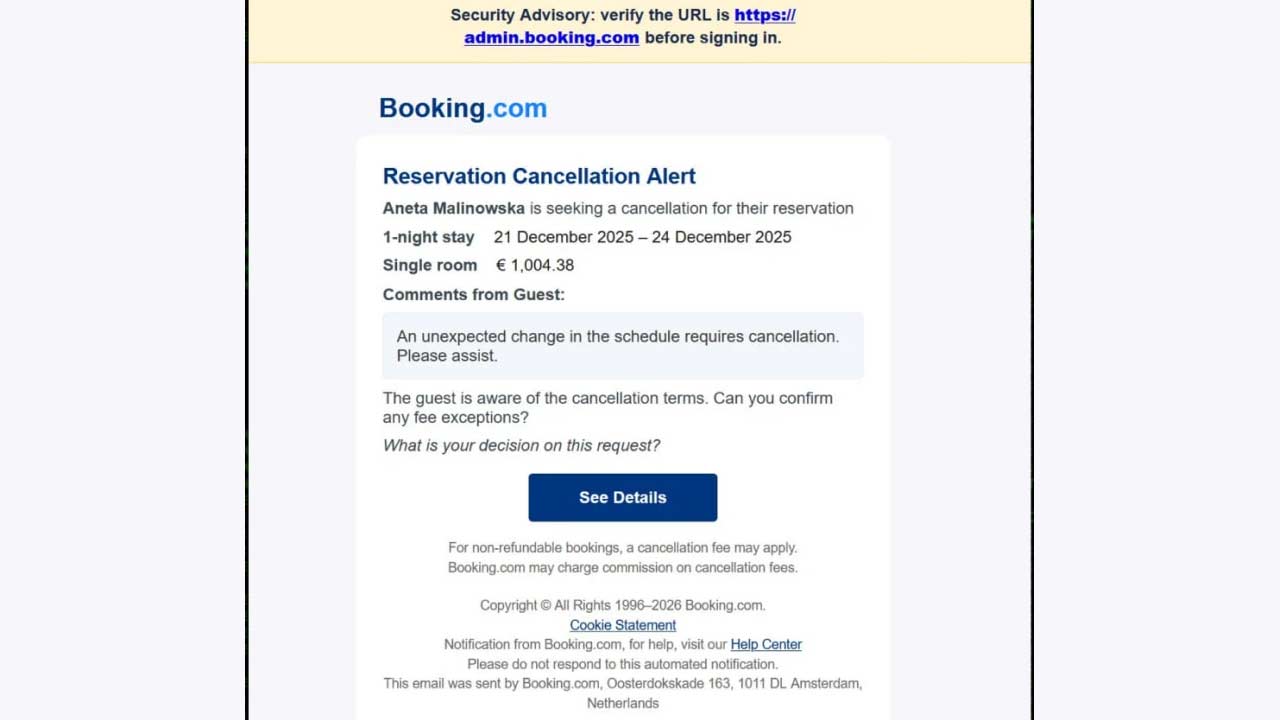
Útok začína jednoduchým, no účinným phishingom. Obete dostanú email, ktorý vyzerá ako upozornenie z Booking.com o zrušení rezervácie s vysokou čiastkou, napríklad 1 004,38 eur. Panika hrá útočníkom do karát, človek chce okamžite skontrolovať podrobnosti a klikne na odkaz.

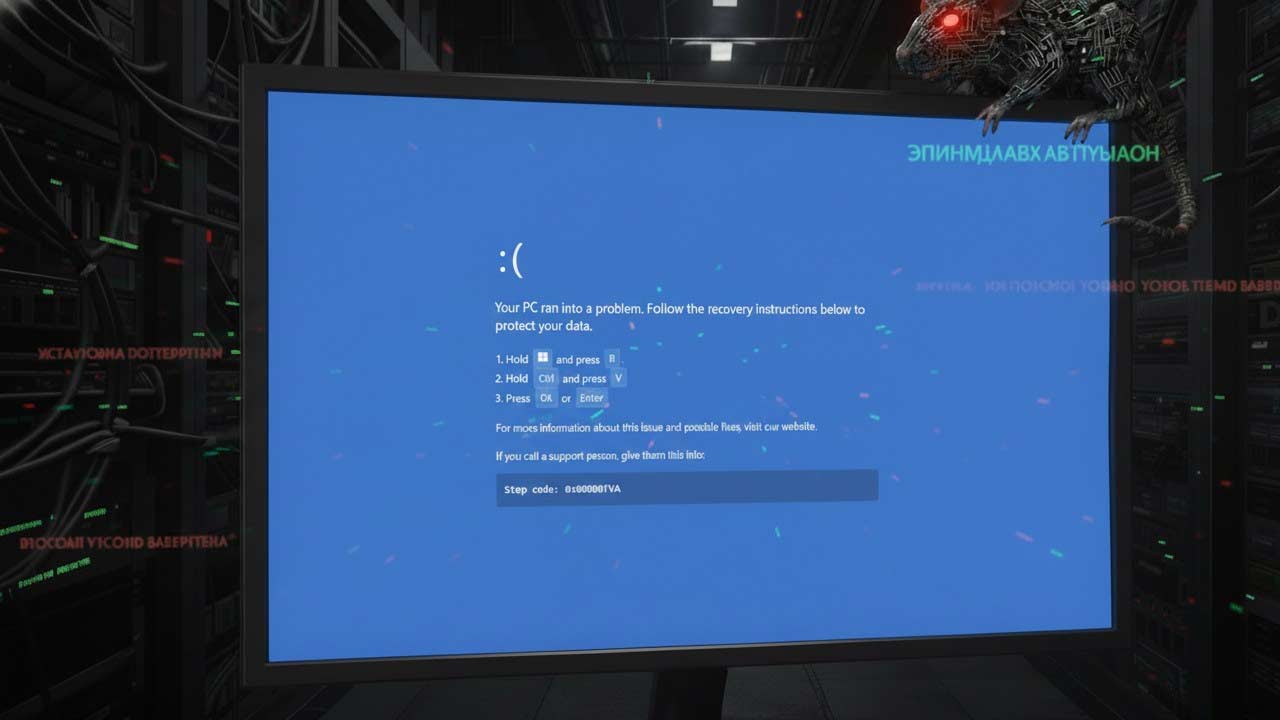
Na falošnej stránke sa objaví CAPTCHA, ktorá končí falošným modrým BSOD. Obete vidia obraz „modrej smrti“ a je im povedané, že problém opraví jediný trik, otvoriť Windows Run, vložiť kód a stlačiť Enter. V skutočnosti práve takto spúšťajú PowerShell skript, ktorý potichu stiahne malvér.
Súbor v.proj, ktorý sa stiahne, je MSBuild projekt. Ten sa spustí cez MSBuild.exe, systémový nástroj Windows, ktorý má dôveryhodný podpis od Microsoftu.
„Použitie MSBuild je veľmi prefíkané. Bezpečnostné systémy si myslia, že ide o legálnu operáciu,“ vysvetľuje Shikha Sangwan zo Securonix.
V projekte sa nachádza PowerShell skript, ktorý vypne Windows Defender, pridá výnimky pre .exe, .ps1, .proj a .tmp a pripraví cestu pre finálny malvér.
Neprehliadni

V priečinku Po spustení Windows sa vytvorí súbor DeleteApp.url. Na prvý pohľad vyzerá ako odkaz na odinštalovanie nejakej aplikácie. V skutočnosti potichu spúšťa malvér z dočasných súborov Windowsu pri každom štarte systému. Väčšina používateľov a jednoduchšie kontroly si ho nevšimne.
Viacvrstvová matrioška
DCRat nie je do počítača len „vhodený“. Je zabalený do niekoľkých vrstiev, finálny payload sa dešifruje až v pamäti pomocou unikátnych kľúčov. Analytici museli logiku replikovať v Pythone a použiť 50 000 iterácií algoritmu PBKDF2, aby zistili, kam sa malvér pripája. Takto sa skrýva pred automatickými bezpečnostnými nástrojmi.
Hneď po pripojení na server malvér odošle útočníkovi balíček informácií:
- Aký antivírus je nainštalovaný: Útočník vie, čomu sa vyhnúť.
- Či je počítač súčasťou firemnej domény: Signál o „hodnote“ cieľa.
- Aktívny názov okna: Útočník vidí, čo práve robíš, napríklad „Booking.com – Admin Panel“.
„Takýto pohľad v reálnom čase umožňuje útočníkovi okamžite reagovať na akúkoľvek aktivitu obete,“ poznamenáva Aaron Beardslee zo Securonix
Finálny malvér a proces hollowing
Súbor staxs.exe je finálny DCRat, ktorý sa vstrekuje do legitímneho procesu aspnet_compiler.exe. Takto sa maskuje za bežnú systémovú činnosť. Podľa analýzy používa šifrovanie AES-256 a protokol MessagePack na komunikáciu s ovládacím serverom.
Malvér dokáže:
- Spúšťať vzdialené príkazy,
- Kradnúť údaje z klávesnice a schránky,
- Sťahovať sekundárne payloady, napríklad baník kryptomien.
Ako sa brániť
- Nedôverovať emailom s urgentnými finančnými výzvami. Skontroluj každý odkaz cez oficiálnu stránku.
- Nepoužívať inštrukcie na vloženie kódu do Run alebo PowerShell.
- Sleduj nástroje „Living off the Land“ ako MSBuild.exe, a ak spúšťajú projekty z %ProgramData%, spozorni.
- Zapni PowerShell Script Block Logging, aby sa odhalila počiatočná logika malvéru.
PHALT#BLYX ukazuje, ako sa moderný malvér učí spájať psychologický trik, využitie dôveryhodných nástrojov a sofistikované šifrovanie. Pre firmy a používateľov je dôležité myslieť včas a nenechať sa oklamať ani prehliadnutou „malou modrou chybou“.


















