

AKTUÁLNE: Nový trojan RatOn mieri na Slovensko. Ukradne ti peniaze aj kryptomeny a môže zablokovať mobil
Nový bankový trojan RatOn útočí na Androidy a šíri sa aj medzi Slovákmi a Čechmi. Dokáže vyprázdniť bankový účet, ukradnúť kryptomeny, zneužiť bezkontaktné platby a dokonca zablokovať tvoj mobil.
Ak máš Android a rád sťahuješ aplikácie aj mimo oficiálnych obchodov, mal by si sa mať na pozore. Bezpečnostní analytici z ThreatFabric odhalili nový extrémne nebezpečný bankový trojan s názvom RatOn, ktorý sa už šíri cez falošné webové stránky zamerané na Slovákov a Čechov. Tento škodlivý softvér dokáže vyprázdniť tvoj bankový účet, ukradnúť kryptomeny, zneužiť tvoje bezkontaktné platby a dokonca ti zablokovať mobil.
RatOn je výnimočný tým, že je napísaný úplne od nuly. Na rozdiel od väčšiny iných Android malvérov nevyužíva žiadny známy kód, takže ho antivírusové programy odhaľujú oveľa ťažšie. Analytici varujú, že ide o jeden z najnebezpečnejších trojanov posledných rokov, pretože kombinuje viacero typov útokov v jednom balíku.

Najskôr si útočníci zaregistrovali domény s obsahom pre dospelých, kde do názvov zakomponovali výraz TikTok18+. Tieto stránky cielia priamo na slovenských a českých používateľov. Ak niekto navštívi takýto web a stiahne si ponúkanú aplikáciu, dostane do mobilu škodlivý súbor APK. Ten vyzerá ako neškodná aplikácia, ale v skutočnosti ide o takzvaný dropper, ktorý slúži na stiahnutie ďalších škodlivých častí malvéru.
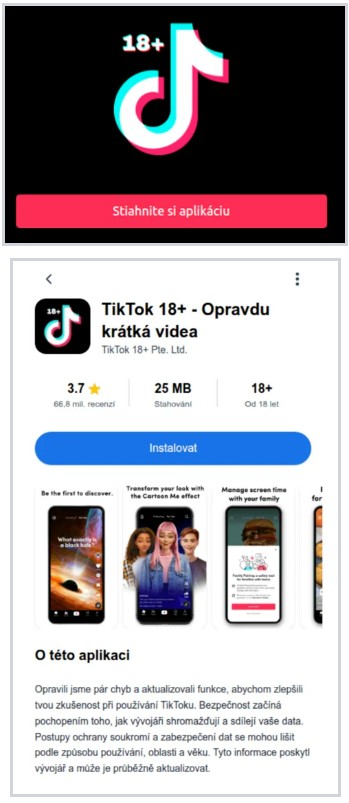
Stačí jedna aplikácia a útočník má prístup k tvojmu mobilu
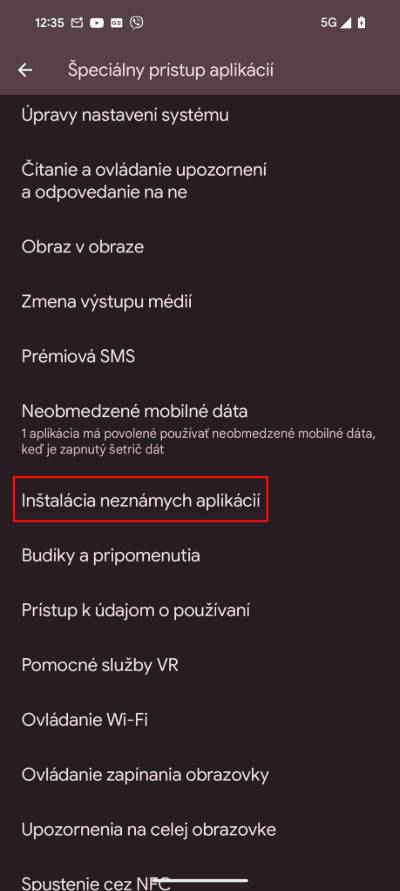
Po inštalácii ťa aplikácia požiada o povolenie inštalovať aplikácie z neznámych zdrojov. Ak to dovolíš, dostáva útočník prakticky otvorené dvere.
Následne si malvér vyžiada prístup k Accessibility službám, teda k nastaveniam, ktoré majú pomáhať ľuďom so zdravotným znevýhodnením. Práve cez ne však útočník získava úplnú kontrolu nad zariadením. RatOn dokáže automaticky klikať na tlačidlá, čítať, čo máš na obrazovke, a potichu schvaľovať ďalšie povolenia, o ktorých ani netušíš. Okrem toho si pýta aj Device Admin práva, čo znamená, že tvoj mobil môže kedykoľvek uzamknúť a ty sa doň nemusíš dostať.
Neprehliadni

Analytici odhalili, že RatOn sa nezameriava len na bankové aplikácie, ale aj na kryptopeňaženky. Dokáže otvoriť aplikácie ako MetaMask, Trust Wallet, Blockchain.com alebo Phantom, získať prístup k tvojmu PIN kódu a odhaliť takzvané seed frázy, teda kľúče k tvojim kryptomenám. Útočníci ich potom jednoducho použijú na svojich zariadeniach a vyprázdnia tvoje peňaženky, pričom ty si to nemusíš všimnúť celé dni.
Trojan už má slovenské jazykové šablóny
Ešte väčším problémom je funkcia automatizovaných prevodov, známa ako ATS. RatOn dokáže spustiť tvoju bankovú aplikáciu, vyplniť číslo účtu, sumu aj poznámku a nakoniec sám zadať PIN kód, ktorý už predtým odchytil cez falošné prihlasovacie obrazovky. To všetko bez toho, aby si si niečo všimol. Analytici odhalili, že trojan cieli hlavne na používateľov bankovej aplikácie George v Česku, no vzhľadom na prítomnosť slovenských jazykových šablón sa očakáva, že čoskoro začne útočiť aj na Slovensku.

RatOn používa aj techniku nazývanú overlay útok. Keď spustíš bankovú aplikáciu, zobrazí ti falošnú prihlasovaciu obrazovku, ktorá vyzerá presne ako tá pravá. Ty tam zadáš svoje údaje a PIN, ale v skutočnosti ich posielaš priamo útočníkom. Tí ich následne použijú na vyprázdnenie tvojho účtu.
Bezkontaktné platby už nie sú bezpečné
Ďalšia hrozba súvisí s bezkontaktnými platbami. Súčasťou RatOnu je aj malvér NFSkate, ktorý vie zneužiť NFC modul v tvojom telefóne. V praxi to znamená, že ak máš uloženú svoju kartu v Google Pay alebo podobnej službe, útočníci dokážu spustiť tzv. NFC relay útok a uskutočniť platby, akoby mali tvoju kartu priamo v rukách.
Okrem krádeže peňazí a kryptomien dokáže RatOn zariadenie aj zablokovať. V niektorých prípadoch zobrazuje falošné výkupné správy, ktoré vyzerajú ako ransomware útok. Obetiam sa zjaví obrazovka s informáciou, že ich telefón bol uzamknutý a za jeho odblokovanie musia zaplatiť určitú sumu. V skutočnosti zariadenie zašifrované nie je, ale útočníci rátajú s tým, že vystrašení používatelia zaplatia.
Podľa analytikov z ThreatFabric je Slovensko logickým ďalším cieľom. Trojan už obsahuje slovenské jazykové šablóny, má pripravené falošné obrazovky v slovenčine a útočníci sa zameriavajú na región, kde je vysoké využitie Androidov a mobilného bankovníctva.
Ak chceš zostať v bezpečí, maj na pamäti niekoľko základných pravidiel. Nikdy nesťahuj aplikácie z neznámych zdrojov, aj keď ti sľubujú zaujímavý obsah alebo funkcie. Inštaluj aplikácie iba z Google Play alebo Galaxy Store a vždy kontroluj, aké povolenia od teba aplikácie vyžadujú. Ak appka na sledovanie videí žiada prístup k Accessibility službám, je to podozrivé a mal by si ju okamžite odinštalovať.
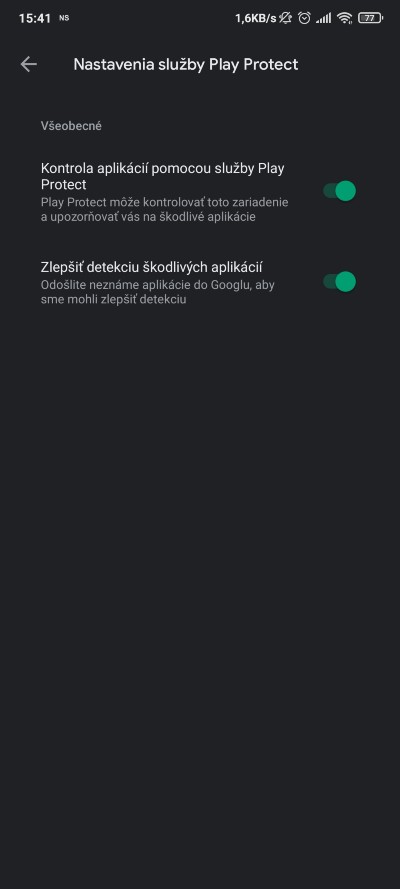
Over si, či máš zapnutý Google Play Protect, ktorý automaticky kontroluje všetky aplikácie v zariadení a dokáže odhaliť známe škodlivé súbory. Ak chceš pridať ďalšiu vrstvu ochrany, zváž inštaláciu spoľahlivého antivírusového programu.
RatOn je zatiaľ v počiatočnej fáze šírenia a cieľom sú hlavne českí používatelia, no experti varujú, že Slovensko môže byť ďalšie na rade. Ak používaš bankové aplikácie alebo máš v mobile uložené kryptopeňaženky, mal by si byť obzvlášť opatrný. Tento trojan dokáže obísť takmer všetky ochrany Androidu a ohrozuje tvoje financie aj súkromie.


















