

POZOR! Nový trojan PhantomCard kradne údaje z platobnej karty. Vie sa dostať aj k PIN kódu. Tento trik tu ešte nebol
Stačí jedno priloženie karty k mobilu a útočníci ťa vykradnú do posledného centa.

Predstav si, že ideš po meste a niekto na druhej strane krajiny platí tvojou kartou. Znie to ako z filmu, ale presne to dokáže nový nebezpečný malvér pre Android s názvom PhantomCard. A nepotrebuje na to ani tvoju fyzickú kartu. Stačí, že ho máš v telefóne a že si ochotný spraviť malú, naoko neškodnú vec, priložiť kartu k mobilu. Na tému upozornili experti na bezpečnosť zo servera threatfabric.com.
Na používateľov Androidu útočí nový bankový trojan PhantomCard
PhantomCard je čerstvý hit medzi kyberzločincami. Odborníci ho opisujú ako nástroj na takzvané NFC relay útoky. NFC je tá istá technológia, vďaka ktorej môžeš platiť mobilom alebo smart hodinkami bezkontaktným spôsobom. Lenže útočníci si povedali, že ak dokážeš ty pomocou mobilu zaplatiť v obchode, dokážu oni pomocou tvojho mobilu zaplatiť kdekoľvek chcú, bez toho, aby mali tvoju kartu. A skutočne to aj dokážu.

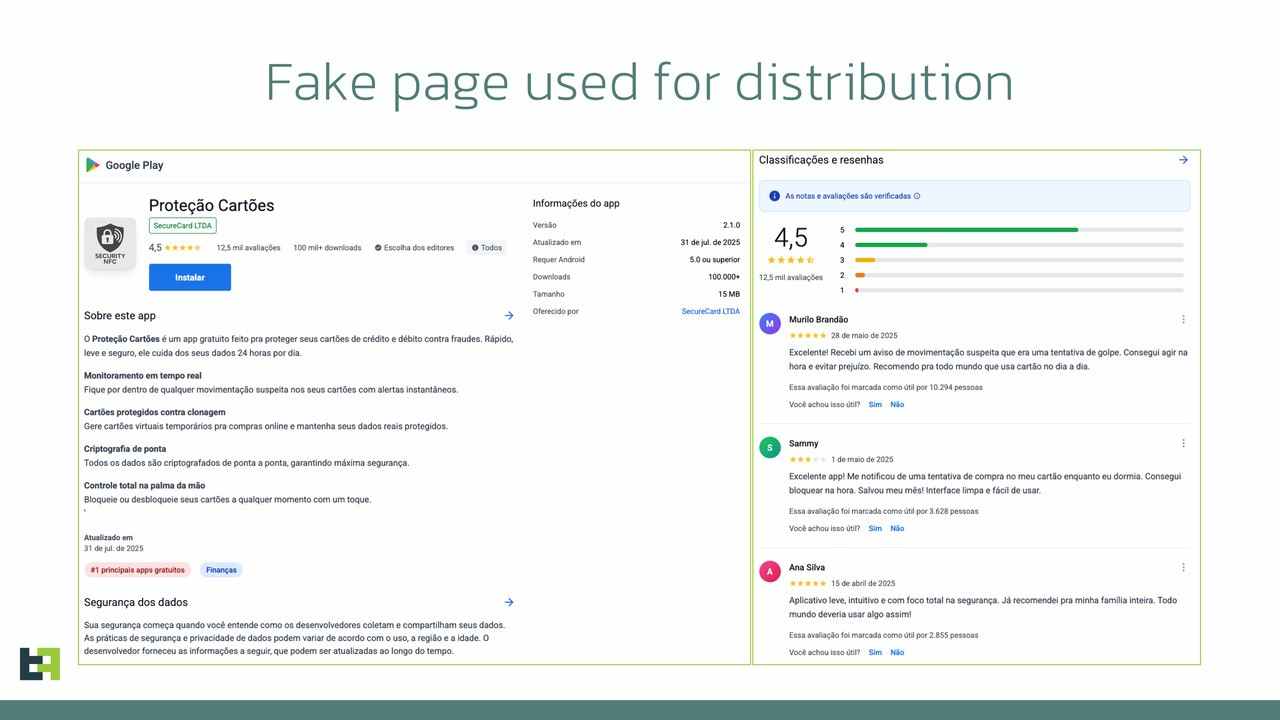
Najprv si ale povedzme, ako tento útok prebieha. PhantomCard sa šíri cez falošné stránky, ktoré napodobňujú obchod Google Play. Na nich sa objaví aplikácia s nevinným názvom Card Protection, teda ochrana karty. Tvári sa, že je tvoj najlepší kamarát v boji proti podvodníkom a dokonca má falošné pozitívne recenzie od „spokojných používateľov“, ktorí údajne vďaka nej zastavili podvod. Nie je ale tomu celkom tak. Ak si takúto aplikáciu nainštaluješ, začne sa skutočné divadlo, ktoré sa ti ale nebude páčiť.
PhantomCard prenáša NFC dáta z bankovej karty obete do zariadenia podvodníka
Po spustení ťa aplikácia požiada, aby si priložil svoju platobnú kartu k zadnej strane telefónu, aby „overila jej bezpečnosť“. Na obrazovke sa zobrazí správa o detekcii karty a začne „overovanie“. V skutočnosti v tej chvíli posiela údaje o tvojej karte cez internet na server útočníkov. A tu prichádza to najhoršie, aplikácia si od teba vypýta PIN kód. Ktorý, ako už asi tušíš, rovnako poputuje k zločincom.
A čo potom? Útočník, ktorý môže byť pokojne na opačnom konci sveta, má vo svojom zariadení druhú časť tohto podvodného systému. Vďaka nej sa jeho zariadenie tvári, že má vloženú tvoju kartu, a bez problémov zaplatí na bežnom termináli alebo vyberie peniaze z bankomatu. Pre banku to vyzerá, že transakcia prišla z tvojho skutočného účtu a bola potvrdená PIN kódom, takže prebehne bez podozrenia.
Neprehliadni

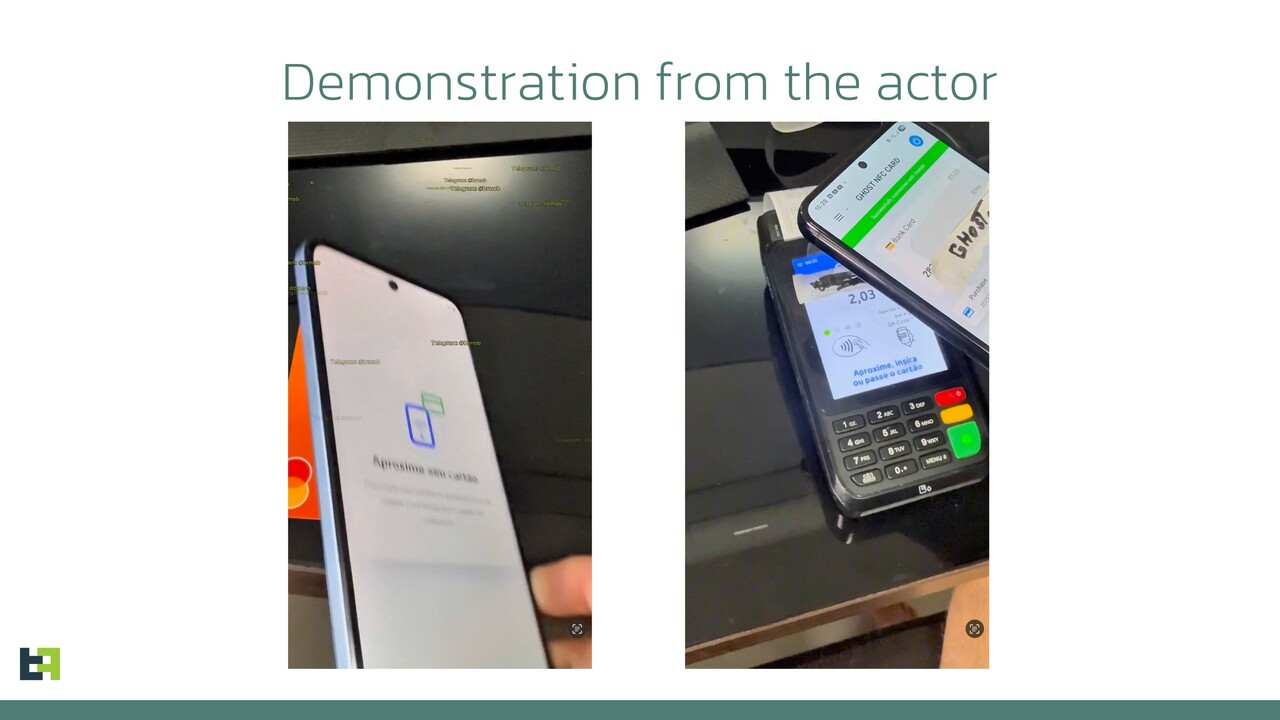
PhantomCard je ešte nebezpečnejší tým, že ho predávajú ako hotový balíček na čiernom trhu. Znamená to, že útočníkom už netreba byť technický génius, stačí, aby si ho kúpil, a môže okamžite začať kradnúť. Pôvod malvéru siaha do Číny, konkrétne k službe NFU Pay, ktorá podobné nástroje predáva ako „malvér na prenájom“. V Brazílii sa o distribúciu stará známy kyberzločinec s prezývkou Go1ano developer, no odborníci varujú, že vďaka možnosti prispôsobenia môže táto hrozba je globálnou.
„Moderný kybernetický útočník už nemusí byť vývojárom ani technicky zdatný, aby dokázal distribuovať alebo predávať malvér iným útočníkom.“, hovoria experti na bezpečnosť.
Do tvojho mobilu sa PhantomCard môže dostať, ak klikneš na odkaz z podvodnej SMS alebo správy na sociálnej sieti, ktorá ťa presmeruje na falošný obchod Google Play. Tam si aplikáciu stiahneš, netušiac, že si práve pozval do telefónu zlodeja. Riziko je o to väčšie, že aplikácia nežiada podozrivé povolenia a na prvý pohľad sa správa normálne.
Ak nechceš prísť o peniaze, pamätaj na tieto veci. Nikdy neprikladaj kartu k mobilu len preto, že ťa o to požiada nejaká aplikácia. Skutočné banky a oficiálne bezpečnostné aplikácie to od teba nikdy nechcú. Aplikácie inštaluj iba z oficiálneho Google Play a over si, že stránka, z ktorej sťahuješ, je skutočne pravá. Nepodceňuj ani recenzie, falošné hodnotenia sú dnes bežné a útočníci ich používajú, aby si ich obete mysleli, že ide o dôveryhodný program.


















