

AKTUÁLNE: Ruskí hackeri pri útoku zneužili aj účty slovenských vládnych zamestnancov, upozorňujú experti
Ruskí hackeri zneužili chybu CVE-2026-21509 v Microsoft Office krátko po vydaní záplaty. Pri útokoch zneužili kompromitované účty slovenských vládnych zamestnancov na šírenie škodlivých dokumentov.
Ruskí hackeri znova udreli a tentokrát zneužili kritickú zraniteľnosť CVE-2026-21509 v Microsoft Office. Útoky spustili do 24 hodín od zverejnenia mimoriadnej bezpečnostnej záplaty. Hoci aktualizácia, ktorá chybu opravuje, je už dostupná, jej reálne nasadenie v praxi spravidla trvá oveľa dlhšie, často dni až týždne. Práve toto časové okno útočníci cielene využili, upozorňujú analytici z trellix.com.
Microsoft Office je v štátnych inštitúciách a veľkých firmách hlboko zakorenený. Aktualizácie sa tam často odkladajú kvôli kompatibilite s internými systémami, šablónami či bezpečnostnými politikami. Výsledkom je situácia, keď je chyba síce oficiálne opravená, no tisíce systémov v praxi zostávajú stále zraniteľné. Nehovoriac o tom, že Office nájdeme aj v takmer každej domácnosti.

Podvodné správy sa šírili aj cez kompromitované účty slovenskej vlády
Dôležité pritom je, že útoky sa nešírili len „niekde v zahraničí“. Dokumenty používané v kampani mali nielen slovenskú hlavičku, ale v niektorých prípadoch boli dokonca odosielané z kompromitovaných účtov slovenskej vlády, upozorňujú bezpečnostní experti. Útočníkom sa podarilo dostať k reálnym vládnym účtom a ich aplikačným prístupom, ktoré systémy používajú ako digitálny dôkaz identity, vysvetľujú experti.
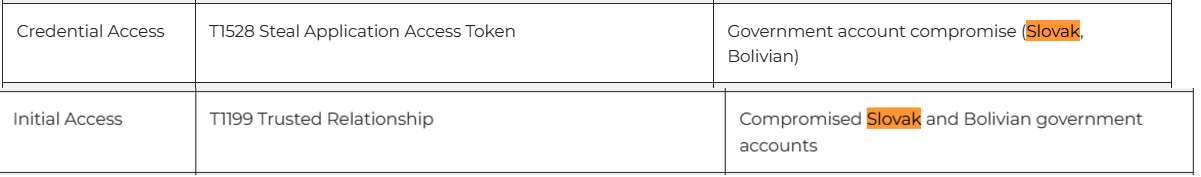
Tu je však dôležité rozlišovať medzi účtom a e-mailom. Účet predstavuje digitálnu identitu používateľa, zatiaľ čo e-mail je len jednou zo služieb, ku ktorej tento účet poskytuje prístup. Práve vďaka zneužitiu tejto identity sa útočníci dokázali vydávať za legitímnych používateľov a škodlivé dokumenty sa šírili ako bežná, oficiálna komunikácia bez okamžitého vyvolania podozrenia.
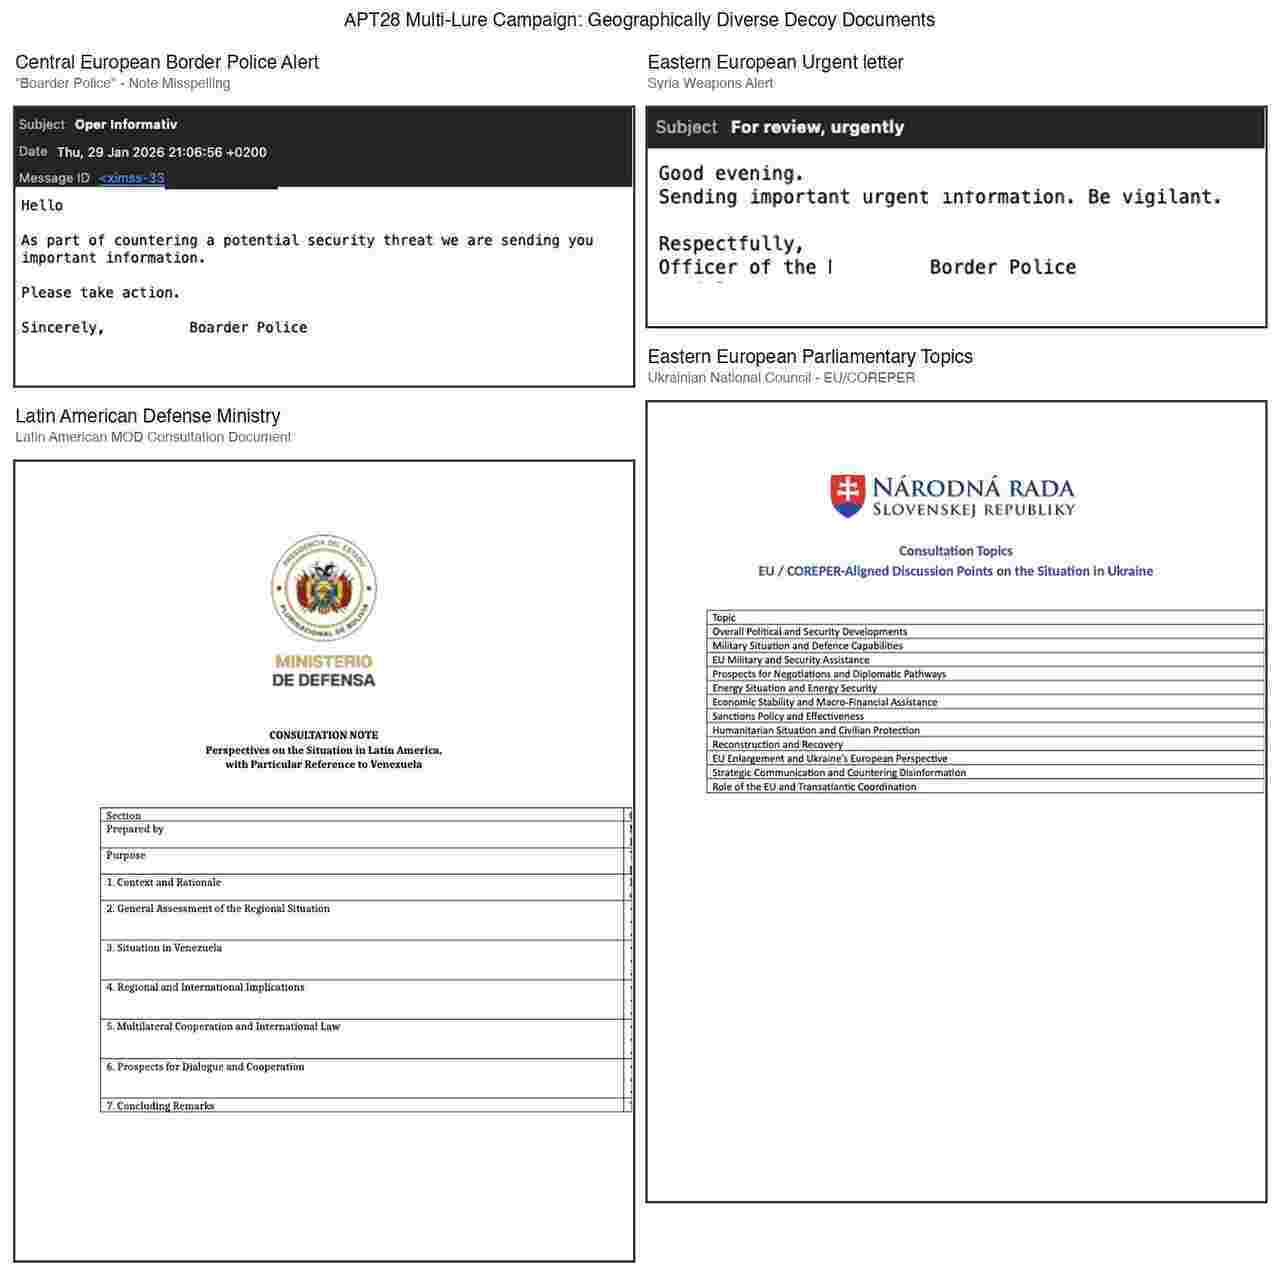
Práve lokálne pôsobiace dokumenty zvyšovali dôveryhodnosť útoku a výrazne zvyšovali šancu, že ich adresáti bez podozrenia otvoria. Kampaň tak nabrala úplne inú úroveň dôveryhodnosti, než keď podvodná správa príde z neznámej adresy.
Neprehliadni

Za útokmi stojí známa ruská hackerská skupina Fancy Bear
Za útokmi stojí hackerská skupina APT28, známa aj pod názvami Fancy Bear alebo UAC-0001. Ide o hackerov, ktorí sú dlhodobo napojení na ruský štát, konkrétne na vojenskú rozviedku GRU. Skupina je spájaná s jednotkou Unit 26165, označovanou aj ako 85. hlavné centrum špeciálnych služieb. Jej úlohou nie je finančný zisk, ale spravodajská a politická špionáž. Nedávno táto hackerská skupina udrela na Poľsko, kde spôsobila škody v oblasti energeticky.
Chyba CVE-2026-21509 sa prejavuje tým, že Microsoft Office nedokáže správne zablokovať spustenie nebezpečných OLE alebo COM objektov vložených do dokumentu. Útočník tak môže pripraviť súbor vo formáte RTF alebo DOC, ktorý spustí škodlivý kód už pri samotnom otvorení dokumentu, bez makier a bez akéhokoľvek varovania používateľa.
V praxi hackeri do dokumentu vložia objekt, ktorý cez protokol WebDAV automaticky stiahne ďalší škodlivý obsah z internetu a spustí ho v systéme. Používateľ pritom vidí len bežný dokument, zatiaľ čo v pozadí sa potichu rozbehne infekčný reťazec.
Cieľom kybernetického útoku bola špionáž
V tejto kampani nešlo ale o jeden jednoduchý vírus, ale o kombináciu viacerých škodlivých nástrojov, z ktorých každý plnil inú úlohu. Útok sa začínal nenápadným loaderom, ktorý po otvorení dokumentu stiahol a spustil ďalší kód. Následne bol do systému nasadený pamäťový backdoor BeardShell, ktorý útočníkom umožnil dlhodobý prístup k počítaču a prípravu ďalších krokov v napadnutej sieti.
V niektorých prípadoch útočníci nasadili aj špecializovaný e-mailový backdoor NotDoor, zameraný na Outlook. Ten automaticky preposielal e-maily útočníkom bez vedomia používateľa. Celý útok bol navrhnutý tak, aby po sebe zanechal minimum stôp a fungoval skôr ako tichá špionáž než viditeľná infekcia.
Cieľom týchto útokov neboli peniaze ani sabotáže. Útočníci sa zameriavali na dlhodobú štátnu špionáž a snahu získať prístup k citlivej komunikácii, interným dokumentom a e-mailom vládnych, vojenských a dopravných inštitúcií. Najčastejšie išlo o organizácie v krajinách zapojených do EÚ, NATO alebo podpory Ukrajiny.

Útoky boli navrhnuté tak, aby prebiehali potichu a čo najdlhšie bez odhalenia. To naznačuje snahu zbierať strategické informácie, sledovať rozhodovacie procesy a mapovať vnútorné fungovanie cieľových organizácií, nie spôsobiť okamžitý chaos.
Ak ti prišiel tento e-mail do schránky, mohol si sa stať obeťou útoku
Varovným signálom, že si sa mohol stať obeťou tohto útoku, je najmä situácia, keď si v posledných týždňoch otvoril dokument z e-mailu, ktorý pôsobil oficiálne, napríklad z prostredia štátnej správy, dopravy alebo diplomacie, a zároveň si si všimol nezvyčajné správanie systému alebo e-mailu.
Môže ísť o miznúce správy v Outlooku, nečakanú aktivitu účtu, zmenené bezpečnostné nastavenia alebo krátko po otvorení dokumentu zvýšenú aktivitu systému bez zjavného dôvodu.


















