

Žiadny prehliadač nie je v bezpečí, internetom sa šíri infostealer Shuyal, ktorý dokáže zasiahnuť až 19 prehliadačov!
Bezpečnostní analytici varujú pred novým infostealerom Shuyal, ktorý dokáže napadnúť až 19 prehliadačov.
Ak si myslíš, že tvoja história prehliadania alebo uložené heslá sú bezpečné, zamysli sa znova. Bezpečnostní analytici odhalili infostealer menom Shuyal Stealer, malvér, ktorý cieli až na 19 rôznych prehliadačov, od Chrome a Edge až po Tor či Vivaldi. To z neho robí hrozbu, ktorá sa nezastaví pred žiadnym „menej bežným“ prehliadačom, informujú bezpečnostní analytici z Point Wild.
Shuyal nekradne len heslá. Zbiera systémové informácie, ako sú detaily o diskoch, klávesniciach a monitore, sníma obrazovku, číta obsah skopírovaných vecí a vytiahne aj tokeny zo služieb ako Discord. Všetko posiela útočníkom cez Telegram bot, takže exfiltrácia prebieha ticho a efektívne.

Žiadny prehliadač nie je v bezpečí
Malvér sa spustí ako 64-bitový program a použije PowerShell skripty na zabalenie ulúpených súborov do ZIP archívu, ktorý následne odošle cez Telegram. Po odoslaní autori dávajú dôraz na „upratanie“, teda vymazanie archívu a dočasných súborov, aby sťažili forenzné vyšetrovanie.
Hľadá súbor Login Data (SQLite databázu, kde prehliadače uložia prihlasovacie údaje) a vykoná SQL dotaz, aby získal URL, užívateľské mená a heslá. Okrem toho prehľadá zložky Discordu a podobných aplikácií a z nich získa autentifikačné tokeny, ktoré útočníkovi umožnia prístup bez hesla. Shuyal používa WMI príkazy na zmapovanie hardvéru, modely diskov, sériové čísla a ID klávesníc. Vie vypnúť Správcu úloh, aby si ťažšie všimol, že niečo beží. Zároveň upraví register tak, že Správca zostane vypnutý aj po reštarte.
Možno si myslíš, že uložené heslá sú bezpečné, lebo sú „šifrované“. To čiastočne platí, prehliadače skutočne ukladajú heslá zašifrované, ale kľúč na ich dešifrovanie obyčajne drží operačný systém. V prípade Windows ide o DPAPI. Pokročilé stealery ako Shuyal vedia získať alebo využiť tento kľúč v pamäti obete a heslá potom dešifrovať priamo „na mieste“.
Neprehliadni

Z toho vyplýva jasné odporúčanie, ak malvér získa prístup k tvojmu systému, uložené heslá nie sú bezpečným útočiskom. Preto odporúčame používať hardvérového správcu hesiel alebo externý trezor s vlastným heslom a viacfaktorovou autentifikáciou. Tieto riešenia držia kľúč mimo operačného systému a výrazne znižujú riziko, že útočník získa všetky tvoje prihlasovacie dáta.
Podľa spôsobu exfiltrácie a jednoduchej použiteľnosti vyzerá Shuyal ako typický produkt v modeli Malware-as-a-Service (MaaS). To znamená, že autori ho môžu predávať alebo prenajímať na darknet fórach za nízku cenu, a potom ho môže používať široké spektrum kyberzločincov, nielen špičkoví hackeri. Pre užívateľov to znamená vyššie riziko. Keď sa sofistikované nástroje používajú viacerými aktérmi súčasne, počet útokov rastie rýchlo a lacno. Útočník dnes nepotrebuje veľké technické znalosti, kúpi si Shuyal, nastaví Telegram bot a zbiera dáta.
Takto sa ochrániš
Ako sa pred Shuyalom ochrániť? Najdôležitejšie je presunúť heslá z prehliadača do hardvérového správcu hesiel, ktorý podporuje YubiKey alebo iný externý kľúč. Ďalším spôsobom je používať dôveryhodného správcu s vlastným šifrovaním a MFA. Zapni viacfaktorovú autentifikáciu všade, kde to ide, pretože tokeny poskytujú ďalšiu bariéru, ktorú malvér bez schopnosti prevziať aj zariadenie nedokáže obísť.
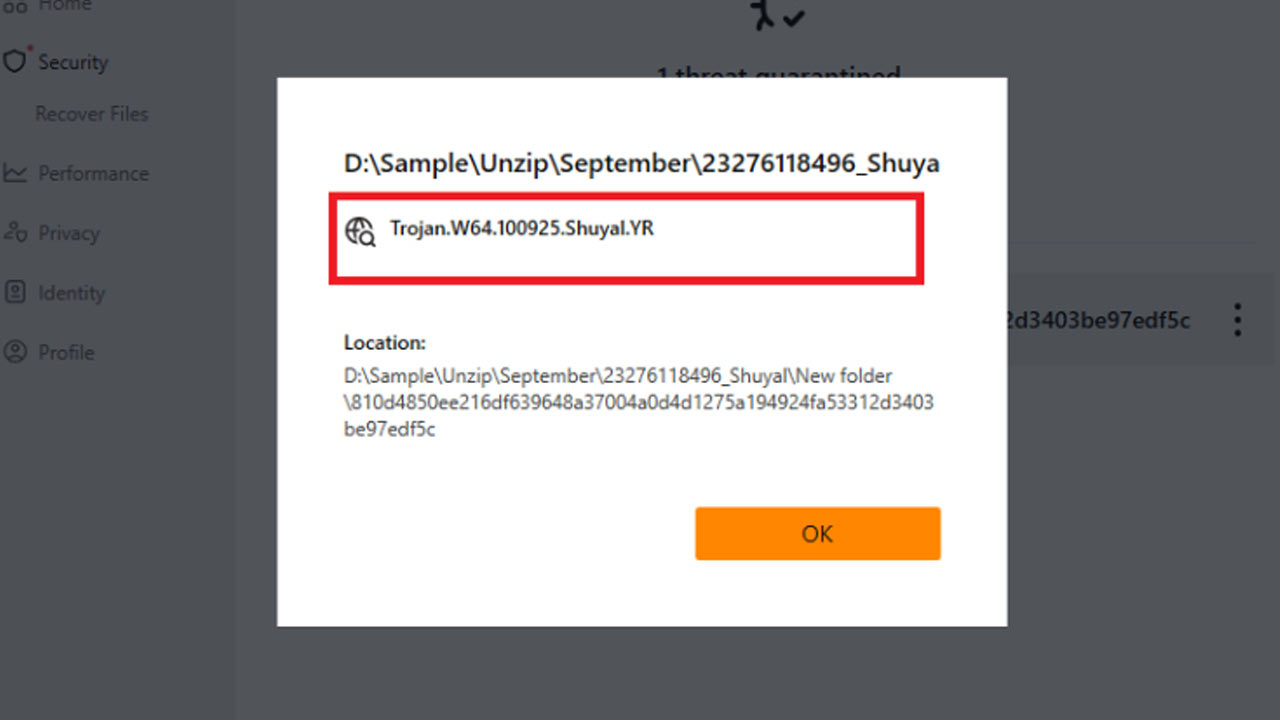
Pravidelne aktualizuj systém, prehliadače a antivírusy. Veľa malvérov stále využíva známu zraniteľnosť starších verzií softvéru. Použi kvalitný antivírusový softvér. Niektoré riešenia už Shuyal detegujú, napríklad UltraAV. Neotváraj exe súbory z nedôveryhodných zdrojov a buď opatrný pri prílohách a stiahnutých inštalátoroch, lebo práve tak sa najčastejšie nakazíš. Zálohuj dôležité dáta offline, aby si mal možnosť obnoviť systém bez kompromitovaných súborov.
Ak podozrieš, že si infikovaný, reštartuj do núdzového režimu so zapnutým networkingom. Potom spusti dôveryhodný antivírus, nechaj ho vykonať odstránenie a potom skontroluj Startup zložky a registračné položky, aby si odstránil podozrivé položky. Ak infekcia pretrváva, zváž čistú inštaláciu systému alebo vyhľadaj odbornú pomoc, pretože niektoré hrozby zanechávajú zadné vrátka, ktoré len obyčajným čistením nezmiznú.
Shuyal nie je len ďalší „sketchy“ program. Ide o premyslený nástroj, s ktorým môže pracovať aj menej skúsený útočník. Správne návyky, teda silné, externé heslá, MFA, pravidelné aktualizácie a kvalitná antivírusová ochrana, ťa udržia v bezpečí. Nebuď ľahkou korisťou, chráň svoje kľúče, zálohuj a kontroluj, čo inštaluješ.


















