

Z nevinnej aplikácie sa stal nástroj vyhrážania a podvodov! Dávaj si pozor na túto appku so 100-tisíc stiahnutiami z Google Play
Hackeri prepašovali do Obchodu Play aplikáciu, cez ktorú nahrávali do zariadení obetí ďalší škodlivý softvér a vydierali používateľov. Táto aplikácia mala viac než 100-tisíc stiahnutí.
V dnešnej dobe sú mobilné aplikácie neoddeliteľnou súčasťou nášho života. Používame ich na komunikáciu, nakupovanie či správu financií. Práve táto popularita však robí z aplikácií atraktívny cieľ pre kybernetických útočníkov. Najnovším príkladom je aplikácia Finance Simplified, ktorá sa tvári ako nástroj na správu financií, no v skutočnosti je bránou do sveta neautorizovaných pôžičkových aplikácií, vydierania a zneužívania osobných údajov. Na problém upozorňujú analytici z cyfirma.com. Kampaň podvodníkov nazvali SpyLend.
Ako sa SpyLend dostal na Google Play?
SpyLend bol dostupný v oficiálnom obchode Google Play pod názvom Finance Simplified (balíček: com.someca.count). Vďaka rafinovaným technikám obchádzal bezpečnostné opatrenia Googlu. Po nainštalovaní zobrazoval zoznam neautorizovaných pôžičkových aplikácií, pričom využíval WebView na načítanie obsahu z externých webových stránok. Toto umožnilo útočníkom distribuovať škodlivý softvér bez toho, aby museli priamo prejsť schvaľovacím procesom Google Play.

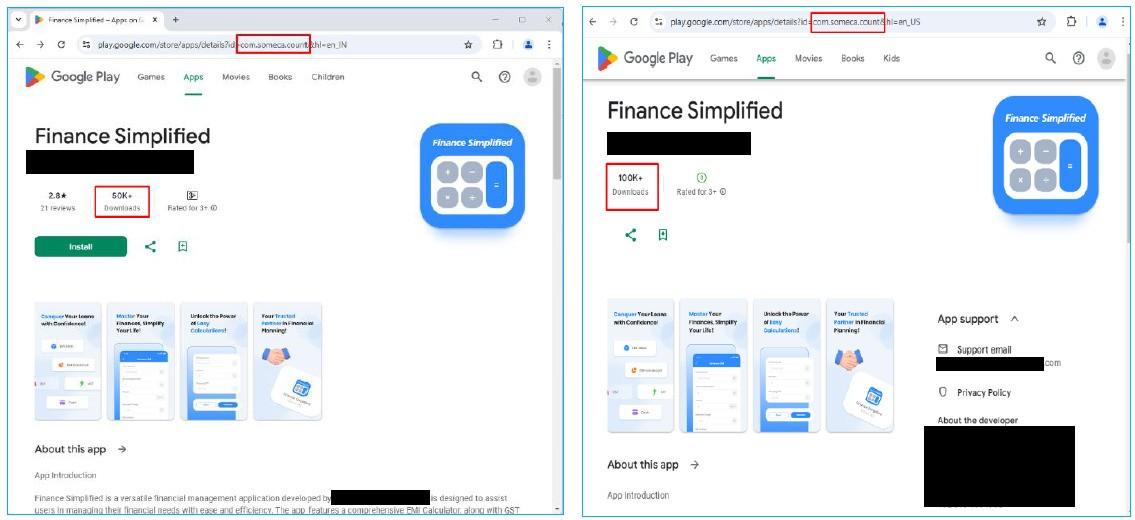
Mechanizmus fungovania aplikácie
Aplikácia sa prezentovala ako kalkulačka na výpočet splátok. Po nainštalovaní sa však správala úplne inak. Vykonávala viacero škodlivých aktivít, ktoré mohli ohroziť používateľa.
Prvou nebezpečnou funkciou bolo geolokačné cielenie. Aplikácia zisťovala presnú polohu používateľa. Na základe tejto informácie mu zobrazovala zoznam neautorizovaných pôžičkových aplikácií. Používateľ tak mohol byť nevedomky vystavený podvodným službám.
Ďalšou rizikovou aktivitou bolo sťahovanie externých APK súborov. Aplikácia presmerovala používateľa na webové stránky, ktoré ponúkali dodatočné aplikácie. Tieto aplikácie mohli obísť bezpečnostné mechanizmy Google Play. Používateľ si ich mohol stiahnuť bez toho, aby si uvedomil riziko. Aplikácia tiež zbierala citlivé údaje. Získala prístup k zoznamu kontaktov, SMS správam a histórii hovorov. Monitorovala aj polohu a dokonca aj obsah schránky (clipboardu). Mohla tak zachytiť heslá alebo iné dôležité informácie.
Neprehliadni

Jednou z najzávažnejších funkcií bola úprava fotografií na vydieranie. Aplikácia tak mohla manipulovať obrázky používateľov a upraviť ich do kompromitujúcej podoby. Útočníci ich potom mohli využiť na vydieranie a nátlak.
Ďalším nebezpečenstvom bola komunikácia s riadiacim serverom útočníkov. Aplikácia odosielala všetky zozbierané údaje na tento server. Hostovali ho na platforme Amazon EC2. Táto infraštruktúra naznačovala, že za operáciou stáli útočníci hovoriaci anglicky a čínsky.
Rýchle šírenie a negatívne recenzie
Aplikácia zaznamenala rýchly nárast stiahnutí, v priebehu týždňa sa počet inštalácií zvýšil z 50 000 na 100 000. Na Google Play sa však objavili varovné recenzie od používateľov, ktorí hlásili vyhrážky, obťažovanie a neoprávnené používanie ich osobných údajov.
Ďalšie podvodné aplikácie napojené na SpyLend
Podrobnejšia analýza odhalila, že SpyLend bol len jednou z viacerých aplikácií zapojených do širšej podvodnej siete. Medzi ďalšie aplikácie s podobným správaním patrili KreditApple, MoneyApe, StashFur a ďalšie. Mnohé z nich boli opakovane mazané z Google Play, no útočníci ich pod novými názvami neustále znovu nahrávali.
SpyLend je ukážkovým príkladom toho, ako sa útočníci prispôsobujú a hľadajú nové spôsoby, ako obísť bezpečnostné opatrenia a zneužiť dôveru používateľov. V tomto prípade sa im podarilo vytvoriť legitímne vyzerajúcu aplikáciu, ktorá slúžila ako brána do nebezpečného ekosystému podvodných pôžičiek a vydierania. Tento incident je ďalším varovaním pred slepou dôverou voči aplikáciám dostupným aj v oficiálnych obchodoch.


















