

Bezplatná Wi-Fi na dovolenke? Odborník varuje, že môže ísť o pascu na tvoje heslá aj peniaze
Verejná Wi-Fi na dovolenke či v kaviarni môže byť rizikom pre tvoje heslá, bankové údaje aj súkromie. Pozri sa, kedy je nebezpečná a ako sa chrániť.
Verejné Wi-Fi v hoteloch, kaviarňach, obchodných centrách či na letiskách pôsobí ako malá záchrana. Hlavne na dovolenke, keď nechceš míňať mobilné dáta alebo riešiť drahý roaming. Lenže práve vtedy robia ľudia najviac chýb. Telefón vytiahnu z vrecka, nájdu sieť s názvom hotela, kliknú na pripojiť a ďalej už neriešia nič.
Problém je, že verejná Wi-Fi nie je obyčajná domáca sieť, ktorú používaš ty a pár ľudí v domácnosti. Je to priestor, kde sa vedľa seba pripájajú desiatky alebo stovky cudzích zariadení. A ak je sieť zle nastavená, prípadne ju niekto úmyselne napodobní, môže sa z praktickej služby stať pasca na tvoje heslá, súkromné dáta alebo dokonca peniaze.

Podobné prípady sa nekončia len technickou škodou. Ich dôsledky potom vidíme aj v hlavných domácich správach, kde príbehy ukazujú, ako už malá nepozornosť stačí na to, aby človek prišiel o úspory, citlivé údaje alebo aby niekto zneužil jeho identitu.
„Verejné Wi-Fi predstavujú reálne riziko pre ich užívateľov. Toto riziko sa zvyšuje alebo naopak znižuje na základe niekoľkých faktorov,“ vysvetľuje IT odborník Erik Kuna.
Riziko verejnej Wi-Fi nezávisí len od siete, ale aj od toho, čo na nej robíš
Expert upozorňuje, že dôležité je aj to, ako je samotná sieť zabezpečená a aké technológie používa. Nie každá verejná Wi-Fi je rovnaká. Inak sa správa sieť v kvalitnom hoteli, ktorá má oddelených používateľov a moderné zabezpečenie, a úplne inak lacný router v podniku, kde heslo visí na bare už päť rokov.
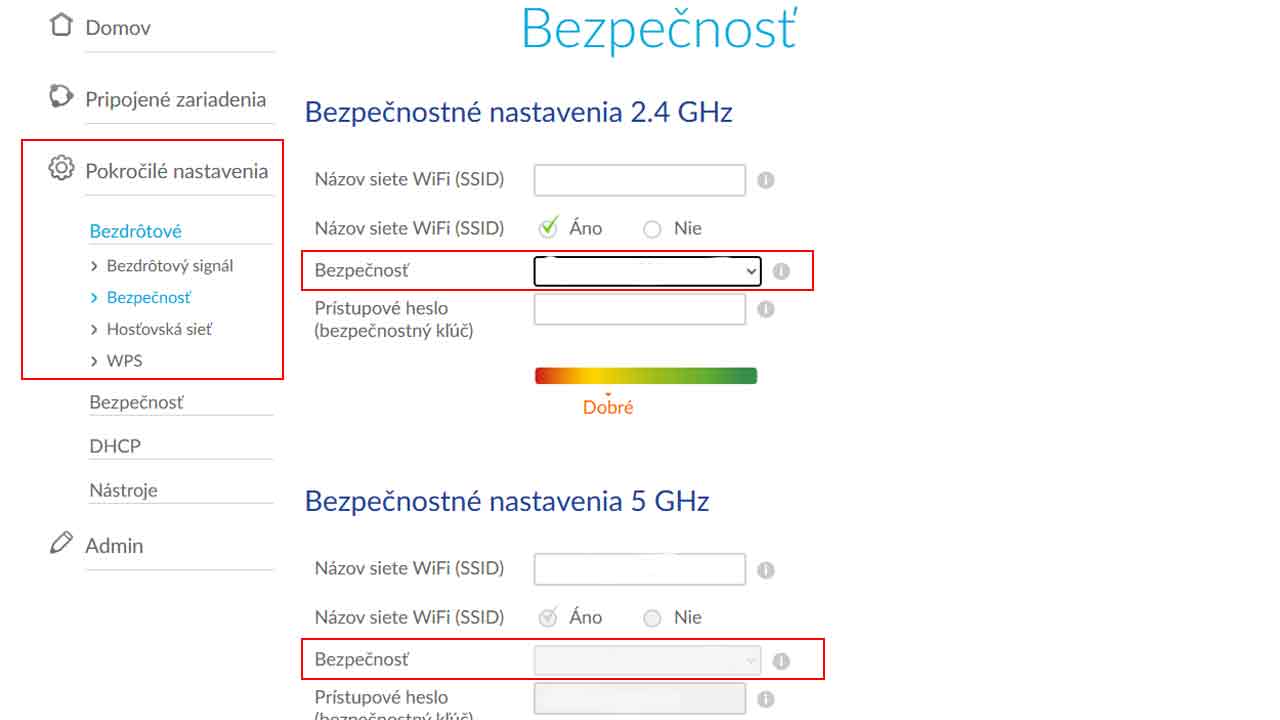
Jedným z kľúčových prvkov ochrany sú bezpečnostné protokoly. Tie si môžeš predstaviť ako pravidlá, podľa ktorých sa tvoje zariadenie rozpráva s routerom. Ak sú zastarané alebo zle nastavené, útočník má podstatne viac priestoru na sledovanie alebo manipuláciu s komunikáciou.
Neprehliadni

„S týmto nám pomáhajú bezpečnostné protokoly, ako napr. WPA. Medzi najbezpečnejšie a najpokročilejšie protokoly, ktoré sa aktuálne používajú, patrí WPA verzia 3,“ uvádza odborník.
WPA3 je modernší bezpečnostný štandard, ktorý lepšie chráni pripojenie medzi zariadením a Wi-Fi sieťou. Háčik je v tom, že ho musia podporovať obe strany, teda router aj tvoje zariadenie. Ak máš starší telefón, notebook alebo tablet, prípadne sa pripájaš na staršiu sieť, ochrana môže byť slabšia.
Dôležitú úlohu však zohráva aj tvoje správanie. Riziko zvyšuje najmä používanie zastaraného zariadenia, starého systému, neaktualizovaného prehliadača alebo aplikácií stiahnutých mimo oficiálnych obchodov. Ak si do telefónu nainštaluješ aplikáciu z pofidérnej stránky a potom sa s ňou pripojíš na verejnú Wi-Fi, problém už nemusí byť len v samotnej sieti.
„Aplikácie, ktoré nie sú overené a sú stiahnuté z pofidérnych stránok na internete, môžu viesť k strate dát,“ upozorňuje Kuna.
HTTPS ťa chráni, no neznamená, že môžeš klikať na všetko
Bez rizika nie je ani obyčajné prehliadanie internetu. Základom je všímať si, či stránka používa HTTPS. Ide o šifrované spojenie medzi tvojím zariadením a webom. V praxi to znamená, že človek sediaci v rovnakej kaviarni by nemal jednoducho vidieť, aké heslo zadávaš do formulára alebo aké údaje posielaš na stránku.
„Základným predpokladom, že stránka je dobre zabezpečená, je šifrovanie na základe protokolu HTTPS,“ vysvetľuje odborník. Zabezpečené stránky spoznáš podľa „zámku“ v prehliadači a predpony https://. Naopak, nezabezpečené stránky môžu predstavovať hrozbu, najmä pri zadávaní citlivých údajov.
Tu však treba povedať, že zámok v prehliadači neznamená, že stránka je automaticky bezpečná v zmysle dôveryhodnosti. Znamená najmä to, že spojenie je šifrované. Aj podvodná stránka môže mať HTTPS a pekný zámok v adresnom riadku. Ak ťa niekto presmeruje na falošnú prihlasovaciu stránku banky, šifrovanie ti nepomôže, ak svoje údaje dobrovoľne napíšeš útočníkovi.
Rozdiel je podobný ako pri obálke. HTTPS zabezpečí, že ti cestou nikto ľahko nenazrie do listu. Nezaručí však, že list neposielaš nesprávnej osobe.
Europol varuje pred falošnými hotspotmi, odpočúvaním a útokmi medzi tebou a internetom
Pred verejnými Wi-Fi a ich rizikami varuje aj Europol. Ten odporúča, aby ľudia nikdy automaticky nepredpokladali, že verejná Wi-Fi sieť je bezpečná alebo chránená len preto, že má názov hotela, kaviarne či letiska.
„Pamätajte, že tieto heslá sú zdieľané, takže ktokoľvek v okolí sa môže jednoducho pripojiť k sieti a vidieť, čo robíte,“ varuje Europol.
Útočníci využívajú viacero techník. Medzi najčastejšie patria útoky typu Man-in-the-Middle, takzvané „zlé dvojča“ alebo Evil Twin a odpočúvanie komunikácie, známe ako Eavesdropping.
Pri útoku Man-in-the-Middle sa útočník dostane medzi teba a internet. Ty máš pocit, že komunikuješ priamo s webom alebo aplikáciou, no časť komunikácie prechádza cez niekoho tretieho. V lepšom prípade môže len sledovať, čo robíš. V horšom prípade ťa dokáže presmerovať na podvodnú stránku alebo manipulovať s tým, čo sa ti zobrazuje.
Evil Twin funguje ešte zákernejšie. Útočník vytvorí falošnú Wi-Fi sieť, ktorá sa tvári ako legitímna. Ak bývaš v hoteli s názvom „Hotel Marina WiFi“, podvodná sieť sa môže volať veľmi podobne. Napríklad „Hotel Marina Free WiFi“. Telefón ti ukáže známu sieť, ty sa pripojíš a v skutočnosti posielaš dáta cez zariadenie útočníka.
„Užívateľ, ktorý sa pripojí k takémuto prístupovému bodu, posiela svoje údaje cez útočníka,“ upozorňuje Kuna.
Práve preto nestačí pozerať len na názov siete. Ak si v hoteli alebo podniku, radšej si názov siete over u personálu. A ak sa ti po pripojení zobrazí prihlasovacia stránka, ktorá od teba žiada e-mail, heslo k sociálnej sieti, prihlasovacie údaje do Google účtu alebo platobné údaje bez jasného dôvodu, mala by ti okamžite zasvietiť kontrolka.
Verejná Wi-Fi nemusí prelomiť tvoje heslo, niekedy stačí tvoja nepozornosť
Ďalšou hrozbou je odpočúvanie komunikácie. Útočníci môžu pomocou špecializovaných nástrojov zachytávať dátovú prevádzku a analyzovať ju. Pri nezabezpečených spojeniach tak môžu získať históriu prehliadania, súkromnú komunikáciu alebo prihlasovacie údaje.
Dnes je internet bezpečnejší než pred rokmi, pretože väčšina veľkých webov používa šifrovanie. To však neznamená, že verejná Wi-Fi je bezproblémová. Útočník nemusí vždy vidieť celé heslo. Niekedy mu stačí zistiť, na aké služby sa pripájaš, vynútiť falošnú prihlasovaciu stránku alebo ťa presvedčiť, aby si si stiahol škodlivý súbor.
Taktiež hrozí, že si stiahneš súbory infikované malvérom. Riziko rastie najmä vtedy, keď ťa verejná sieť núti sťahovať neznámu aplikáciu, certifikát, „bezpečnostnú aktualizáciu“ alebo doplnok do prehliadača. Legitímna Wi-Fi v hoteli či kaviarni od teba nič také bežne nepotrebuje.
Ako používať verejnú Wi-Fi bezpečnejšie, keď inú možnosť nemáš
Najbezpečnejšou voľbou je vyhnúť sa verejným Wi-Fi sieťam pri citlivých aktivitách a použiť radšej mobilné dáta alebo vlastný hotspot. Ak si na dovolenke mimo EÚ a dáta sú drahé, môže dávať zmysel aj lokálna eSIM karta alebo dátový balík od operátora. Je to menej pohodlné než kliknúť na bezplatnú sieť, ale pri bankovníctve alebo pracovných účtoch je to podstatne rozumnejšie.
Ak sa verejnej Wi-Fi nevyhneš, obmedz aktivitu na veci, pri ktorých prípadný problém nespôsobí veľkú škodu. Pozrieť si mapu, počasie alebo otváracie hodiny reštaurácie je niečo iné než prihlasovať sa do internet bankingu, firemného e-mailu alebo cloudového úložiska s dokumentmi.
Významnú úlohu môže zohrávať VPN. Tá vytvorí šifrovaný tunel medzi tvojím zariadením a VPN serverom. Pre útočníka v rovnakej sieti je potom výrazne ťažšie sledovať tvoju komunikáciu. VPN však nie je čarovný štít. Neochráni ťa pred tým, že zadáš heslo na falošnej stránke, a jej kvalita závisí od poskytovateľa. Bezplatné a neznáme VPN služby môžu byť problém samy osebe.
Dobré je tiež vypnúť automatické pripájanie k známym sieťam. Telefón si totiž pamätá názvy Wi-Fi sietí, ku ktorým si sa už pripojil. Ak útočník vytvorí sieť s rovnakým názvom, zariadenie sa môže pripojiť samo, bez toho, aby si si to všimol. Rovnako sa oplatí vypnúť zdieľanie súborov, verejné zdieľanie v systéme, AirDrop alebo podobné funkcie, ak ich práve nepotrebuješ.
Europol tiež odporúča zapnúť firewall a používať bezpečnostný softvér. V praxi to znamená najmä to, že systém, prehliadač aj aplikácie by si mal mať aktualizované. Mnohé útoky totiž nefungujú len preto, že si na verejnej Wi-Fi. Fungujú preto, že zariadenie má starú chybu, ktorú výrobca už dávno opravil, len používateľ aktualizáciu odkladal.
Verejná Wi-Fi teda nemusí byť automaticky pasca. No nikdy by si ju nemal brať ako dôveryhodné prostredie. Ber ju skôr ako cudziu zásuvku v hoteli. Môže fungovať úplne normálne, ale predtým, než do nej zapojíš niečo dôležité, oplatí sa premýšľať.
Najväčší problém verejných sietí totiž často nie je samotná technológia. Je to moment, keď máš vybitú batériu, slabý signál, ponáhľaš sa a klikneš na prvú sieť, ktorá sľubuje internet zadarmo. Presne na takéto chvíle útočníci čakajú.


















