

Rokarolla je bankový trójsky kôň, ktorý cieli na 217 bankových aplikácií vrátane slovenských. Často sa schováva za aplikácie, ktorým ľudia bežne dôverujú
Rokarolla sa často vydáva za TikTok či Chrome a dokáže prevziať kontrolu nad Android telefónom. Kradne bankové údaje, SMS kódy, PIN aj obsah obrazovky.

Výskumníci zo spoločnosti Zimperium odhalili nový bankový trójsky kôň pre Android s názvom Rokarolla. Na prvý pohľad ide o ďalší škodlivý program, ktorý sa snaží ukradnúť prihlasovacie údaje do bankových aplikácií. Pod povrchom sa však skrýva oveľa nebezpečnejší nástroj. Malvér totiž nezostal iba pri krádeži hesiel, ale získal schopnosť prevziať kontrolu nad veľkou časťou zariadenia.
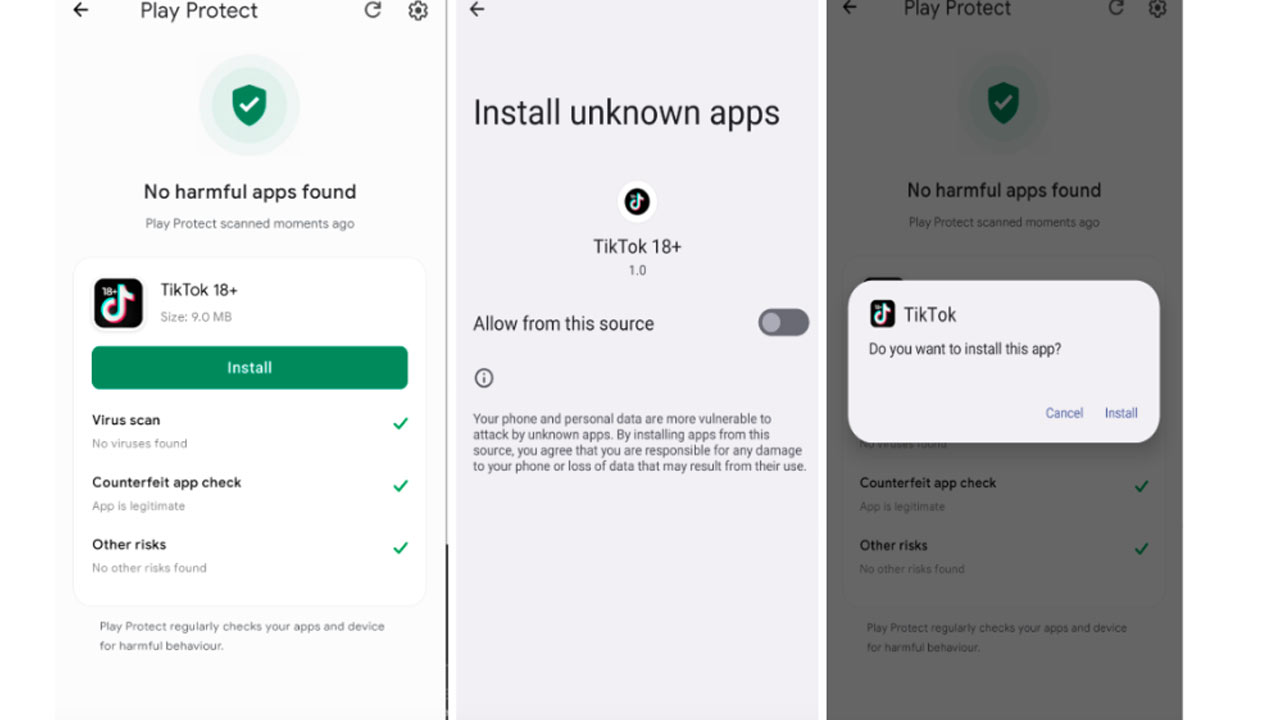
Rokarolla cieli na 217 bankových a kryptomenových aplikácií. Útočníci ho šíria cez podvodné webové stránky, kde sa vydáva za populárne aplikácie ako TikTok alebo Google Chrome. Obeť si stiahne zdanlivo legitímnu aplikáciu, no v skutočnosti nainštaluje škodlivý softvér.

Celý útok prebieha v dvoch krokoch. Najskôr sa do telefónu dostane takzvaný dropper, teda aplikácia, ktorá pripraví pôdu pre hlavný škodlivý kód. Ten sa následne nainštaluje ako druhá fáza útoku. Malvér sa pritom vydáva za službu Google Play Protect, aby pôsobil dôveryhodnejšie.
Takto Rokarolla prevezme kontrolu nad väčšinou tvojho zariadenia
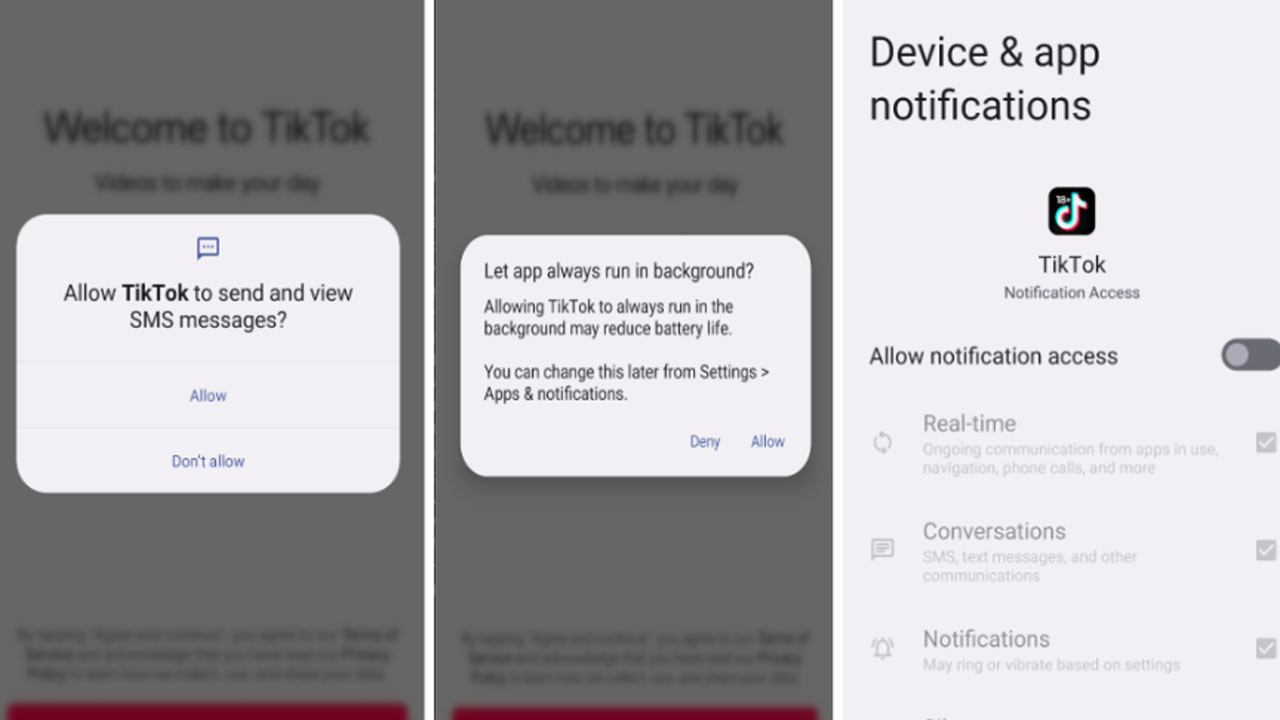
Po inštalácii začne požadovať rozsiahle oprávnenia. Chce prístup k SMS správam, notifikáciám a najmä k službám prístupnosti systému Android. Práve tie patria medzi najčastejšie zneužívané nástroje moderných bankových trójskych koní. Umožňujú totiž čítať obsah obrazovky, sledovať stlačenia tlačidiel alebo vykonávať akcie namiesto používateľa.
„Rokarolla využíva sofistikovaný súbor 137 príkazov, ktoré mu poskytujú rozsiahlu administrátorskú kontrolu nad infikovaným zariadením,“ napísali výskumníci vo svojej analýze.
Po úspešnom preniknutí do telefónu odošle na servery útočníkov základné informácie o zariadení. Zaujíma ho model telefónu, verzia Androidu, voľná pamäť, stav batérie či jazyk systému. Na základe týchto údajov vytvorí jedinečný identifikátor obete.
Neprehliadni

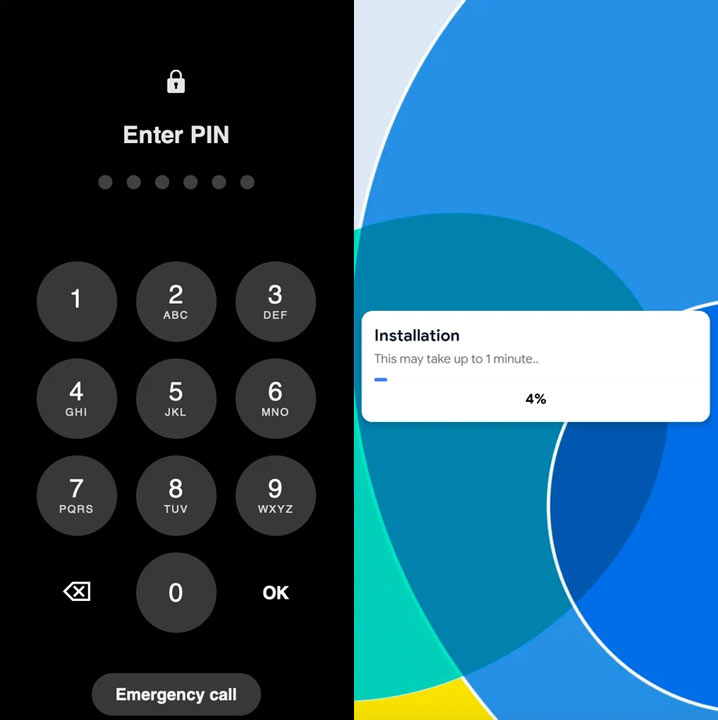
Jednou z najzaujímavejších schopností Rokarolly je krádež odomykacieho kódu telefónu. Malvér zobrazí falošnú obrazovku uzamknutia, ktorá vyzerá takmer rovnako ako originál od Androidu. Ak používateľ zadá PIN, heslo alebo vzor, údaje okamžite odošle útočníkom.
Takýto prístup môže výrazne rozšíriť možnosti podvodníkov. Ak získajú odomykací kód, dokážu vykonať viaceré operácie aj v čase, keď zostane telefón zamknutý.
Rokarolla zároveň vytvára prekryvné obrazovky, ktoré zakrývajú skutočný obsah aplikácií. Táto technika zohráva kľúčovú úlohu pri útokoch na bankové účty. Malware pravidelne kontroluje, ktoré aplikácie sa nachádzajú v zariadení. Ak objaví podporovanú bankovú alebo kryptomenovú aplikáciu, stiahne si z riadiaceho servera falošnú prihlasovaciu stránku.
Malvér sa nezameral len na bankovníctvo, bezpečnostní analytici pozorovali aj ďalšiu škodlivú
Keď obeť otvorí svoju bankovú aplikáciu, namiesto reálneho prihlasovacieho formulára uvidí podvrhnutú obrazovku. Zadané meno, heslo alebo údaje platobnej karty potom putujú priamo k útočníkom.
Malware sa neobmedzil iba na bankovníctvo. Výskumníci zaznamenali aj funkcie na získavanie údajov z WhatsAppu. Program analyzuje obsah obrazovky a rozpoznáva typické prvky aplikácie vrátane zoznamov kontaktov či konverzácií. Nebezpečná je aj práca so SMS správami. Rokarolla dokáže správy čítať aj odosielať. Takáto kombinácia predstavuje vážny problém najmä pri dvojfaktorovom overovaní, kde banky stále používajú jednorazové kódy zaslané cez SMS.
Súčasťou výbavy malvéru je aj keylogger, ktorý zaznamená stlačené klávesy, a nástroje na extrakciu textu z obrazovky. Útočníci tak môžu získať prihlasovacie údaje, súkromné správy alebo ďalšie citlivé informácie.
Rokarolla navyše manipuluje so schránkou systému Android. Táto funkcia sa často objavuje pri útokoch na kryptomeny. Malvér nahradí skopírovanú adresu kryptopeňaženky adresou patriacou útočníkovi. Ak si používateľ zmenu nevšimne, peniaze odošle na nesprávne miesto.
Zaujímavá je aj jeho metóda sledovania obrazovky. Namiesto klasického nepretržitého zdieľania obrazu vytvára sériu snímok obrazovky. Tie následne komprimuje a odosiela na servery útočníkov. Takýto prístup môže znížiť riziko odhalenia.
Vývojári malvéru nezabudli ani na ochranu pred odstránením. Rokarolla sa pokúša vypnúť Google Play Protect a skryje svoju ikonu zo zoznamu aplikácií. Okrem toho stlmí zvuky telefónu a vypne vibrácie. Tým obmedzí šancu, že si používateľ všimne bezpečnostné upozornenie alebo hovor z banky.
„Malvér aktívne útočí na ochranné mechanizmy zariadenia vrátane Google Play Protect,“ upozornili výskumníci.
Prípad Rokarolly ukazuje, kam sa moderné mobilné hrozby posunuli. Útočníci už dávno nespoliehajú iba na jednoduché krádeže hesiel. Čoraz častejšie sa snažia získať čo najväčšiu kontrolu nad zariadením, aby mohli obísť bezpečnostné opatrenia a zvýšiť šancu na úspešný podvod. Práve preto zostáva dôležité sťahovať aplikácie iba z overených zdrojov a venovať pozornosť oprávneniam, ktoré aplikácie po inštalácii požadujú.


















