

Ruskí hackeri našli dieru v oprave Windowsu. Využili ju na útoky bez zásahu používateľa
Chyba CVE-2026-32202 vo Windows Shell umožnila hackerom kradnúť prihlasovacie údaje cez nenápadné LNK súbory. Microsoft ju opravil až po aktívnom zneužívaní.
Microsoft potichu aktualizoval Windows a neskôr priznal, že hackeri aktívne zneužívali chybu vo Windows Shell, ktorá nesie označenie CVE-2026-32202. Táto chyba síce na papieri nepôsobí extrémne nebezpečne, no aj tak si cez ňu hackeri dokázali nájsť cestu k citlivým údajom. Chybu objavili bezpečnostní analytici z Akamai.
Podstata slabiny spočívala v tom, ako Windows pracoval so súbormi a cestami v systéme. Útočník pripravil špeciálny súbor, ktorý obeť následne otvorila a odštartovala reťazec udalostí, ktorý umožnil útočníkovi získať prístup k citlivým informáciám.

„Zlyhanie ochranného mechanizmu vo Windows Shell umožňuje neautorizovanému útočníkovi vykonať spoofing cez sieť,“ píše Microsoft.
Znamená to, že systém dôveroval niečomu, čomu nemal. Dobrou správou je, že útočník nezískal úplnú kontrolu nad zariadením. Nemohol teda meniť dáta ani blokovať prístup. Horšou správou je, že aj napriek tomu dokázal sa dostať k informáciám, ktoré by normálne ostali skryté. Celý problém sa však neobjavil z ničoho nič. Bezpečnostný výskumník Maor Dahan upozornil, že chyba vznikla ako vedľajší efekt staršej opravy. Microsoft síce zaplátal kritickú dieru označenú ako CVE-2026-21510, no oprava zostala neúplná.
Táto pôvodná zraniteľnosť patrila do oveľa nebezpečnejšej kategórie. Útočníkom umožnila obísť bezpečnostné mechanizmy a spustiť škodlivý kód. Spolu s ďalšou chybou (CVE-2026-21513) vytvorila reťazec útoku, ktorý využila známa hackerská skupina APT28. Táto skupina, často spájaná s Ruskom, cieli najmä na Ukrajinu a krajiny Európskej únie.
Hackeri napádali systémy cez nenápadný LNK súbor
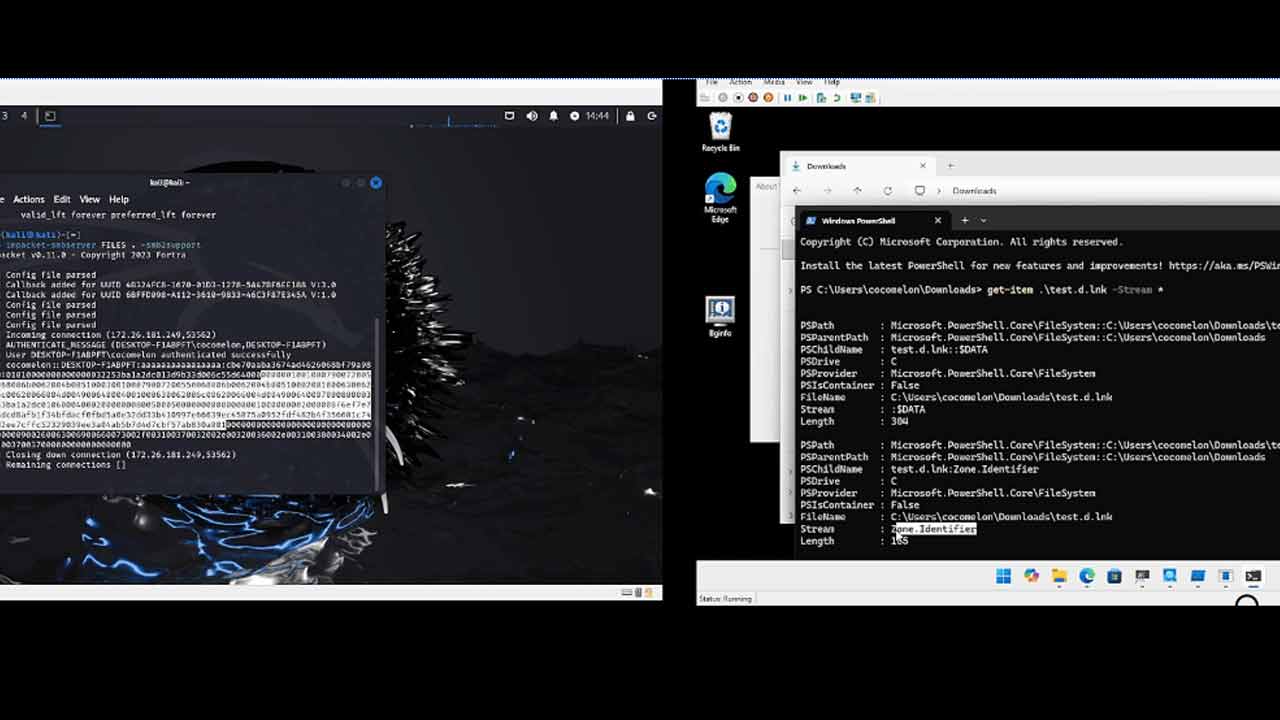
Útoky sa objavili už koncom roka 2025. Využili pritom nenápadnú vec, skratkový súbor vo Windows, takzvaný LNK. Na prvý pohľad išlo o obyčajný súbor, ktorý si bežne otvoríš kliknutím. V skutočnosti však obsahoval špeciálne upravenú cestu, ktorá smerovala na server útočníka. Keď systém takúto cestu spracoval, automaticky nadviazal spojenie.
Neprehliadni

Bezpečnostní analytici vysvetľujú, že v tomto momente sa Windows sa pokúsil overiť prístup pomocou NTLM autentifikácie. Bez toho, aby si o tom vedel, odoslal časť prihlasovacích údajov.
„Keď cesta smeruje na UNC adresu, Windows automaticky nadviaže SMB spojenie a odošle NTLM hash používateľa. Tento hash síce neobsahuje priamo heslo, no skúsený útočník ho vie neskôr prelomiť alebo zneužiť,“ hovorí Dahan.
Microsoft síce pôvodne opravil možnosť spustenia škodlivého kódu, ale tento mechanizmus ostal aktívny. To znamená, že útočník už nemusel nič spúšťať. Stačilo, aby systém spracoval súbor. Práve preto sa hovorí o takzvanom „zero-click“ útoku. V niektorých prípadoch stačilo, aby Windows súbor načítal napríklad v náhľade. Používateľ nemusel spraviť takmer nič.
„Medzi spracovaním cesty a overením dôvery vznikla medzera, ktorá umožnila krádež prihlasovacích údajov bez interakcie používateľa. Táto medzera sa stala jadrom novej chyby CVE-2026-32202,“ uzatvára Dahan.
Kontrola podozrivých súborov reagovala neskoro
Bezpečnostných analytikov prekvapilo, že celý útok obišiel aj ochranu Microsoft Defender SmartScreen. Tá síce kontroluje podozrivé súbory, no v tomto prípade reagovala neskoro, lebo systém už medzitým nadviazal spojenie s útočníkom. To ukazuje širší problém moderných kybernetických útokov. Útočníci už často nehľadajú jednu veľkú chybu, namiesto toho kombinujú viac menších slabín, ktoré spolu vytvoria nebezpečný reťazec.
Microsoft chybu opravil v rámci pravidelnej aktualizácie Patch Tuesday. Zároveň upravil dokumentáciu, aby reflektovala reálne zneužívanie. Detaily útokov však nezverejnil, čo naznačuje, že hrozba ešte úplne nezmizla.
Aj menšia chyba, ktorá sama o sebe nevyzerá zle, môže v kombinácii s inými slabinami spôsobiť vážny problém. Celý prípad ukázal aj to, ako rýchlo sa dokážu útočníci prispôsobiť. Oprava jednej chyby ich nezastavila, namiesto toho našli spôsob, ako ju obísť a využiť ďalšiu slabinu. Windows Shell pritom patrí medzi základné súčasti systému.


















