

Pozor na túto falošnú Windows aktualizáciu, ktorá lomcuje internetom. Ak ju stiahneš, hackeri ti ukradnú heslá k účtom
Hackeri šíria falošnú Windows aktualizáciu cez dôveryhodne vyzerajúcu stránku. Po stiahnutí sa do počítača dostane infostealer, ktorý kradne heslá, cookies, tokeny aj prístupy k účtom.

Bezpečnostní analytici z Malwarebytes varujú pred hackerskou kampaňou, ktorá využíva falošnú stránku na šírenie škodlivého softvéru, ktorý sa javí ako bežná Windows aktualizácia.
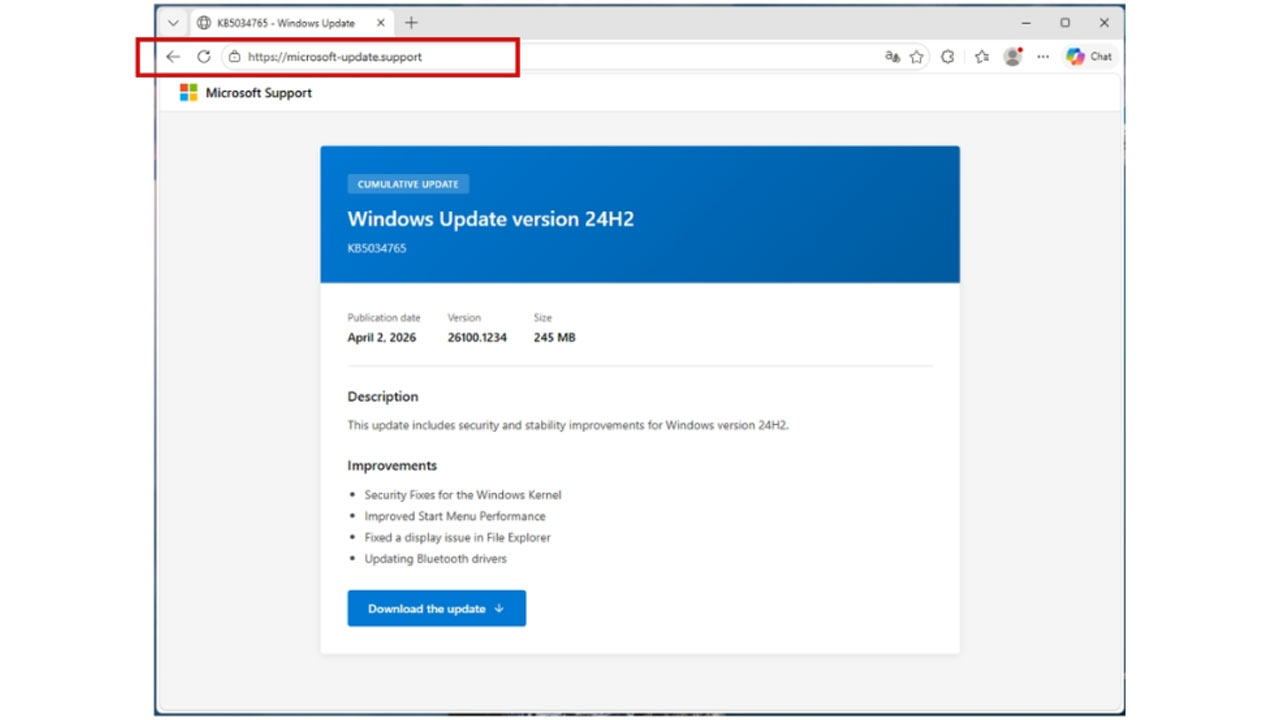
Falošná Windows aktualizácia sa na prvý pohľad správa presne tak, ako by si čakal od systému Microsoftu. Stránka pôsobí dôveryhodne, používa známe farby, logá aj rozloženie a ponúkne veľké modré tlačidlo na stiahnutie „kritickej aktualizácie“. Problém nastáva v tom, že nejde o Microsoft, ale o podvodníkov, ktorí vytvorili stránku tak, aby si jej uveril bez dlhého premýšľania.

Výskumníci narazili na doménu typu „microsoft-update[.]support“, ktorá sa tvári ako oficiálny Microsoft portál. Celý trik stojí na tom, že stránka ponúkne stiahnutie súboru WindowsUpdate 1.0.0.msi. Na prvý pohľad vyzerá ako klasický inštalátor, približne 80 MB, názov, ktorý presne zapadá do bežných Windows aktualizácií.
Po otvorení súboru sa začína inštalácia škodlivého softvéru
Lenže po spustení sa nezačne žiadna aktualizácia systému. Spustí sa infostealer, teda malvér, ktorý sa zameriava na kradnutie hesiel, cookies, prístupov do účtov a často aj platobných údajov. Výskumníci upozornili, že samotný súbor pôsobí legitímne, pretože využíva reálne nástroje na tvorbu inštalátorov a obsahuje realisticky vyplnené informácie, napríklad „Microsoft“ ako autora alebo popis inštalačnej databázy.
Práve tu sa objavuje dôvod, prečo väčšina užívateľov malvér prehliadne. Antivírus často nič nezachytí, pretože samotný inštalátor nevyzerá škodlivo. Škodlivá časť sa aktivuje až neskôr a rozkladá sa do viacerých vrstiev. Po spustení sa rozbehne Electron aplikácia, potom sa cez skript VBS spustí ďalší proces a nakoniec sa do systému rozbalí Python runtime, ktorý vykonáva samotnú krádež dát. Každá časť zvlášť pôsobí neškodne, ale spolu tvoria plne funkčný kradnúci systém.
Neprehliadni

„Malvér využíva legitímne komponenty, ktoré samy o sebe nepôsobia škodlivo. Práve táto kombinácia spôsobí, že detekcia je pre bežné antivírusy výrazne ťažšia,“ hovoria experti z Malwarebytes.
Po spustení sa malvér okamžite zameria na systém. Prehľadá prehliadače, uložené heslá, prihlásenia a rôzne tokeny, ktoré umožnia prístup k účtom bez zadávania hesla. V niektorých prípadoch sleduje aj aplikácie ako Discord, kde dokáže zachytiť prihlasovacie údaje alebo platobné informácie. Zároveň si vytvorí spojenie s externými servermi, odkiaľ odosiela ukradnuté dáta.
Útok nie je náhodný, nenechaj sa prekvapiť, ak útočníci spomenú tvoje osobné údaje
Bezpečnostní analytici upozorňujú aj na to, že útok nie je náhodný. V mnohých prípadoch cieli na konkrétne regióny, kde už v minulosti unikli veľké množstvá dát. Keď útočníci poznajú tvoje meno, e-mail alebo poskytovateľa internetu, dokážu vytvoriť oveľa presvedčivejšiu phishingovú stránku. Takýto útok potom nepôsobí ako generický podvod, ale ako niečo, čo skutočne súvisí s tvojím účtom alebo službou.
Celý mechanizmus stojí na dôvere. Používateľ vidí Windows dizajn, názov aktualizácie a pocit naliehavosti. V tom momente často prestane riešiť detaily a klikne.
„Najsilnejšia časť útoku je kombinácia realistického vzhľadu a dôveryhodného kontextu,“ varujú bezpečnostní analytici.
Po inštalácii si malware zabezpečí prežitie v systéme. Pridá sa do automatického štartu, vytvorí falošné položky, ktoré napodobňujú systémové procesy, a vloží sa do priečinkov, kde ho používateľ bežne nehľadá. Tým pádom sa spustí po každom reštarte bez toho, aby si si to všimol.
Z pohľadu obrany je kľúčové vedieť, že Windows aktualizácie sa nikdy nerozposielajú cez náhodné webové stránky. Microsoft sám uvádza, že aktualizácie treba inštalovať výhradne cez Windows Update v počítači alebo oficiálny Microsoft Update Catalog. Všetko ostatné, čo ponúka „urgentnú aktualizáciu“ cez stiahnuteľný súbor, treba brať ako riziko.
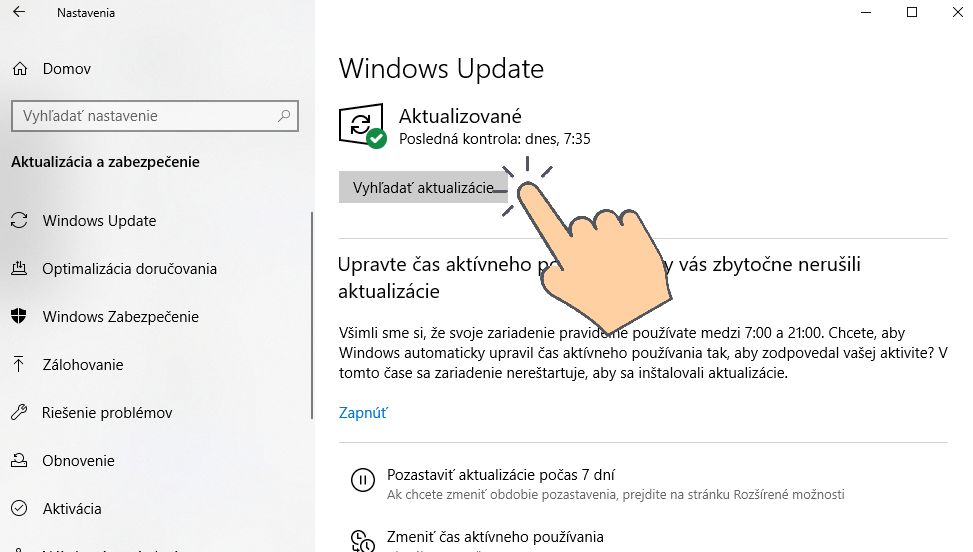
Ak si takýto súbor omylom spustil, situácia sa komplikuje. V takomto prípade treba skontrolovať automatické spustenie aplikácií pri štarte, odstrániť neznáme položky, zmeniť všetky heslá a zapnúť dvojfaktorové overenie. Bez toho zostáva riziko, že útočník má stále prístup k niektorým účtom.

















