

POZOR! Veľká phishingová vlna sa valí aj cez Slovensko. Takto podvodníci kradnú Google účty
Podvodníci spustili mimoriadne presvedčivú phishingovú kampaň, ktorá kopíruje Calendly a dokáže ukradnúť aj 2FA kódy pomocou AiTM útokov. Útočia najmä na firemné účty s vysokými rozpočtami, pretože tak môžu okamžite míňať peniaze obete. Útočníci ale nepohrdnú ani osobnými účtami.
Na prvý pohľad to síce vyzerá ako bežná pracovná ponuka alebo pozvánka na online stretnutie. Žiadny podozrivý link, žiadne prílohy, dokonca aj jazyk e-mailu je bezchybný. No práve táto falošná profesionalita robí z aktuálnej phishingovej vlny jednu z najnebezpečnejších kampaní posledného obdobia. Cieľom útočníkov je získať prístup do účtov Google Workspace a Facebook Business Manager, kde sa točí reálny firemný kapitál. Hackeri však nepohrdnú ani obyčajnými účtami, veď prečo by mali.
Bezpečnostní analytici zo spoločnosti Push Security hovoria o premyslenom podvode, ktorý kombinuje psychologické triky a moderné techniky kradnutia relácií. Podvodníci si ako návnadu zvolili populárnu aplikáciu Calendly, známy nástroj na plánovanie stretnutí. Na rozdiel od bežného phishingu tu však nejde o rýchly útok. Celý proces prebieha v niekoľkých fázach a jeho cieľom je presvedčiť používateľa, že komunikuje s reálnou osobou z renomovanej spoločnosti.

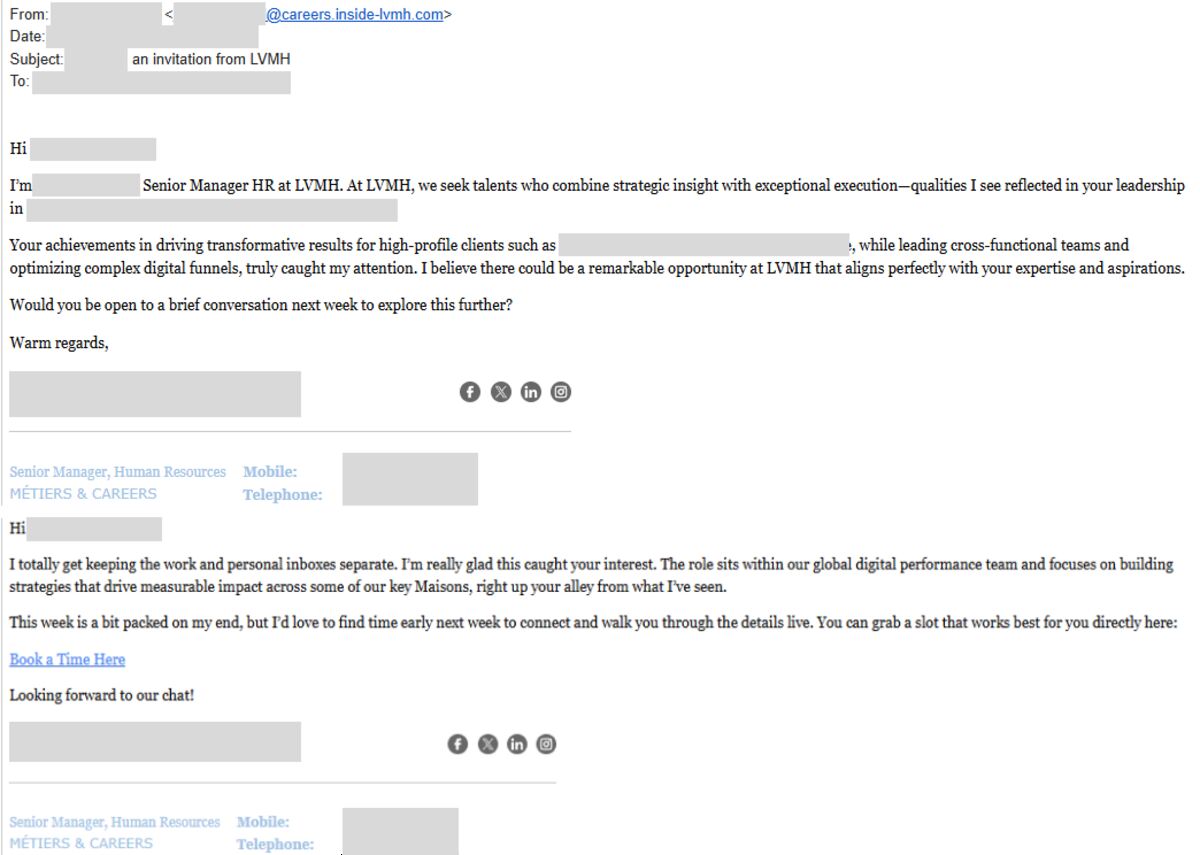
Podvodníci čoraz presnejšie cielia svoje útoky
Všetko sa začína nenápadným e-mailom. Do schránky ti príde správa od „náborového manažéra“ alebo „obchodného partnera“. Tón je profesionálny, podpis vyzerá reálne a adresa pôsobí dôveryhodne. Útočníci tieto správy prispôsobujú konkrétnym obetiam a používajú skutočné mená aj značky známych firiem. V prvej správe nebýva žiadny odkaz, iba výzva na odpoveď. Ak zareaguješ, je to pre útočníkov jasný signál, že adresa je aktívna a oplatí sa pokračovať.
Druhá fáza pôsobí ešte uveriteľnejšie. Odpovedajú s odkazom na „plánovacie stretnutie“ cez Calendly. Po kliknutí sa otvorí stránka, ktorá na prvý pohľad vyzerá úplne pravá, vrátane funkčnej CAPTCHA. Tá má obeti dodať pocit bezpečia, no zároveň sťažuje automatickú detekciu podvodného webu. V skutočnosti ide o detailne pripravenú kópiu originálu, cez ktorú útočníci zbierajú prihlasovacie údaje.
Kampaň využíva technológie, ktoré by ešte pred pár rokmi pôsobili ako sci-fi. Takzvané Adversary-in-the-Middle (AiTM) útoky dokážu zachytiť prihlásenie v reálnom čase. Stačí, aby si zadal meno, heslo a dokonca aj 2FA kód. Útočník tieto údaje okamžite odošle na pravý server, čím získa platnú reláciu. Ešte rafinovanejšia je technika Browser-in-the-Browser, pri ktorej sa ti v prehliadači zobrazí falošné okno s prihlásením napríklad do Google účtu. Vyzerá dôveryhodne, zobrazuje aj pravú URL, no v skutočnosti ide o podvodné rozhranie bežiace na inej stránke.
Neprehliadni

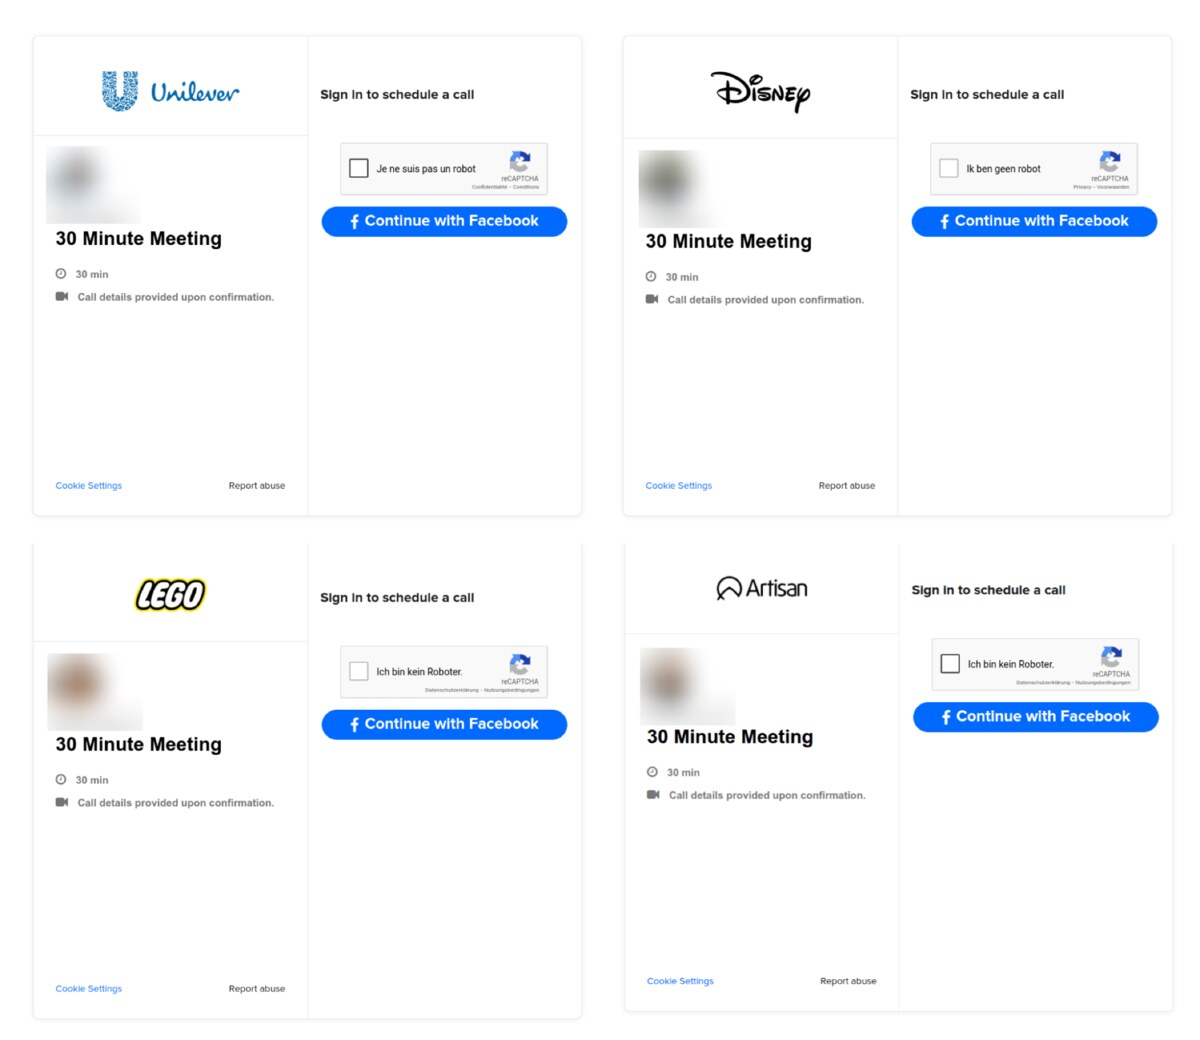
Celý podvod začína nenápadne, končí však obrovskými škodami
Prečo práve firemné reklamné účty? Odpoveď je jednoduchá: peniaze, následne aj informácie. Tieto účty majú často pripojené kreditné karty a vysoké limity pre reklamnú investíciu. Stačí pár minút a útočníci môžu spustiť vlastné kampane propagujúce malvér, kryptopodvody či falošné služby. Všetky náklady sa účtujú priamo napadnutej spoločnosti. Navyše, z jedného hacknutého účtu sa často dokážu dostať aj do ďalších firemných systémov, od CRM až po interné dokumenty.
Experti preto upozorňujú, že ani dvojfaktorová autentifikácia už dnes nestačí. Najúčinnejšou ochranou sú hardvérové bezpečnostné kľúče (napr. YubiKey), ktoré overujú priamo doménu, ku ktorej sa pripájaš. Rovnako dôležité je všímať si kontext: ak dostaneš pozvánku na stretnutie od neznámej firmy, skontroluj, či si s ňou vôbec komunikoval. A ak sa objaví prihlasovacie okno, pozri sa priamo na skutočnú URL v prehliadači, nie na okno, ktoré sa len tvári ako originál.
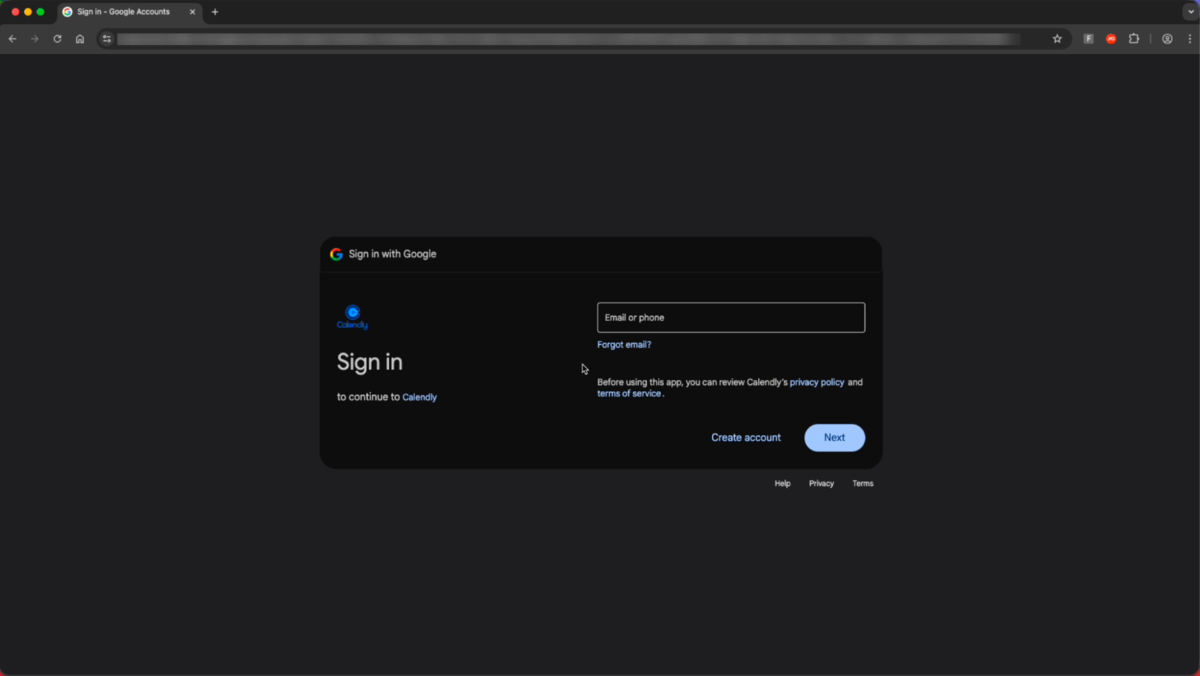
Táto nová phishingová vlna ukazuje, že kyberútoky už nie sú len záležitosťou masového spamu. Po novom ide o premyslené sociálne manipulácie cielené na konkrétnych ľudí a firmy.
A kým útočníci zdokonaľujú svoje triky, jedinou skutočnou obranou zostáva kritické myslenie a zdravá dávka podozrievavosti pri každej neočakávanej správe. Predsa len, nechceš byť ten, kto pripraví firmu o nemalé tisíce eur, nie?


















