

POZOR na tento nový online podvod! Z dovolenky sa nakoniec môže vykľuť nočná mora, upozorňujú experti
Hackeri sa vydávajú za Booking.com a pomocou sofistikovanej techniky ClickFix cielia hlavne na hotelový sektor. Nakoniec však na to doplatia dovolenkári, ktorí sa na žiadnu dovolenku nedostanú.
Vlna kybernetických útokov zasiahla odvetvie hotelierstva. Hackeri sa v tomto prípade vydávajú za populárnu cestovnú internetovú agentúru Booking.com a pomocou sofistikovaných techník sa snažia získať citlivé údaje a finančné prostriedky. Na tému upozornila priamo spoločnosť Microsoft.
Spoločnosť Microsoft, presnejšie jej divízia Threat Intelligence odhalila rozsiahlu phishingovú kampaň, ktorá sa začala v decembri 2024 a pokračuje aj v roku 2025. Útočníci sa zameriavajú na organizácie v sektore pohostinstva a využívajú techniku sociálneho inžinierstva s názvom ClickFix. Táto technika im umožňuje preniknúť cez bežné bezpečnostné opatrenia a nainštalovať škodlivý softvér na krádež prihlasovacích údajov a finančných informácií.

Technika ClickFix využíva ľudskú tendenciu riešiť problémy. Útočníci zobrazujú falošné chybové hlásenia alebo výzvy, ktoré inštruujú používateľov, aby opravili problémy skopírovaním a vložením príkazov do okna Windows Run. Napríklad, falošný e-mail môže vyzerať ako správa od Booking.com s výzvou overiť účet. Táto technika bola prvýkrát detegovaná v októbri 2023 a bola široko adoptovaná aj ruskými a íranskymi skupinami ako APT28 a MuddyWater.
Priebeh útoku
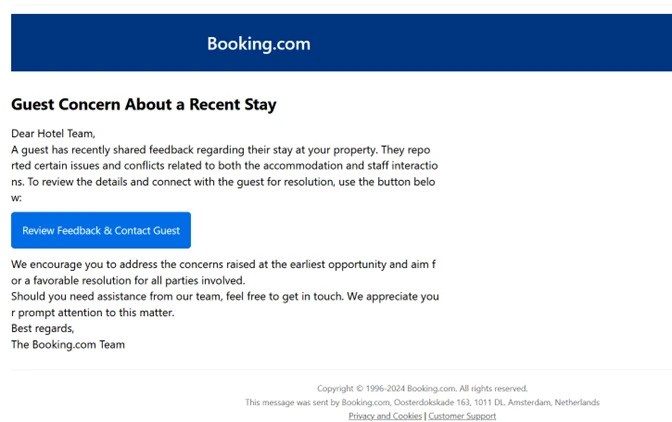
Samotný útok začína e-mailovou správou, ktorá sa tvári ako správa od Booking.com. Obsah e-mailu sa rôzni, môže sa týkať negatívnych recenzií, žiadostí o rezerváciu, ponúk na online propagáciu alebo overenia účtu. Jeden z príkladov, ako takáto správa vyzerá, sa môžeš pozrieť nižšie.
Neprehliadni

E-mail obsahuje odkaz na falošnú webovú stránku, ktorá napodobňuje Booking.com. Táto stránka zobrazuje falošný obrázok CAPTCHA a vyzýva používateľa, aby pomocou klávesovej skratky otvoril okno Windows Run a vložil škodlivý príkaz.
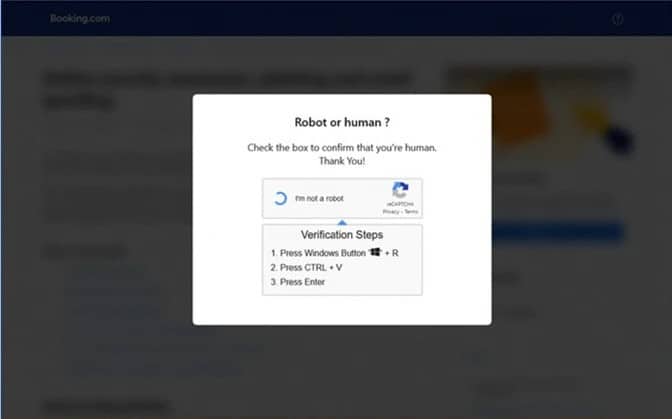
Používateľ je následne vyzvaný, aby skopíroval a vložil príkaz do okna Windows Run a spustil ho. To je ale problém. Tento príkaz stiahne a spustí škodlivý kód cez mshta.exe do zariadenia.
V závislosti od konkrétneho útoku sa do zariadenia obete nainštaluje rôzny škodlivý softvér, napríklad XWorm, Lumma stealer, VenomRAT, AsyncRAT, Danabot alebo NetSupport RAT.
„Všetky tieto škodlivé softvéry majú schopnosť kradnúť finančné údaje a poverenia,..“, prízvukuje Microsoft.
Na konci dňa v domnienke, že napríklad potvrdzuješ rezerváciu do hotela, odovzdáš údaje hackerom, prípadne ti ukradnú citlivé údaje zo zariadenia a vybielila účet. Nebezpečné na tomto podvode je, že častokrát nemusíš ani vedieť, že si sa stal obeťou podvodu, kým nedorazíš do cielia. V minulosti bolo zaevidovaných viacero podobných prípadov, kedy hackeri požadovali uhradiť neexistujúce ubytovanie, prípadne iné poplatky.
Za útokmi stojí skupina Storm-1865, o ktorej vieme toho málo
Spoločnosť Microsoft identifikovala útočníkov ako hackerskú skupinu Storm-1865. Táto skupina je známa svojimi phishingovými kampaňami, ktoré vedú ku krádeži platobných údajov a podvodným poplatkom. Útoky sú cielené na jednotlivcov v hotelierstve a turistických organizáciách v Severnej Amerike, Oceánii, južnej a juhovýchodnej Ázii a v celej Európe.
Ochrana pred útokmi
Existuje niekoľko základných pravidiel, aby si zostal v bezpečí.
- Buď ostražitý: Nikdy neklikaj na odkazy v podozrivých e-mailoch a neotvárajte prílohy od neznámych odosielateľov.
- Overuj adresy: Skontroluj e-mailovú adresu odosielateľa a uistiti sa, že je legitímna.
- Kontaktuj poskytovateľa: Ak máš pochybnosti, kontaktuj priamo Booking.com prostredníctvom oficiálnych kontaktných údajov.
- Používaj overovacie metódy: Aktivuj dvojfaktorové overenie na svojich účtoch.
- Aktualizuj softvér: Uisti sa, že tvoj operačný systém a antivírusový softvér sú aktuálne.
Microsoft odporúča používať Microsoft Defender Antivirus. Rovnako odporúča používať dvojfaktorové overenie.


















