

POZOR! Mimoriadne populárny program na Slovensku má kritickú chybu. Hackeri ju už zneužívajú, aktualizuj ho okamžite!
Kritická chyba CVE-2025-8088 vo WinRARe umožňovala útočníkom inštalovať malvér bez tvojho vedomia. Oprava je už vonku.

Ak si doteraz odkladal aktualizáciu WinRARu, je čas to napraviť hneď teraz. Tento populárny nástroj na rozbaľovanie archívov mal kritickú zraniteľnosť, ktorú hackeri stihli zneužiť ešte pred vydaním opravy. Chyba označená ako CVE-2025-8088 bola podľa výskumníkov z ESETu, Antona Cherepanova, Petra Košinára a Petra Strýčka, už reálne využívaná pri útokoch, počas ktorých sa obetiam do počítača dostával malvér RomCom. Na problém upozornil portál BleepingComputer.
O čo išlo?
Chyba bola v podstate directory traversal zraniteľnosť. V praxi to znamená, že špeciálne upravený archív dokázal pri rozbaľovaní uložiť súbor úplne inde, než si zadal. Inými slovami, problém bol v tom, že pri rozbaľovaní súboru dokázali staršie verzie WinRARu použiť cestu uloženú v archíve útočníkom namiesto cesty zvolenej používateľom. Útočník si tak vedel napríklad „prepašovať“ súbor priamo do systémových priečinkov, napríklad do priečinka Startup.

A keďže všetko, čo je v štartovacom priečinku, sa spúšťa automaticky po prihlásení, útočník týmto spôsobom vedel zabezpečiť, že sa jeho škodlivý kód spustí pri každom jednom štarte systému.
Zasiahnuté boli staršie verzie WinRARu pre Windows, vrátane RAR, UnRAR a ich knižníc. Dobrou správou je, že verzia pre Unix, Android a niektoré ďalšie varianty zraniteľné neboli.
Ako to útočníci využili
Podľa ESETu hackeri posielali cielené spear-phishingové e-maily s RAR prílohami. V týchto archívoch sa nachádzal škodlivý súbor, ktorý sa po rozbalení uložil na strategické miesto v počítači obete.
Neprehliadni

Takto sa im podarilo nainštalovať RomCom backdoor, malvér spájaný s ruskou hackerskou skupinou, známou aj pod názvami Storm-0978, Tropical Scorpius alebo UNC2596. Táto skupina má na konte nielen krádeže dát a prihlasovacích údajov, ale aj ransomware kampane ako Cuba či Industrial Spy.
RomCom je nebezpečný najmä tým, že dokáže v systéme prežiť dlhodobo, využíva takzvaný persistence. Dokaže zhromažďovať citlivé informácie a otvárať útočníkovi zadné vrátka pre ďalšie operácie.
Čo máš urobiť
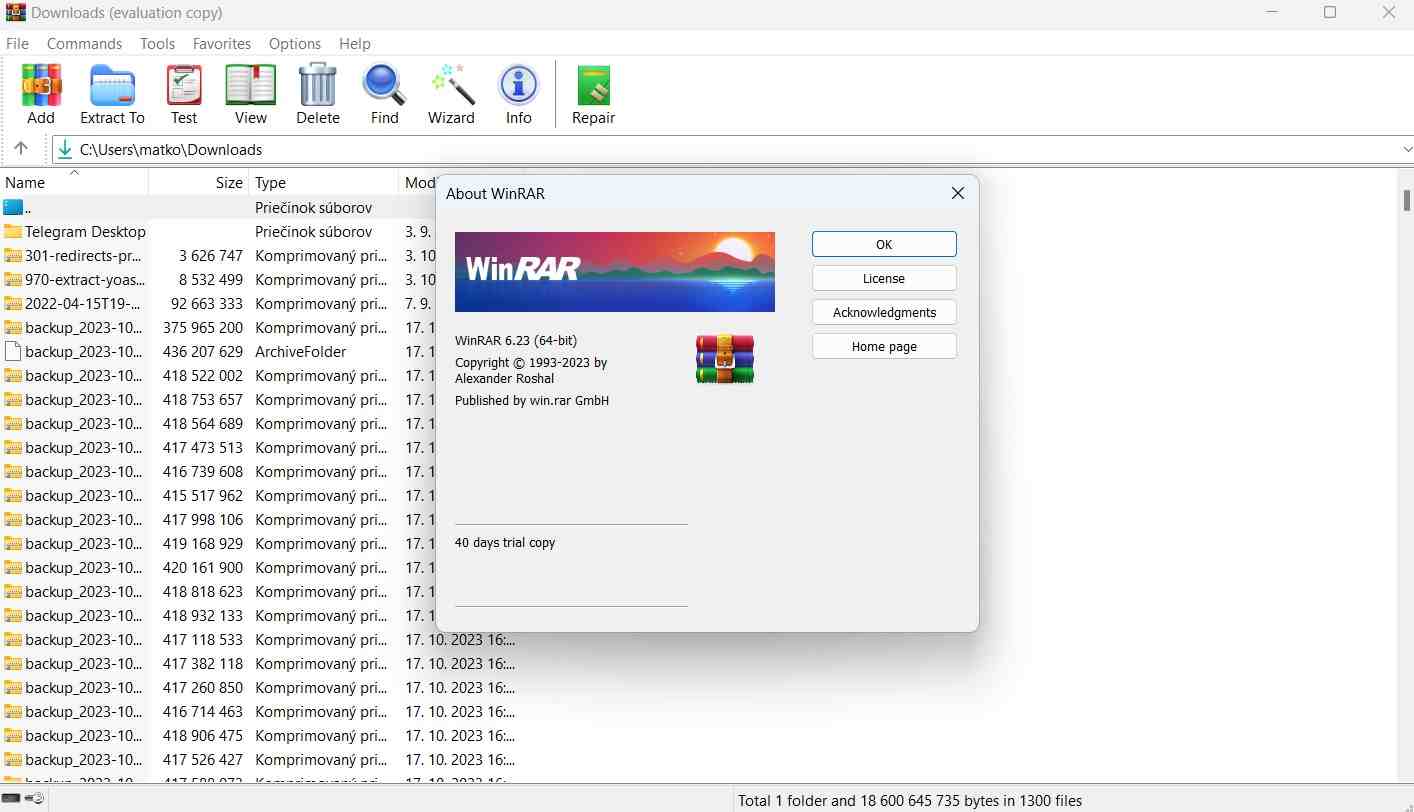
Najdôležitejšie je, že WinRAR nemá automatickú aktualizáciu. To znamená, že ak si ho sám neaktualizuješ, stále si v ohrození. Oprava tejto chyby prišla vo verzii 7.13, ktorú si musíš manuálne stiahnuť z oficiálnej stránky win-rar.com. V tomto článku sme ti ukázali ako verziu skontrolovať.
A to nie je všetko, ak si v poslednej dobe rozbaľoval RAR archív z neznámeho zdroja, je dobré prebehnúť počítač kontrolou pomocou antivírusu alebo bezpečnostného nástroja. Útočníci sú v tomto prípade veľmi cielení, no nikdy nevieš, či sa taký archív neobjavil aj v tvojich e-mailoch alebo na zdanlivo dôveryhodnom webe.
Kybernetické hrozby sa neustále vyvíjajú a tento prípad je jasným dôkazom, že aj bežný nástroj, ktorý používame roky, sa môže stať bránou pre útočníkov. Takže, neodkladaj to, pár klikov dnes ti môže ušetriť obrovské problémy zajtra.


















