

Používaš PDF editor? Tisíce ľudí si už stiahli tento PDF editor. Tvoj počítač môže byť už napadnutý a ani o tom nevieš
Bezpečnostní analytici pozorujú rozsiahlu hackerskú kampaň, ktorá šíri infostealer Tamperedchef cez zdanlivo neškodný PDF editor.
Bezpečnostní analytici z Truesec odhalili veľkú hackerskú kampaň, cez ktorú sa hackeri pokúšajú užívateľom podstrčiť podvodný PDF editor.
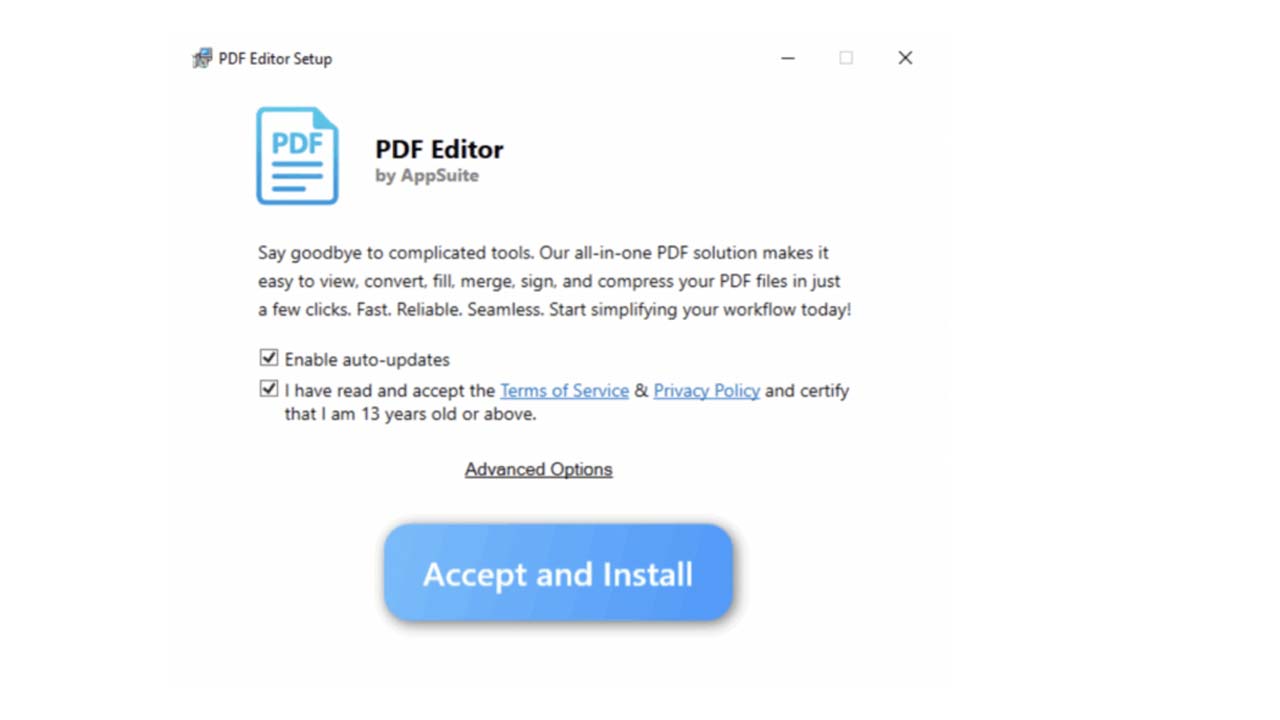
Hackeri založili niekoľko podvodných stránok, ktoré podporovali bezplatný PDF editor s názvom “AppSuite PDF Editor”. Samozrejme, že táto aplikácia v sebe ukrývala malvér. Vyšetrovanie odhalilo, že táto hackerská kampaň začala ešte koncom júna tohto roku. V tomto období hackeri zaregistrovali prvé podvodné domény a začali propagovať PDF Editor cez malvertising.

Spočiatku sa PDF Editor javí ako neškodný, no v škodlivom kóde sa nachádza príkaz, ktorý aplikáciu núti pravidelne kontrolovať, či nie je pre ňu dostupná “aktualizácia”. Práve cez tento update hackeri dostávajú do zariadení škodlivý kód. Ide o pomerne populárnu taktiku medzi kyberzločincami. Nahratie neškodnej aplikácie na internet im dovoľuje obísť prísne bezpečnostné kontroly oficiálnych stránok s aplikáciami. Malvér následne prepašujú do aplikácie cez dodatočné aktualizácie.
S infekciou zariadení počkali
Bezpečnostní analytici vysvetľujú, že infekcie sa vo veľkom začali okolo 21. augusta. V tomto období dostali podvodné aplikácie inštrukcie na stiahnutie a aktiváciu malvéru, v tomto prípade infostealera, ktorý experti označujú ako Tamperedchef. Keď sa malvér prvýkrát spustí, skontroluje celý infikovaný systém a zistí, aký bezpečnostný softvér má užívateľ nainštalovaný, ak vôbec nejaký.
Následne uzamkne rôzne prehliadače v zariadení. Bezpečnostní analytici odhadujú, že takto sa malvér chce dostať k dátam, ktoré sú inak uzamknuté, ak internetový prehliadač beží.
Neprehliadni

Hlbšia analýza podvodných stránok ukázala kódy Google Ads. To znamená, že hackeri použili na šírenie svojich podvodných reklám aj oficiálne reklamné siete Google Advertising.
“Bezpečnostní experti z Truesec odhalili najmenej 5 odlišných Google Campaign ID, čo znamená, že ide o naozaj veľkú hackerskú kampaň. Medzi začiatkom kampane a škodlivou aktualizáciou ubehlo 56 dní, čo je blízko k 60 dňom trvania typickej Google reklamnej kampane. Naznačuje to, že hackeri nechali kampaň prebehnúť, pričom sa snažili nahnať čo najviac stiahnutí. Až potom aktivovali škodlivé funkcie aplikácie,” píše Truesec.
Hackeri majú za sebou dlhú históriu
Bezpečnostní špecialisti počas vyšetrovania skúmali aj digitálny certifikát škodlivého PDF editora. Tu narazili na názov “ECHO Infini”. Keď sa vydali po tejto ceste, dostali sa na stránku falošnej spoločnosti, ktorá vyzerala ako navrhnutá umelou inteligenciou. Neskôr sa ukázalo, že hackeri majú na rovnakej adrese registrovaných viacero spoločností. Toto ich doviedlo k ďalšej spoločnosti LUME Network. Rovnako ako ECHO Infini, aj LUME Network podniká v oblasti “digitálnej transformácie”.
Vyšetrovanie postupne odhalilo, že hackeri za týmto útokom sú aktívni najmenej od augusta 2024. Od minulého roka do dnešného dňa propagovali viacero nástrojov, vrátane dvoch internetových prehliadačov. Hoci je ťažké povedať, či aj v týchto prípadoch sa šíril malvér, je veľká šanca, že aktéri šírili minimálne rôzne nevyžiadané programy. Vzorky jedného z prehliadačov, OneStart Browser, odhalili, že sa pripája na rovnaké hackerské domény ako Tamperedchef. To naznačuje, že aj tento prehliadač mohol mať škodlivé funkcie.
“Aktér hrozby, ktorý stojí za touto škodlivou aktivitou, má zjavne dlhú históriu distribúcie škodlivého kódu maskovaného za bezplatné nástroje. Naše zistenia však naznačujú, že s najnovšou reklamnou kampaňou mohol tento aktér svoju aktivitu posunúť na vyššiu úroveň. Zaznamenali sme, že bolo zasiahnutých niekoľko organizácií v Európe, keďže zamestnanci si stiahli škodlivú aplikáciu, čo naznačuje, že táto najnovšia kampaň bola mimoriadne úspešná pri oklamaní jednotlivcov, aby si aplikáciu stiahli,” hovoria bezpečnostní analytici z Truesec.
Bezpečnostní analytici zdôrazňujú, aby si užívatelia dvakrát skontrolovali aplikáciu, ktorú sa rozhodnú stiahnuť si do zariadenia. Pred stiahnutím sa vždy pozri na recenzie, komentáre a počet stiahnutí. Pomôže aj vedieť, ako dlho je aplikácia v obchode. Nové aplikácie s vysokým počtom stiahnutí môžu predstavovať riziko.


















