

Používaš Gmail? Tento e-mail s obrázkom okamžite vymaž, inak hackeri ovládnu tvoj smartfón alebo počítač
Nová malvérová kampaň dokáže infikovať tvoje zariadenie cez obyčajný obrázok v emaili. ESET varuje pred škodlivými SVG prílohami, ktoré spúšťajú AsyncRAT a umožňujú hackerom ovládať tvoje zariadenie na diaľku.
Bezpečnostní analytici z ESETu objavili novú malvérovú kampaň, ktorá sa šíri cez emailové služby a dokáže infikovať zariadenie užívateľov cez jediný obrázok. Ak uvidíš v správe tento obrázok, okamžite email vymaž.
Experti vysvetľujú, že nové útoky sa spoliehajú na metódy sociálneho inžinierstva. Podvodníci vytvárajú maily, ktoré vyzerajú, akoby prišli od dôveryhodných inštitúcii. Ako to býva klasikou pri phishingu, text v správe sa snaží navodiť pocit urgentnosti. V tomto prípade kyberzločinci presviedčajú obete, že je na nich vydaná žaloba alebo že sa musia dostaviť na súd.

“Táto správa je overenou stratégiou, ktorá sa v rámci kyberpodvodov objavuje opakovane,” vysvetľujú bezpečnostní experti.
Hackeri skúšajú sofistikované sociálne inžinierstvo
Cez túto taktiku sa pokúšajú hackeri eventuálne dostať do zariadenia AsyncRAT, Remote Access Trojan, ktorý im dovolí na diaľku monitorovať a ovládať tvoje zariadenie. Po prvýkrát sa tento malvér objavil v roku 2019 a dokáže zaznamenávať stlačenia klávesnice, ovládnuť webkamery a mikrofóny, ukradnúť uložené prihlasovacie údaje a nahrávať do zariadenia ďalší škodlivý kód.
Ako sme spomenuli na začiatku, malvér je ukrytý do obrázkov SVG (pozn. Scalable Vector Graphics). Tieto obrázky sa vyznačujú podozrivo veľkou veľkosťou, pretože v sebe ukrývajú celý malvér.
“Útoky, ktoré zneužívajú JPG alebo PNG obrazové súbory nie sú ničím novým. Rovnako tento útok nie je prvým, čo používa škodlivé SVG súbory na doručenie RAT malvéru,” tvrdí ESET.
Hackeri radi využívajú SVG súbory preto, lebo sú ľahké a prispôsobiteľné. SVG súbory sú užitočné na ukladanie textu, tvarov a škálovateľnej vektorovej grafiky. Preto sa využívajú primárne vo webovom a grafickom dizajne. SVG súbory zároveň dokážu ukrývať skripty, vložené odkazy, či interaktívne prvky. Hackeri ich teda dokážu naozaj všelijak zneužívať, pričom sa SVG súbory ľahko vyhnú odhaleniu bezpečnostnými nástrojmi.
Neprehliadni

V prípade tohto útoku obeti príde do schránky phishingový email, ktorý obsahuje škodlivú SVG prílohu. Prvým varovným znakom je, že táto príloha má veľkosť viac ako 10 MB. Keď užívateľ otvorí prílohu, neobjaví sa jednoduchá grafika, či nejaký obrázok. Namiesto toho internetový prehliadač, ktorý bežne otvára SVG súbory, otvorí obrázok, ktorý je imitáciou oficiálnej stránky vládnej inštitúcie krajiny, v ktorej hackeri operujú.
Prvé útoky sa odohrali v Kolumbii, preto hackeri napodobňovali stránku kolumbijského súdneho systému, čo môžeš vidieť na obrázku nižšie. Falošný SVG súbor sa vyznačuje aj falošnými overovacími stránkami a ukazovateľom postupu.
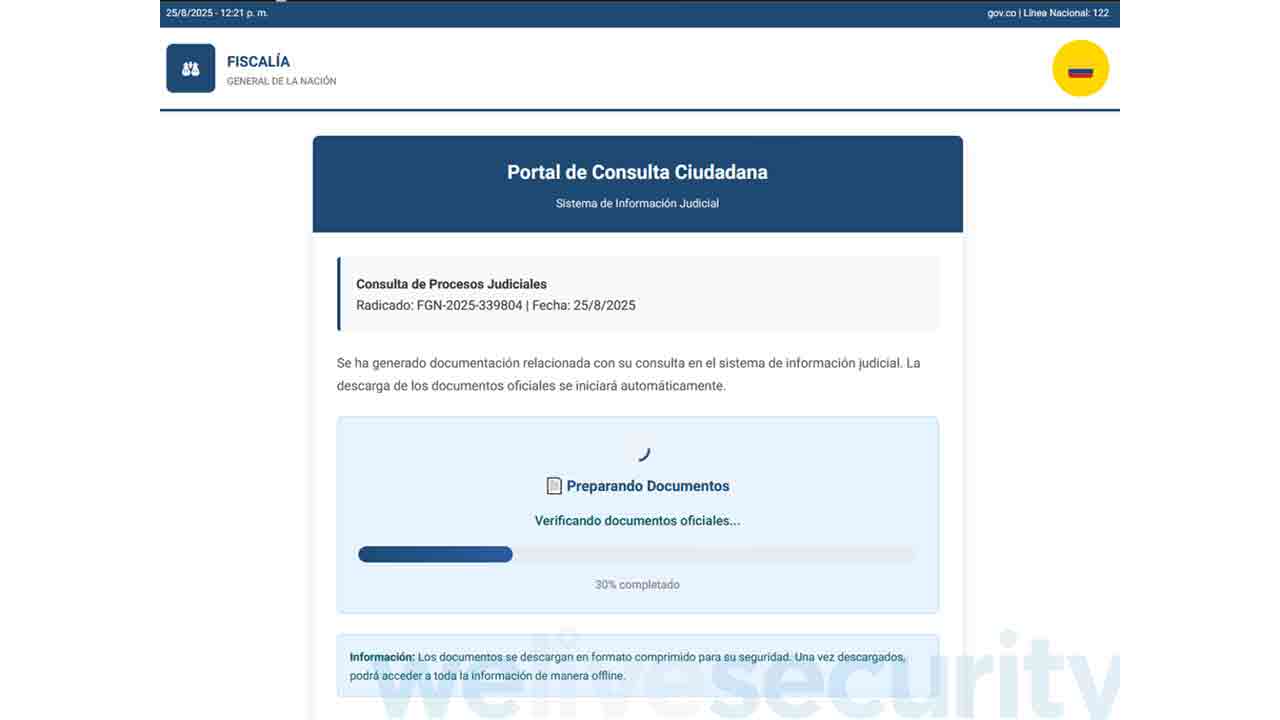
Následne sa do tvojho počítača stiahne heslom chránený súbor a na falošnej stránke sa zobrazí heslo na jeho otvorenie. To ešte viac dodáva pocit dôveryhodnosti, zatiaľ čo hackerom pomáha, aby nebol zaheslovaný archívny súbor odhalený antivírovým programom. V zaheslovanom súbore sa nachádza EXE súbor, ktorý posúva útok do ďalšej fázy.
Pozor na veľké SVG prílohy
Tento útok sa líši ešte v jednej veci. Pri bežných phishingových a malvérových kampaniach hackeri posielajú rovnakú správu čo najväčšiemu množstvu ľudí. V prípade AsyncRAT útoku každý užívateľ dostáva odlišnú prílohu. Každá príloha síce hrá podľa rovnakého spôsobu, no obsahuje náhodne generované dáta. Každá vzorka je teda jedinečná. Experti z ESETu odhadujú, že toto náhodné generovanie navrhli hackeri na to, aby sa nedal ich útok tak ľahko zachytiť antivírovými programami.
ESET zdôrazňuje, že obozretnosť je naozaj kľúčom modernej bezpečnosti. Nenechaj sa oklamať vážne znejúcim emailom, zakaždým dávaj dobrý pozor na to, na čo klikneš. ESET ale radí nezabúdať ani na tradičnejšie formy ochrany, ako napríklad antivírový program. Nájsť vieš množstvo platených a bezplatných možností, tu už je na tebe, ktorý najviac vyhovuje tvojim potrebám. Zároveň maj zapnuté dvojfaktorové overenie všade, kde je táto bezpečnostná funkcia dostupná.


















