

Ak uvidíš na Facebooku tieto reklamy, neklikaj na ne. Takto ťa hackeri cez malvertising pripravia o peniaze
Bezpečnostní analytici varujú pred Android malvérovou kampaňou, ktorá sa šíri cez falošné reklamy na platformách Mety.

Bezpečnostní analytici z Bitdefender odhalili masívnu hackerskú kampaň, ktorá šíri škodlivý softvér cez reklamnú sieť spoločnosti Meta. Nová vlna útoku tentokrát cieli na Android užívateľov, pričom pred niekoľkými mesiacmi hackeri použili rovnaký modus operandi na infikovanie Windows užívateľov.
Podvodné reklamy sa snažia užívateľov presvedčiť, že môžu získať zadarmo aplikáciu TradingView Premium. Namiesto legitímneho softvéru si však užívatelia nainštalujú do Android zariadení trójskeho koňa, ktorý sa zameriava na kradnutie kryptomeny. Podľa vyšetrovania ide o vylepšenú verziu malvéru Brokewell.

“Táto kampaň ukazuje, ako kyberzločinci zdokonaľujú svoju taktiku, aby držali krok so správaním používateľov. Tým, že sa zameriavajú na používateľov mobilných zariadení a maskujú malvér ako dôveryhodné obchodné nástroje, dúfajú, že profitujú z rastúcej závislosti od krypto aplikácií a finančných platforiem,” hovoria bezpečnostní analytici.
Masívna malvertising kampaň
Malvérová kampaň je stále aktívna a od 22. júla tohto roka vytvorili kyberzločinci najmenej 75 škodlivých reklám. Ako sme spomenuli, tie šíria cez reklamné siete Mety a za mesiac dokázali tieto reklamy nazbierať desaťtisíce zhliadnutí. Hackeri pritom skúšajú rôzne postupy, jedna z falošných reklám obsahovala aj populárnych plyšákov Labubu.
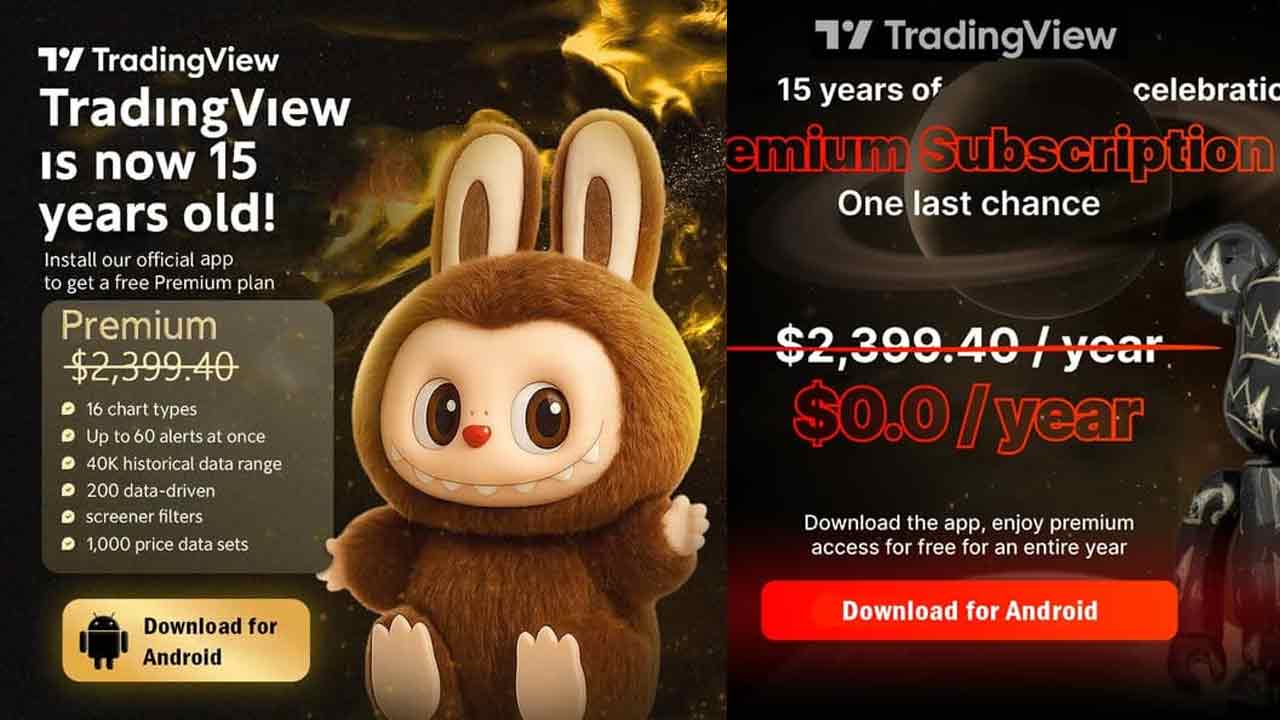
Kyberzločinci cielia na Android užívateľov. Ak natrafíš na podvodnú reklamu na počítači, falošný odkaz v reklame ti stránku neotvorí. Naopak na Androide sa užívatelia dostávajú na podvodnú stránku, ktorá má napodobniť oficiálnu stránku TradingView. Odtiaľ sťahujú škodlivý apk súbor.
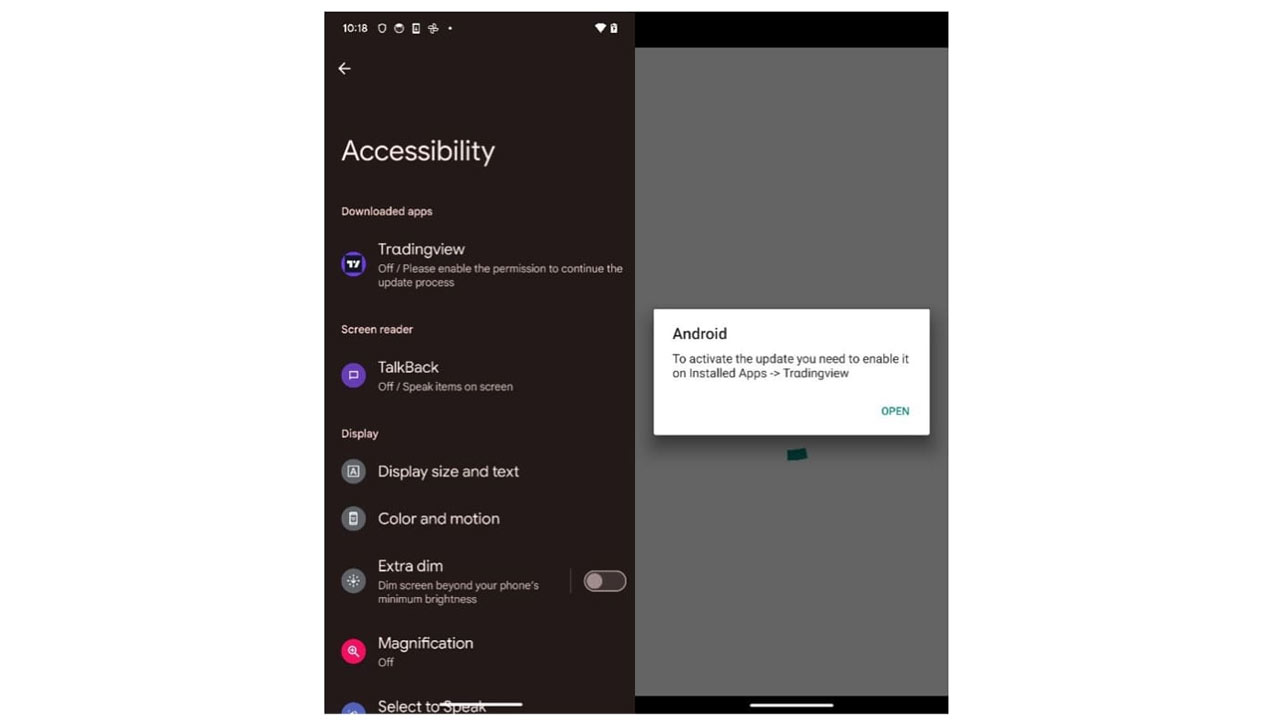
Takmer okamžite po inštalácií si podvodná aplikácia žiada prístup k naozaj citlivým povoleniam, napríklad k nastaveniam dostupnosti. Pritom sa snažia škodlivú činnosť ukrývať za aktualizácie. Najskôr si aplikácia vypýta prístup k nastaveniam dostupnosti a následne cez overlay útok, teda prekrytie obrazovky, užívateľom ukazuje falošnú obrazovku s aktualizáciou. Falošná aplikácia TradingView sa zároveň pokúša od užívateľov získať aj ich PIN kód.
Neprehliadni

“Pôvodná aplikácia dešifruje zo svojich zdrojov aplikáciu, ktorú vypustí, a spustí ju tým, že vyzve používateľa, aby jej udelil povolenia na prístupnosť, keďže vypustená aplikácia nemá spúšťač. Ak používateľ udelí tieto povolenia, dropper sa odinštaluje, aby zahladil stopy. Dešifrovaním reťazcov použitých v triedach nájdeme požiadavky na povolenia v mnohých dostupných jazykoch, ako napríklad angličtina, španielčina, portugalčina, nemčina, francúzština, taliančina, turečtina, fínčina atď,” vysvetľujú bezpečnostní analytici.
Dodávajú, že TradingView malvér nie je len obyčajným malvérom na kradnutie osobných údajov. Ako sme už spomenuli na začiatku, hlbšia analýza ukázala, že ide o vylepšenú verziu malvéru Brokewell. Okrem nástrojov na kradnutie prihlasovacích údajov má tento škodlivý softvér aj spyware funkcie a funkcie na vzdialený prístup. Dokáže teda monitorovať a ovládať zariadenie, pričom kradne citlivé informácie zo zariadenia obete.
Viac, než len infostealer
Malvér dokáže kradnúť aj kryptomeny a poradí si aj s dvojfaktorovým overením. Medzitým má keylogger funkcie a nahrávanie obrazovky, čo znamená, že malvér dokáže čítať stlačenia klávesnice a vidí, čo na zariadení obeť robí. Bezpečnostní analytici vysvetľujú, že tento malvér môžeme považovať za jednu z najsofistikovanejších Android hrozieb, aká sa objavila v malvertising kampani.
Samotná aplikácia má pomerne dobre vyvinuté metódy na vyhnutie sa odhaleniu, vďaka čomu dokáže v zariadení ostať nepozorovane dlhšiu dobu. Bezpečnostní analytici vysvetľujú, že tento útok je len jednou “vlnou” v oveľa väčšej malvertising operácii. Je možné, že sa po tomto kole hackeri opäť vrátia na Windows platformu. Rovnako je možné, že budú oba malvéry šíriť súčasne.
Bezpečnostní analytici ale vysvetľujú, že aj v minulosti sa hackeri vydávali za známe spoločnosti alebo osobnosti. Vydávali sa dokonca za amerického prezidenta Donalda Trumpa. Hackeri zároveň vytvárajú lokalizované kampane. Znamená to, že na podvodné reklamy môžeš naraziť aj vo svojom rodnom jazyku, čo im zvyšuje dôveryhodnosť.


















