

Takýto e-mail by si možno za phishing ani nepovažoval. Práve v tom je jeho najväčší trik
Nový phishingový podvod sa zaobíde bez škodlivého odkazu. E-mail ťa naláka na finančnú pomoc a presvedčí, aby si sám zavolal podvodníkovi.
Phishing nemusí vždy vyzerať ako podozrivý e-mail s nebezpečným odkazom. Bezpečnostní výskumníci zo spoločnosti Check Point upozornili na rozsiahlu kampaň, ktorá stavila na oveľa jednoduchší trik, ponuku finančnej pomoci a odpustenia dlhov.
Za posledných 14 dní zachytil Check Point približne 24 700 e-mailov, ktoré súviseli s touto kampaňou. Správy podľa spoločnosti zamierili na používateľov vo viac než 9 000 organizáciách. Útočníci pritom nemuseli do e-mailov vložiť škodlivý súbor ani klasický phishingový odkaz. Ich hlavným cieľom bolo presvedčiť príjemcu, aby zavolal na uvedené telefónne číslo.

Namiesto odkazu príde telefónne číslo
Správa sa tvári ako legitímna ponuka finančnej pomoci. Príjemcovi môže oznámiť, že spĺňa podmienky na program finančnej úľavy, konsolidáciu dlhov, zníženie splátok alebo inú formu pomoci. Takýto obsah môže na prvý pohľad pôsobiť dôveryhodne. Neobsahuje totiž nič, čo by okamžite spustilo klasický poplach, teda žiadna podozrivá príloha ani súbor, ktorý by mohol ukrývať malvér, či odkaz na falošnú prihlasovaciu stránku. Namiesto toho e-mail jednoducho vyzve človeka, aby zavolal na konkrétne číslo a získal ďalšie informácie.
„Telefónne číslo je cesta, ktorou útok pokračuje. Phishing sa však začína v e-mailovej schránke,“ vysvetľuje Check Point.
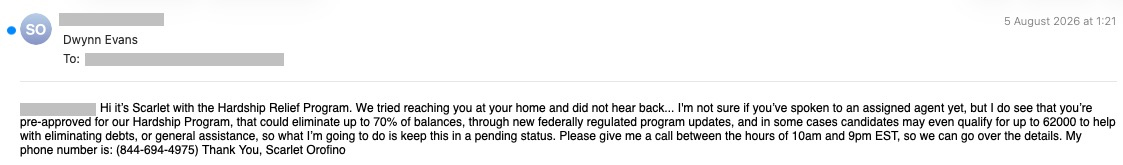
Ak príjemca zavolá, útočník získava oveľa lepšiu pozíciu. E-mailové bezpečnostné systémy totiž ďalej nevidia, čo sa odohráva počas telefonátu. Rovnako je obeť útoku viac angažovaná, keďže zo svojej vlastnej vôle vytočila číslo podvodníka a začala telefonát.
Útok sa presúva mimo dosahu bezpečnostných filtrov
Klasický phishing často funguje tak, že obeť klikne na odkaz a dostane sa na falošnú stránku. Bezpečnostný systém môže následne skontrolovať URL adresu, doménu alebo obsah stránky. Pri tejto kampani však takýto krok vôbec nemusí nastať, útočník totiž chce, aby si človek sám vytočil telefónne číslo.
Neprehliadni

Počas hovoru môže pokračovať v sociálnom inžinierstve. Môže sa snažiť získať osobné alebo finančné údaje, údaje platobnej karty, presvedčiť obeť k platbe alebo si vybudovať dôveru pred ďalším podvodom. Komunikácia sa navyše môže presunúť na inú platformu, ktorú útočník kontroluje. Z pohľadu kybernetickej bezpečnosti tak vzniká zaujímavý vektor útoku. E-mail je v podstate príkladom klasického phishingového útoku, no bez jeho špecifických znakov. Presviedčanie a manipulácia prichádza až v nasledujúcich krokoch.
Bezpečnostné riešenia tradične hľadajú konkrétne znaky phishingu. Môžu kontrolovať škodlivé URL adresy, prílohy, reputáciu domén, správanie odosielateľa alebo známy malvér. Tieto metódy zostávajú užitočné, no práve ich slabou stránkou je to, že sú známe. Podvodník sa ich môže pokúsiť obísť rovnakým spôsobom, ako môžeme vidieť v tejto kampani.
Ak totiž e-mail neobsahuje škodlivý súbor ani klasický odkaz, systém má menej technických indikátorov, podľa ktorých môže hrozbu vyhodnotiť. Samotný text navyše môže vyzerať ako bežný finančný marketing. Rozhodujúca preto nie je iba otázka „Obsahuje tento e-mail škodlivý súbor?“, ale aj otázka „Čo chce e-mail od príjemcu dosiahnuť?“
Práve na túto zmenu podľa Check Pointu smeruje moderná ochrana e-mailov.
Útočníci hrajú na finančný stres
Kampaň využíva známu techniku sociálneho inžinierstva. Útočníci nemusia človeka vystrašiť správou o napadnutom účte. Namiesto toho mu ponúknu niečo, čo môže pôsobiť lákavo, napríklad zníženie dlhu, nižšie splátky úverov, či iný typ finančnej pomoci. Ak človek rieši finančné problémy, takáto správa môže upútať jeho pozornosť oveľa ľahšie než bežný reklamný e-mail.
Check Point za 14 dní zachytil približne 24 700 správ smerujúcich na používateľov vo viac než 9 000 organizáciách. To ukazuje, že nejde o niekoľko ručne pripravených podvodných e-mailov. Útočníci dokážu podobný model distribuovať vo veľkom. Bezpečnostná firma preto tvrdí, že ochrana musí sledovať nielen technické prvky správy, ale aj jej kontext, jazyk, správanie odosielateľa a požadovanú akciu.
„Rozhodnutie o bezpečnosti preto závisí od pochopenia zámeru a kontextu správy, nielen od identifikácie známeho škodlivého objektu,“ uvádza Check Point.
To je dôležité aj preto, že phishing sa môže prispôsobiť bežnému správaniu používateľov.
E-mail môže byť iba začiatkom
Tento typ kampane zároveň ukazuje, kam sa phishing posúva. Užívatelia už dobre vedia, že ak im príde e-mail od neznámej organizácie, ktorá láka na výhodnú ponuku, môže ísť o podvod a naučili sa na odkazy neklikať. Práve prízvukovanie na najčastejšie sa objavujúce znaky phishingu však môže ľudí zneistiť, ak v správe žiaden odkaz neuvidia, pretože neveria, že by si kyberzločinec dal námahu s falošným mailom bez odkazu. Samozrejme, že existujú aj telefonické phishingové podvody, no tieto útoky sa rovnako spoliehajú na scenár, v ktorom útočník volá prvý.
Preniesť zodpovednosť prvého kontaktu na obeť sa v tomto prípade ukázalo ako efektívna stratégia, pretože ak sa užívateľ nedá nachytať a nezavolá, výsledok je rovnaký, ako keď užívateľ v prípade iného útoku neklikne na podvodný odkaz. Ak však na číslo zavolá, v tom prípade prešlo nejaké vnútorné vyhodnotenie a užívateľ zvážil, že zavolať na dané číslo je „bezpečné“ a bude náchylnejší na manipuláciu.
Ochrana pred podobnými tipmi phishingových útokov pritom nie je technicky náročnejšia, no vyžaduje si o to viac obozretnosti. Užívatelia by mali mať na pamäti, že moderný phishing sa nemusí skončiť len pri jednom médiu. Stále platí, že je dobré si overiť odosielateľa, prípadne vyhľadať spoločnosť, za ktorú sa podozrivá osoba vydáva a zistiť, či je legitímna. Ak ti príde e-mail, ktorý sa tvári ako od známej a legitímnej spoločnosti, zavolaj jej cez oficiálny kontakt, nie cez číslo uvedené v e-maily. Ak by si aj po kontrole vyhodnotil, že e-mail vyzerá dostatočne legitímne, nezabúdaj na to, že útočník sa ťa môže pokúsiť oklamať po telefóne a preto aj na linke dávaj pozor na ponuky, ktoré ťa tlačia do rozhodnutia a nedávajú ti čas na rozmyslenie, alebo sa z teba snažia po telefóne dostať citlivé údaje.


















