

Nový ruský malvér SantaStealer cieli na bankové účty používateľov a profily zo sociálnych sietí. Prenajať si ho môže takmer každý
SantaStealer je nový infostealer, ktorý po spustení potichu kradne heslá do internet bankingu, sociálnych sietí aj e-mailov. Z prehliadača a aplikácií zbiera cookies a prístupové údaje a odosiela ich útočníkom.

V kybernetickom podsvetí sa objavil nový hráč, ktorý sa snaží zaujať pozornosť hackerov svojím „vianočným marketingom“. Bezpečnostný tím Rapid7 Labs odhalil čerstvú hrozbu, malvér SantaStealer, známy aj pod starším názvom BluelineStealer. Ide o typ infostealera, teda škodlivého softvéru zameraného na kradnutie dát, ktorý sa predáva formou Malware-as-a-Service (MaaS). Inými slovami: zaplať, stiahni a používaj, presne ako akúkoľvek bežnú legitímnu aplikáciu.
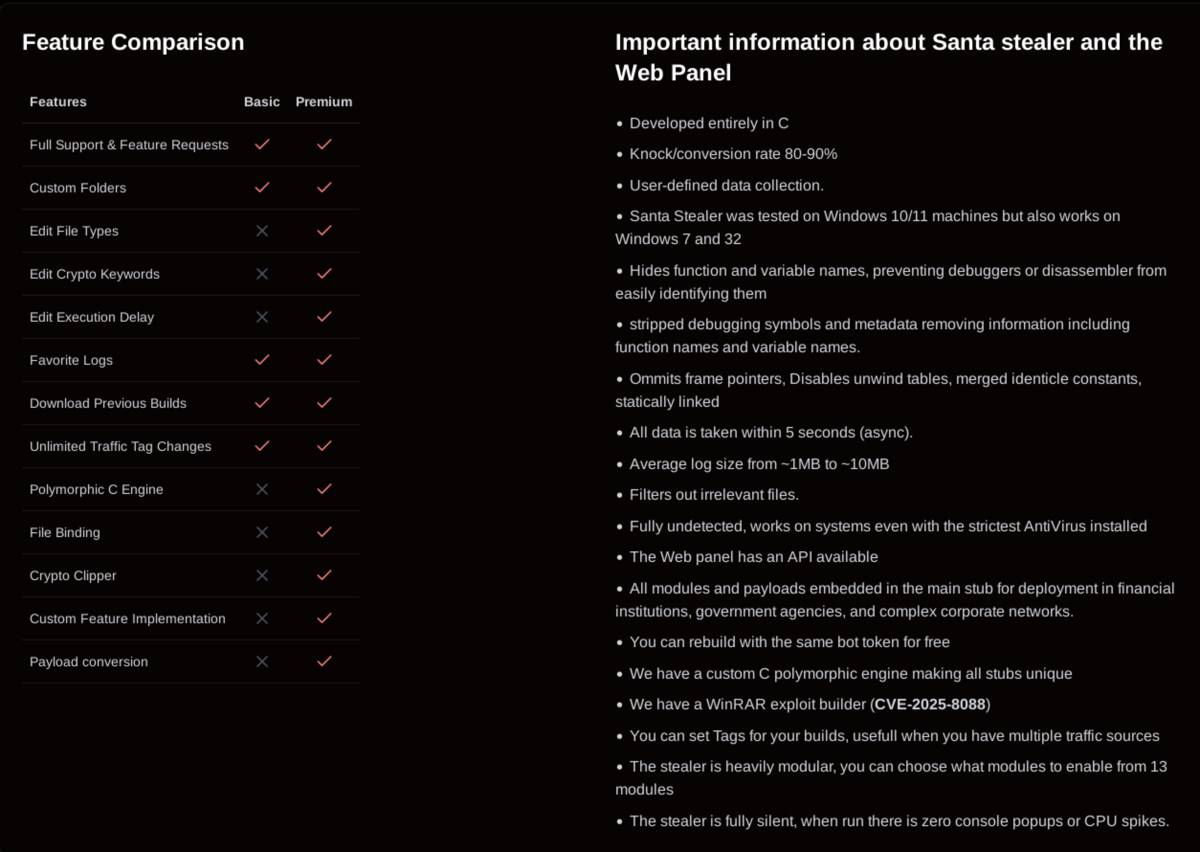
Autori SantaStealeru sľubujú špičkový nástroj s nulovou detekciou a kompletným behom v pamäti bez nutnosti zápisu na disk. Realita však pôsobí oveľa menej pôsobivo. Výskumníci sa totiž dostali k vzorkám z raného vývoja, ktoré odhalili až komicky neprofesionálnu prácu vývojárov. Súbory neobsahovali žiadnu obfuskáciu, heslá ani šifrovanie, no zato v nich nechýbali jasne pomenované funkcie ako payload_main či check_antivm. Takéto prehliadnutia predstavujú vážne zlyhanie v oblasti operačnej bezpečnosti (OpSec) a výrazne uľahčujú prácu analytikom. Pravdepodobne išlo o chybu vo fáze kompilácie, keď bol malvér zostavený ako DLL knižnica bez potrebnej ochrany.

SantaStealer má potenciál, ale zatiaľ to nie je žiadna sláva
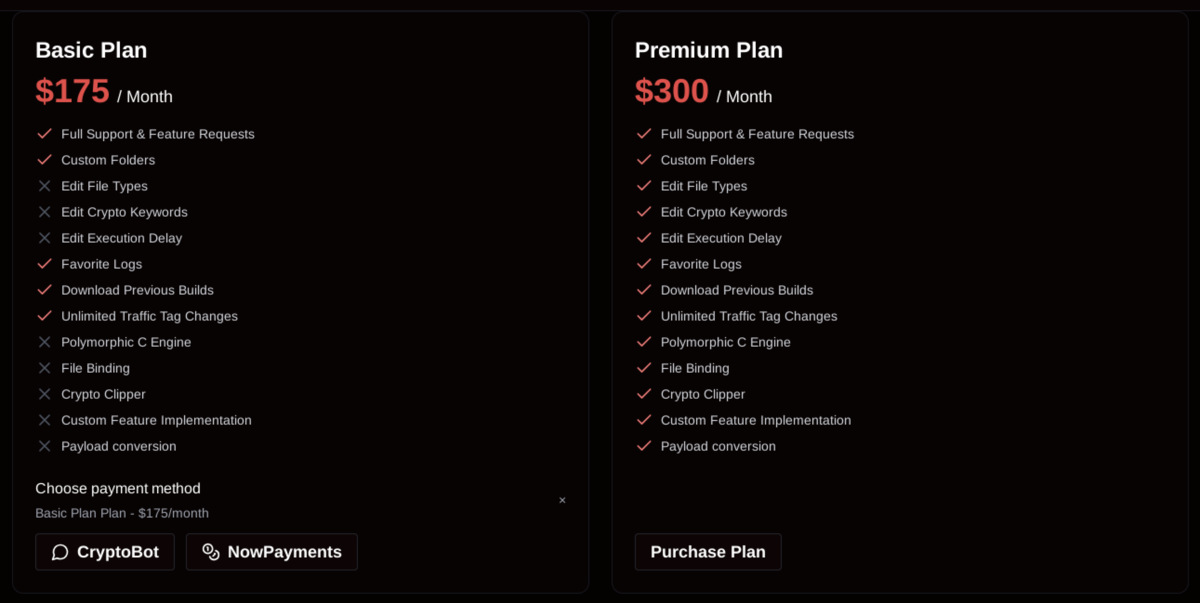
Tvorcovia SantaStealeru sa rozhodli svoje dielo predať ako značku. Na undergroundových fórach, napríklad Lolz, či na Telegrame ponúkajú nástroj s prehnanou dávkou sebavedomia. Reklamné príspevky sľubujú, že ide o infostealer, ktorý „prenechá ostatných v prachu“ a spoľahlivo obíde akýkoľvek antivírus. Základné predplatné stojí 175 dolárov mesačne, zatiaľ čo prémiová verzia vyjde na 300 dolárov. Ide teda o malvér, ktorý sa tvári prémiovo, no kvalitou skôr pripomína študentský projekt.
Viaceré stopy, vrátane používania ruských fór a nastavení, ktoré zakazujú útočiť na používateľov z krajín Spoločenstva nezávislých štátov (CIS), naznačujú ruský pôvod autorov. Takýto prístup je pre tamojšie kyberzločinecké skupiny typický. Domáce prostredie zostáva tabu, zatiaľ čo zvyšok sveta sa stáva cieľom.
Z technického hľadiska ide o modulárne navrhnutý a viacvláknový malvér, ktorý využíva bežne dostupné knižnice ako cJSON, miniz či sqlite3. Ešte pred samotnou krádežou dát skúma prostredie, v ktorom beží. Kontroluje procesy, názvy počítačov, čas behu systému či prítomnosť virtualizačných nástrojov ako VirtualBox. Ak zistí, že je spustený v sandboxe, alebo v ladiacom prostredí, okamžite sa vypne.
Neprehliadni

Stopy vedú k Rusku
Najsofistikovanejšou súčasťou SantaStealeru je jeho modul pre prehliadače založené na Chromiu. Pomocou upraveného spustiteľného súboru inšpirovaného projektom ChromElevator sa dokáže vpašovať do legitímneho procesu prehliadača. Tam vykoná techniku známu ako process hollowing, čím obchádza šifrovanie AppBound Encryption (ABE) a získava heslá, cookies či údaje z formulárov.
Okrem toho cieli aj na obľúbené aplikácie ako Discord, Telegram či Steam. Dokáže pritom zbierať aj snímky obrazovky, dokumenty a systémové premenné. Dáta zhromažďuje v pamäti a až po skompletizovaní ich komprimuje do archívu Log.zip, ktorý následne rozdelí na 10-megabajtové časti.
Kým začiatok útoku pôsobí pomerne prepracovane, spôsob doručovania dát útočníkom by neprešiel ani na hackerskej strednej škole, keby taká existovala. Namiesto šifrovaného spojenia používa SantaStealer obyčajný HTTP na porte 6767, pričom adresa riadiaceho servera je natvrdo zapísaná priamo v kóde. Stačí tak jediná analýza vzorky a celý „bezpečnostný“ reťazec sa zosype.
SantaStealer mohol byť solídnym projektom. Modulárna architektúra a snaha o pamäťovú exekúciu naznačujú určitý technický potenciál. Zvyšok kódu, nezabezpečená exfiltrácia a deravá implementácia však ukazujú, že aj hackerom sa občas podarí „vianočný zázrak“ – žiaľ, alebo našťastie nepodarený.
Pre bežného používateľa je však podstata rovnaká ako pri iných podobných hrozbách: neotváraj neznáme prílohy, neklikaj na „cheaty“ a never nálepkám sľubujúcim softvér zadarmo. Inak riskuješ, že ťa navštívi Santa, ktorý ti neprinesie darček, ale ukradne všetko, čo nájde v tvojom počítači.


















