

Tvoj e-mail môže byť v ohrození. Podvodníci našli trik, ktorý dokáže zmiasť bezpečnostné filtre
Microsoft odhalil phishingové e-maily, ktoré ukrývajú neviditeľné Unicode znaky medzi písmenami. Útočníci nimi skúšajú oklamať e-mailové filtre bez toho, aby si si v správe všimol niečo zvláštne.
Podvodný e-mail nemusí vyzerať podozrivo. Pokojne môže pôsobiť ako úplne obyčajná správa. Microsoft však odhalil rozsiahlu phishingovú kampaň, v ktorej útočníci vkladali neviditeľné Unicode znaky priamo medzi písmená slov, aby skomplikovali prácu bezpečnostným filtrom.
Techniku podrobne opísal Microsoft Security Research v analýze ASCII smugglingu v phishingových e-mailoch z 3. septembra 2026. Útočníci pritom siahli po znakoch, ktoré sa doteraz spomínali hlavne pri útokoch proti systémom umelej inteligencie.

Tentoraz nimi rozbíjali finančné výrazy ako „funding“. Človek slovo prečítal normálne, filter však mohol dostať iný reťazec. Na vrchole kampane Microsoft zaznamenával viac než dva milióny správ denne.
Do slova „funding“ vložili znak, ktorý na obrazovke vôbec neuvidíš
Útočníci používali znaky z Unicode Tags bloku U+E0000 až U+E007F. Väčšina z nich sa v bežných fontoch vôbec nevykreslí.
Microsoft ukazuje príklad so slovom „funding“. Na obrazovke uvidíš:
Neprehliadni

- funding
V samotnom texte však môže vyzerať takto:
- fun[neviditeľný znak]ding
V kampani sa objavil napríklad U+E0020, teda TAG SPACE. Ty ho neuvidíš, no pre softvér je stále súčasťou textu.
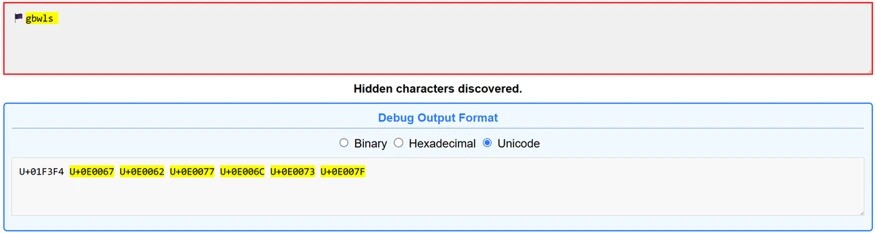
Jednoduché pravidlo, ktoré hľadá presný výraz „funding“, ho preto nemusí nájsť. Neviditeľný znak môže ovplyvniť aj modely strojového učenia tým, že zmení spôsob rozdelenia textu na tokeny.
Filter, ktorý text pred kontrolou normalizuje alebo podobné Unicode znaky odstráni, však môže pôvodné slovo bez problémov rozpoznať.
Útočníci oprášili starý trik, no použili pri ňom znaky známe z útokov na AI
Microsoft túto techniku označuje ako ASCII smuggling, hoci samotný mechanizmus využíva Unicode.
Neviditeľné znaky v phishingu nie sú novinka. Bezpečnostné tímy už dlho riešia zero-width spaces, soft hyphens či znaky z iných abecied, ktoré vyzerajú podobne ako latinka.
V tejto kampani útočníci použili Unicode Tags blok. Ten sa dostal do povedomia najmä pri prompt injection útokoch na generatívnu AI, kde človek vidí jednu vec, no softvér môže spracovať aj skrytý obsah.
Pri phishingu tento princíp otočili. Človek prečítal normálne slovo, filter dostal rozbitý reťazec.
Rozbíjali slová, podľa ktorých ich mohol filter odhaliť
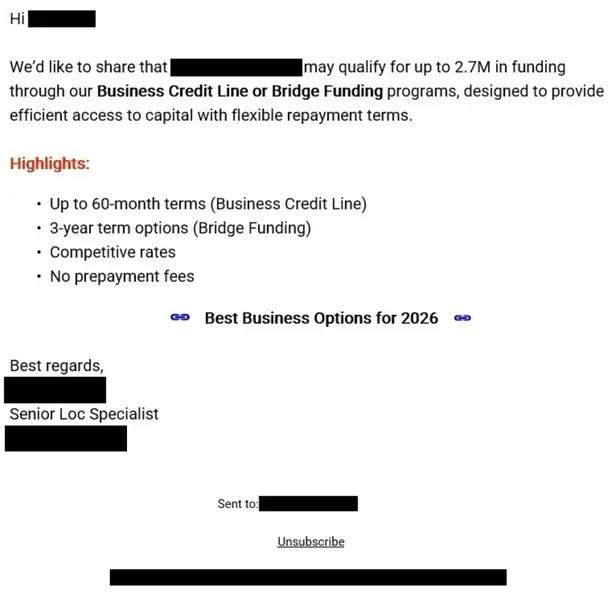
Kampaň sa točila najmä okolo finančných ponúk. Správy propagovali financovanie podnikania, úverové linky a podobné služby.
Výrazy ako „funding“ mohli byť jedným zo signálov, ktoré bezpečnostný systém sledoval. Vložený znak však prerušil presnú textovú zhodu bez toho, aby si človek niečo všimol.
Podobné phishingové kampane môžu mať aj oveľa nebezpečnejší cieľ, napríklad krádež hesiel alebo doručenie škodlivého softvéru.
Trik s Unicode však z ochrany neurobil slepca. Viac než 99 % sledovaných správ označili v Defenderi for Office 365 ďalšie vrstvy ochrany, ktoré sa nemuseli spoliehať na zachytenie konkrétnych Unicode Tags znakov.
Pomohla reputácia IP adries a domén, URL adresy, autentifikačné kontroly, phishingové modely aj ochrana proti vydávaniu sa za známe značky.
Z 21-tisíc správ bolo na druhý deň 1,3 milióna
8. februára 2026 zaznamenal Microsoft približne 21-tisíc správ. O deň neskôr ich bolo viac než 1,3 milióna. 11. februára už počet prekročil 2,3 milióna.
Vrchol prišiel 26. februára s približne 2,37 milióna správ. Počas pracovných dní sa objem bežne držal nad miliónom, cez víkendy prudko padal a v pondelok sa útok znova rozbiehal.
Vysokú aktivitu Microsoft sledoval približne tri mesiace. Po 15. máji výrazne zoslabla, menšie množstvo správ sa však objavovalo ešte do polovice júna.
Podvodné správy išli cez infraštruktúru, ktorej filtre bežne dôverujú
Microsoft spojil aktivitu so širšou phishingovou kampaňou, ktorá využívala infraštruktúru legitímnej e-mailovej marketingovej platformy ActiveCampaign. Len 9. februára výskumníci identifikovali 148 finančne znejúcich odosielateľských domén, v ktorých sa opakovali slová ako funding, capital, loan či finance.
ActiveCampaign nebol škodlivou službou. Útočníci ho využili na rozosielanie vlastných správ. Podobný trik sme už videli aj pri prípadoch, keď podvodníci zneužili dôveryhodnú infraštruktúru Googlu na rozosielanie phishingu.
Filtre tak dostávali správy z legitímnej infraštruktúry, cez ktorú prechádza aj bežná pošta. Reputácia servera sama o sebe preto nestačila.
ActiveCampaign Microsoftu uviedol, že neviditeľné Unicode znaky jeho moderáciu neobchádzali. Správy s nimi mali dostať rovnaký verdikt ako neupravené verzie a nadmerné používanie takýchto znakov mohlo byť samo osebe podozrivé.
Finančná kampaň fungovala ešte pred masovým nasadením Unicode Tags a pokračovala aj potom. Neviditeľné znaky boli len jednou z techník, ktoré útočníci skúšali.
Neviditeľný znak v e-maile sám nespozoruješ
Keďže neviditeľný znak voľným okom neodhalíš, nemá zmysel skúmať každé slovo v e-maile. Viac napovie samotný obsah správy a to, čo od teba odosielateľ chce.
Microsoft vo svojich odporúčaniach na ochranu pred phishingom upozorňuje najmä na správy, ktoré tlačia na rýchlu reakciu, pýtajú osobné alebo finančné údaje či obsahujú nečakaný odkaz alebo prílohu.
Ak ti príde podozrivý dokument, môžeš si najskôr overiť, či e-mailová príloha neobsahuje vírus alebo iný škodlivý súbor.
Rovnako nemusíš klikať na odkaz v správe, ktorá tvrdí, že sa niekto prihlásil do tvojho účtu. Cudzie prihlásenie do Gmail účtu si vieš overiť priamo cez Google účet.
Pri faktúre, zmene hesla či údajnom probléme s účtom otvor službu cez aplikáciu alebo adresu, ktorú poznáš, nie cez odkaz v správe.
Útočníci preniesli trik z AI útokov do obyčajného phishingu
Microsoft odporúča e-mailovým systémom text pred kontrolou normalizovať a neviditeľné Unicode znaky odstrániť alebo upraviť. Už samotný výskyt znakov z rozsahu U+E0000 až U+E007F môže byť podozrivý, pretože v bežnej e-mailovej komunikácii sa objavujú len zriedka.


















