

Neslávne známy spyware ClayRat, ktorý už v minulosti útočil na Slovákov, je späť. Nová verzia je omnoho desivejšia
Bezpečnostní analytici varujú, že ClayRat prichádza s novými funkciami, proti ktorým je väčšina užívateľov bezbranná.
ClayRat, známy Android spyware, sa vrátil v novej, vylepšenej verzii. Už to nie je len jednoduchá aplikácia, ktorá kradla SMS správy, históriu volaní alebo fotila obeť. Nová verzia teraz zneužíva okrem iného aj nastavenia dostupnosti, čo jej umožňuje oveľa viac, varujú bezpečnostní analytici zo Zimperium.
Malvér dokáže zaznamenávať PIN, heslá alebo vzorce odomykania a sám odblokovať zariadenie, čím získava okamžitý prístup k obsahu telefónu.

Okrem toho nahráva obrazovku cez MediaProjection API, takže útočník môže sledovať všetko, čo sa deje na zariadení, vrátane citlivých údajov alebo interakcií s aplikáciami.
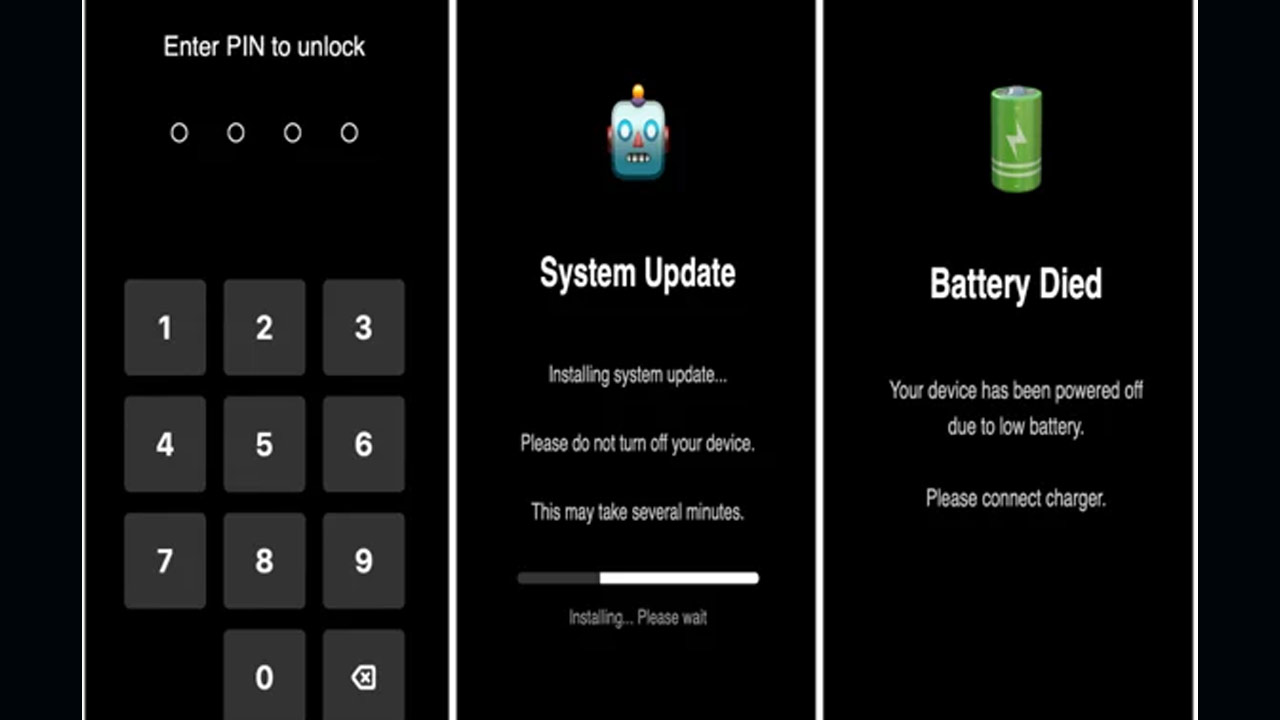
ClayRat vie zakrývať obrazovku rôznymi vrstvami, čím zabráni používateľovi zasiahnuť alebo odhaliť činnosť malvéru. Tieto overlay obrazovky dokážu simulovať napríklad systémovú aktualizáciu alebo čiernu obrazovku.
Malvér dokáže aj stláčať tlačidlá na zariadení, čím bráni jeho vypnutiu alebo odinštalovaniu škodlivej aplikácie. Nakoniec ClayRat vytvára falošné notifikácie a zachytáva odpovede používateľa, čo mu umožňuje kradnúť citlivé informácie priamo z interakcie so zariadením.
Neprehliadni

V praxi to znamená, že obeť nemá šancu na jednoduchú ochranu, ako bola predchádzajúca verzia, kde sa aplikáciu dalo odinštalovať.
Komplexná hrozba, ktorá útočí na viacerých frontoch
ClayRat sa snaží vydávať za legitímne služby, od populárnych video a chatovacích platforiem až po lokálne aplikácie ako taxíky alebo parkovacie služby. Phishing zostáva hlavnou cestou šírenia, no malvér sa objavil aj na Dropboxe a iných cloudových úložiskách. Len za krátky čas zistili výskumníci viac ako 700 unikátnych APK súborov.
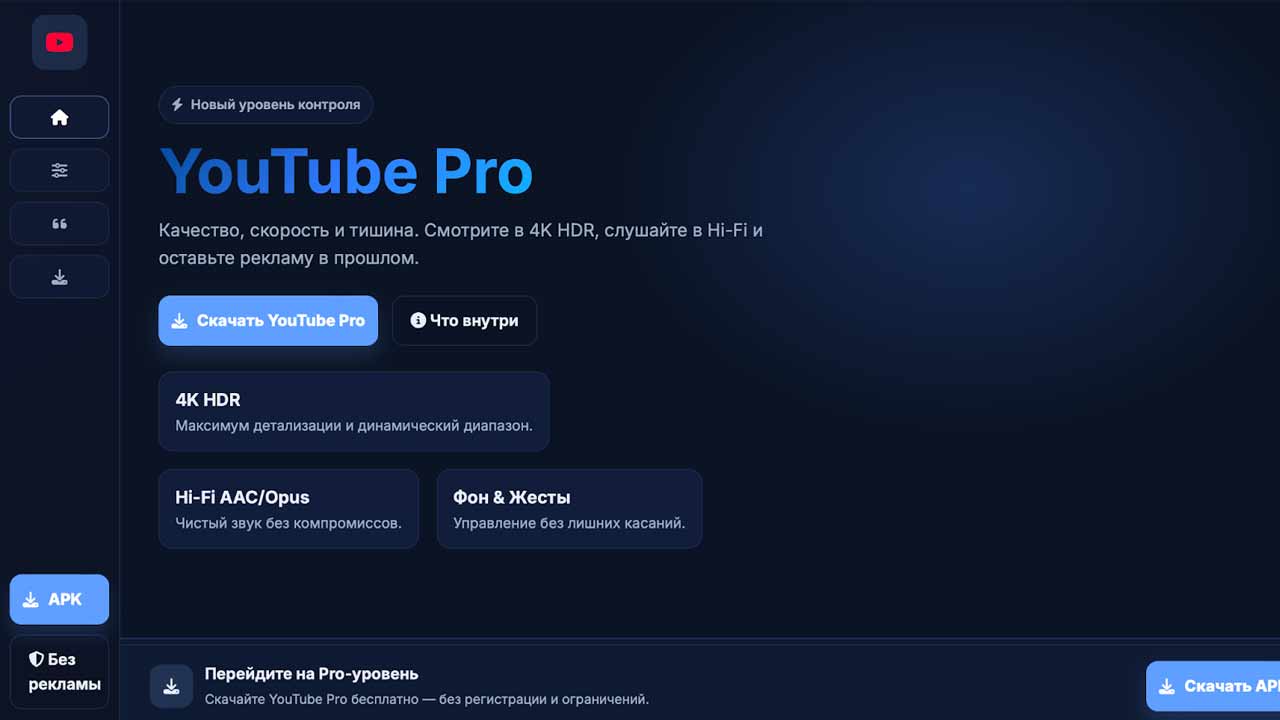
Technicky ClayRat používa dropper techniku. Payload sa šifruje v assets priečinku a počas spustenia sa dešifruje AES/CBC algoritmom s kľúčom uloženým v kóde. Po nainštalovaní žiada obeť o povolenie ako predvolená SMS aplikácia a následne o aktiváciu nastavení dostupnosti. Keď má malvér všetky práva, automaticky zakáže Google Play, aby obeť nemohla využiť ochranu Play Protect.
Najzaujímavejšie sú schopnosti kradnúť a manipulovať s lockscreenom. ClayRat sleduje každý stlačený kláves, každý ťah po obrazovke a zaznamenáva PIN, heslo alebo vzorec. Potom tieto údaje uloží a môže automaticky odomknúť zariadenie.
„Malvér dokáže rekonštruovať heslá a PINy zo zmeny textového poľa alebo z dotyku uzamknutých uzlov,“ uvádza technická dokumentácia zLabs.
Okrem toho malvér nahráva obrazovku na pozadí a dokáže využiť WebSocket na prenos dát. Rozšírila sa aj práca s notifikáciami. ClayRat dokáže vytvoriť falošné interaktívne správy, ktoré vyzerajú ako legitímne aplikácie, a odchytiť odpovede používateľa. Môže tiež získať všetky existujúce notifikácie.
ClayRat využíva overlays, teda vrstvy, ktoré zakrývajú obrazovku, aby obeť nevidela, čo sa deje. Môže to byť čierna obrazovka, systémová aktualizácia alebo interaktívna PIN vrstva, ktorá zaznamenáva každú zadanú číslicu.
Malvér disponuje množstvom príkazov, od odosielania SMS, volania, otvárania aplikácií až po spustenie vzdialenej VNC relácie, čo umožňuje útočníkovi úplnú kontrolu nad zariadením.
Pre firmy je to problém. ClayRat cieli presne na funkcie, ktoré moderné pracovné procesy využívajú, teda spomenuté notifikácie, obrazovku, SMS, overovacie kódy a zamknuté obrazovky. Infikované zariadenie môže prezradiť citlivé údaje, kradnúť MFA kódy alebo sledovať firemné aplikácie. V BYOD prostredí môže jedno zariadenie ohroziť celú sieť.
Podvody prebiehajú plne automaticky
A čo robí ClayRat naozaj nebezpečným, je schopnosť automatizovať podvody. Tým, že kombinuje plnú kontrolu UI (kliknutia, text, swajpovanie) so zberom SMS správ (MFA kódov) a maskovaním činnosti (overlay obrazovkami), dokáže útočník plne zautomatizovať transakcie. V praxi to znamená, že útočník dokáže spustiť bankovú aplikáciu, automaticky sa prihlásiť, vykonať prevod a použiť kód z SMS na potvrdenie transakcie, zatiaľ čo obeť vidí len falošnú obrazovku systémovej aktualizácie.
„To robí z ClayRat jeden z najúčinnejších nástrojov pre On-Device Fraud, ktoré aktuálne sledujeme,“ varujú bezpečnostní analytici.
Bezpečnostní experti radia, že najlepšou ochranou pred malvérom ClayRat je sofistikované bezpečnostné riešenie, ktorému užívateľ plne dôveruje. V tomto prípade však platí dvojnásobne aj to, aby si si dával pozor, odkiaľ sťahuješ aplikácie. Najbezpečnejšou možnosťou sú oficiálne obchody s aplikáciami ako Obchod Play, no ani tie nemusia vždy predstavovať stopercentnú bezpečnosť. Pri sťahovaní akejkoľvek aplikácie preto vždy skontroluj hodnotenie a recenzie užívateľov.


















