

Najnovší masívny útok ruských hackerov cieli na dovolenkárov. Slováci patria medzi potenciálne obete
Bezpečnostní experti varujú hlavne zimných dovolenkárov, nenechaj sa oklamať týmto podvodom.

V poslednom čase sa objavila masívna kampaň, ktorá cieli na ľudí plánujúcich dovolenku alebo cestu. Útočník zaregistroval tisíce domén, ktoré slúžia na podvody a kradnú platobné údaje hostí. Cieľ je jednoduchý, presvedčiť cieľovú osobu, aby zadala údaje zo svojej kreditnej karty na stránkach, ktoré vyzerajú ako legitímne hotelové portály, informujú bezpečnostní analytici z Netcraft.
Stránky, ktoré útočník vytvoril, menia vzhľad podľa toho, aký kód sa nachádza v URL. Podľa toho zobrazujú logá rôznych známych rezervačných značiek. Kód, ktorý útočník označuje ako AD_CODE, sa uloží do cookies, takže návšteva ďalších stránok vyzerá rovnako autenticky. Podvod začína emailom, ktorý ti pošle link a vyzve ťa, aby si potvrdil rezerváciu. Po kliknutí sa presmeruješ cez niekoľko domén, až sa dostaneš na phishingovú stránku. V niektorých prípadoch prechádzaš stránkou, ktorá kedysi propagovala film alebo blog, aby pôsobila legitímne.

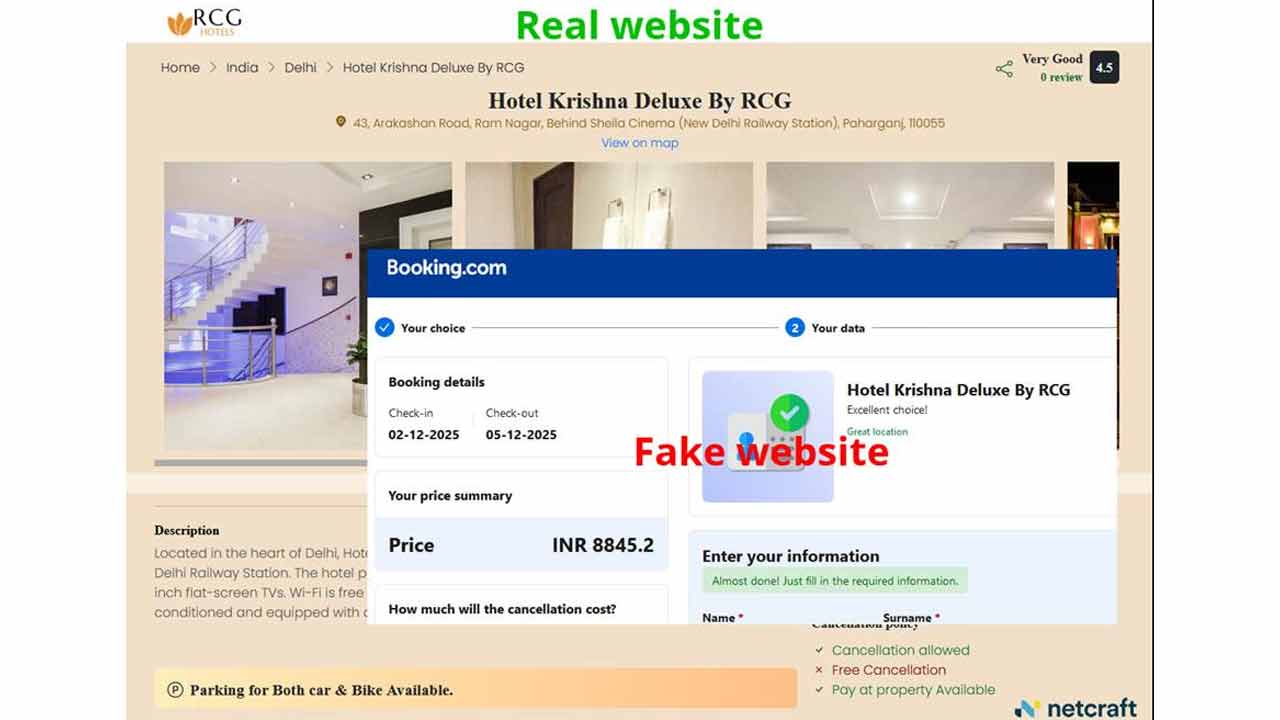
Takto rozpoznáš falošné stránky
Domény majú typické názvy. Často obsahujú slová ako „confirm“, „reservation“, „guestverify“, „cardverify“ alebo „booking“. Útočník používa rôzne domény, vrátane mien luxusných a butikových hotelov. Niektoré domény sa registrujú vo veľkom, jeden deň sa zaregistrovalo viac ako 500 domén.
Stránky po prvom zobrazení vyžadujú AD_CODE. Ak ho nemáš, stránka zobrazí prázdnu obrazovku alebo hlášku „AD not found“. Po vložení kódu sa zobrazí falošná rezervačná stránka. Stránka obsahuje políčka pre meno, číslo karty, CVV a dátum platnosti. Pridáva falošný „online chat“ so sprievodnými radami, falošnú kontrolu platobnej karty a snahu o spracovanie platby na pozadí. Dokonca sa zobrazí falošný CAPTCHA test, ktorý sa javí ako overenie Cloudflare, ale je len vizuálny trik. Stránky sa zobrazujú vo viac než 40 jazykoch a menia formát dátumu, meny či hotelových údajov podľa cieľa. Vizualitu stránok postupne zlepšovali, aby odstránili chyby, ktoré pôvodne prezrádzali podvod.
Útočník monitoruje stránku v reálnom čase a zaznamenáva každé stlačenie klávesy, údaje, ktoré zadáš, a obsah chatu, ktorý sa ti zobrazí. Stránky sa správajú dynamicky a cielia na konkrétne osoby, ktoré môžu byť aktuálne na ceste alebo plánujú rezerváciu. Niektoré domény navyše imitujú banky alebo platobné služby, čím rozširujú možnosti útoku aj mimo hotelového segmentu.
Neprehliadni

Nitky vedú k ruským hackerom
Netcraft našiel okrem iného v zdrojovom kóde desiatky komentárov, premenných a hlášok v ruštine, čo naznačuje, že útok pochádza z rusky hovoriaceho prostredia. Kód je dokonca písaný tak, akoby ho autor pripravoval pre iných ruských kyberzločincov. Aj keď Netcraft nepotvrdzuje, že servery fyzicky bežia v Rusku, jazyk v kóde a spôsob tvorby phishing kitu jasne ukazuje na rusky hovoriaceho útočníka.
Obrana pred týmito útokmi začína tým, že nepoužiješ linky z emailu. Ak rezerváciu potrebuješ overiť, zadáš stránku hotela manuálne do prehliadača. URL stránky musí byť identická s oficiálnou stránkou. Nikdy nezadáš údaje karty nikomu, koho si neskontroloval. Overíš rezerváciu inou cestou, zavoláš priamo na hotel alebo použiješ overenú aplikáciu.
Čo robiť, ak si podvodu naletel?
Ak si omylom zadal svoje platobné údaje na podozrivej stránke, aj keď transakcia vyzerá ako neúspešná, musíš okamžite kontaktovať svoju banku. Informuješ ju o možnom zneužití karty, banka kartu zablokuje a často vystaví novú. Tým zabrániš ďalším pokusom o strhnutie poplatkov, ktoré útočník môže skúšať neskôr. Nespoliehaj sa na to, že transakcia „neprešla“, útočník už tvoje údaje má a môže ich zneužiť.
Známky podvodu často prezradia detaily. Hľadaj gramatické chyby a zvláštne preklady, nesúlad dizajnu stránky, domény, ktorá nesúvisí s hotelom, email alebo hovor z neovereného zdroja a požiadavku okamžite zaplatiť zálohu alebo kartu.
Táto hrozba sa šíri rýchlo a môže zasiahnuť kohokoľvek. Pozornosť a overenie informácií pred kliknutím alebo zadaním údajov výrazne znižujú riziko, že sa staneš obeťou podvodu.


















