

Na Slovákov útočia nové trójske kone. V telefóne sa vedia skryť, čítať SMS správy a vybieliť bankový účet
Android ohrozujú nové bankové trójske kone RecruitRat, SaferRat, Astrinox a Massiv, ktoré cielia aj na slovenských a českých používateľov. Falošné APK súbory vedia čítať SMS kódy, sledovať obrazovku, ovládať telefón a v krajnom prípade ti vybieliť bankový účet.

Majitelia Android smartfónov čelia novej vlne bankových trójskych koní, ktoré útočia agresívnejšie a sofistikovanejšie než staršie verzie malvéru. Bezpečnostní výskumníci zo spoločnosti Zimperium upozornili na štyri nové kampane, ktoré cielia na stovky aplikácií vrátane bánk, kryptopeňaženiek aj sociálnych sietí.
Ide o škodlivé rodiny s názvami RecruitRat, SaferRat, Astrinox a Massiv. Hlavnou úlohou väčšiny škodlivých aplikácií dostať sa do tvojho mobilu, získať prístup k financiám a potichu ťa obrať o citlivé údaje. Podľa výskumníkov tieto kampane cielia na viac než 800 aplikácií, mezi ktorými nechýbajú ani tie slovenské či české.

Hackeri pritom používajú rokmi osvedčenú techniku, snažia sa presvedčiť ťa, aby si si škodlivú aplikáciu nainštaloval sám. Preto vytvárajú falošné stránky, ktoré vyzerajú ako oficiálne obchody alebo služby. Niekedy napodobnia banku, inokedy pracovný portál, streamovaciu platformu alebo aktualizáciu systému.
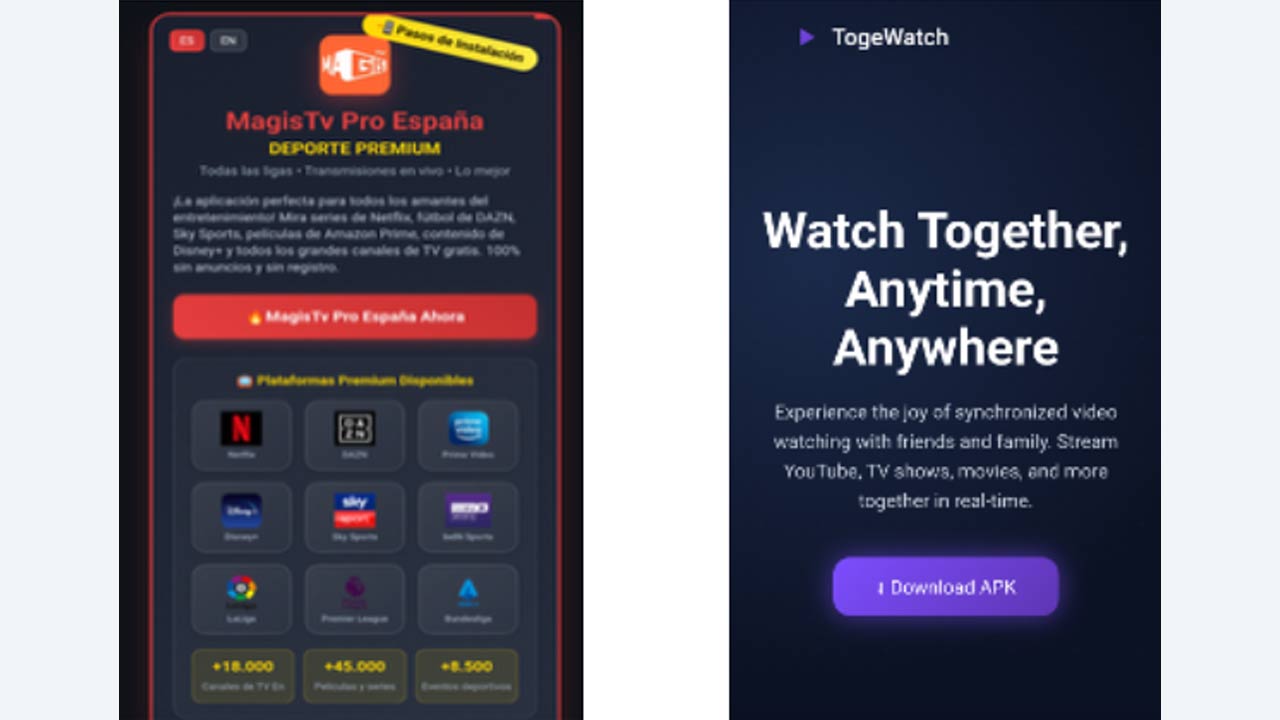
Nová kampaň pracuje s obrovským množstvom scenárov
Práve RecruitRat sa maskuje ako pracovná ponuka. Obeť dostane dojem, že ide o súčasť náborového procesu, a stiahne si APK súbor pod zámienkou kariérnej príležitosti.
SaferRat zasa láka na „bezplatný premium obsah“ alebo streamovacie služby.
Neprehliadni

Astrinox sa maskuje ako legitímna aplikácia a upravuje obsah stránky podľa zariadenia. Ak prídeš z Androidu, ponúkne ti APK. Ak z iPhonu, zobrazí falošný vzhľad App Storu.
Výskumníci upozornili, že útočníci kombinujú aj tzv. smishing, podvodné SMS správy. Tie často vytvoria pocit naliehavosti a tlačia ťa do rýchlej akcie. Po stiahnutí aplikácie však útok len začína. Moderné bankové trójske kone už nefungujú ako jednoduché jednorazové infekcie. Používajú viacstupňový model. Prvá aplikácia často vyzerá neškodne a slúži len ako „nosič“. Skutočný škodlivý kód sa ukrýva hlbšie. Malvér využíva Android Session Installation API, aby obišiel novšie obmedzenia systému a jednoduchšie dostal ďalší škodlivý obsah do zariadenia.
SaferRat napríklad predstiera aktualizáciu Google Play. Používateľ tak získa pocit, že ide o legitímny systémový proces. Po aktivácii si malvér pýta extrémne citlivé oprávnenia, najmä prístup k nastaveniam dostupnosti. To je kľúčový bod celého útoku.
Keď mu tieto oprávnenia povolíš, v praxi mu odovzdáš kontrolu nad veľkou časťou svojho zariadenia. Získa prístup k SMS správam, takže si bez problémov prečíta jednorazové kódy či správy od banky, ktoré majú tvoje konto chrániť. Zároveň dokáže sledovať obrazovku v reálnom čase, čo znamená, že vidí presne to, čo robíš, od prihlasovania až po kontrolu zostatku na účte.
Takýto škodlivý softvér zvládne ovládať kliknutia, takže sa v telefóne pohybuje namiesto teba a potvrdzuje operácie bez tvojho vedomia. Má prístup ku kontaktom, čo mu umožní šíriť sa ďalej alebo cieliť útoky na tvoje okolie, a zároveň dokáže čítať prihlasovacie údaje, ktoré zadáš do aplikácií. V tej chvíli už nejde len o narušenie súkromia, ale o plnohodnotné prevzatie kontroly nad účtami.
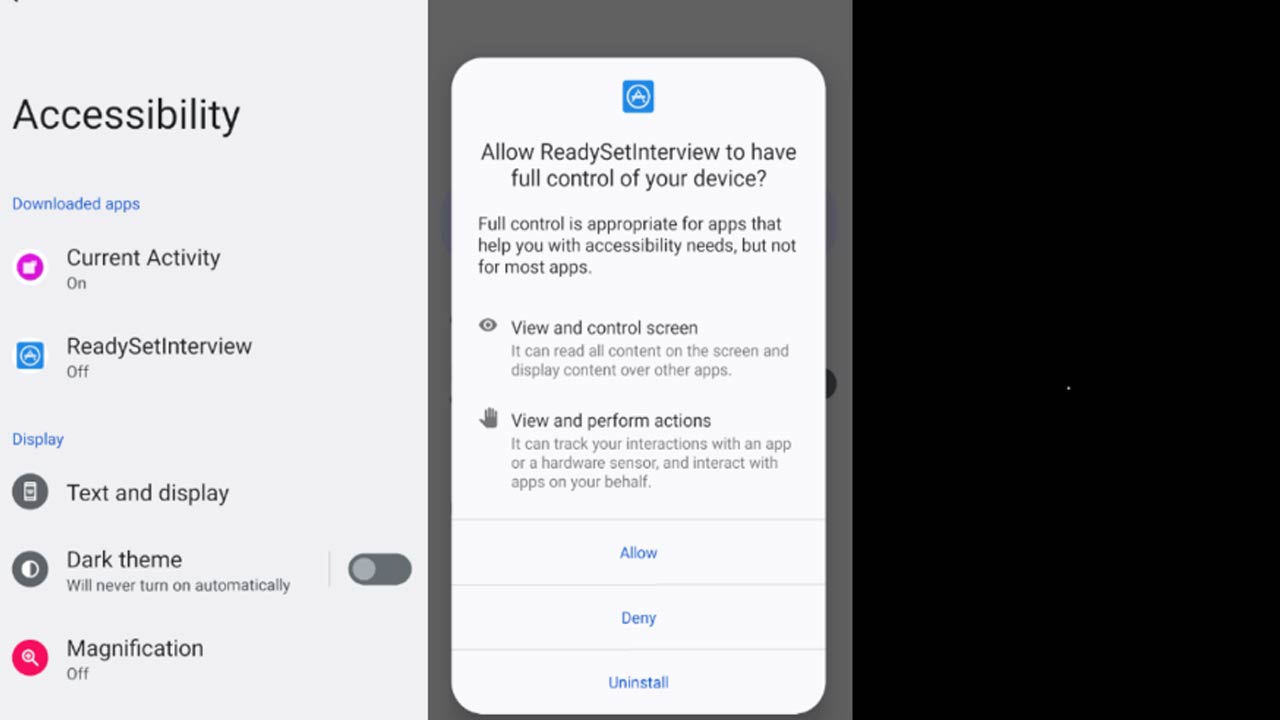
„Moderné bankové trojany využívajú Accessibility API na získanie takmer úplnej kontroly nad zariadením,“ hovoria experti zo Zimperia.
Pozor, aplikácie sa vedia v zariadení dobre skrývať
Niektoré varianty idú ešte ďalej. RecruitRat si napríklad zmení ikonu na transparentnú, takže zmizne zo zoznamu aplikácií. Používateľ nadobudne pocit, že aplikácia zmizla alebo sa neinštalovala. SaferRat dokonca blokuje pokusy o odinštalovanie. Keď sa pokúsiš otvoriť nastavenia aplikácie, malvér zachytí tvoju akciu a presmeruje ťa inam.
Veľmi nebezpečné sú aj overlay útoky. Keď otvoríš bankovú aplikáciu alebo kryptopeňaženku, malvér nad ňu prekryje falošné prihlasovacie okno, ktoré vyzerá identicky ako originál. Ty zadáš meno, heslo alebo PIN a údaje okamžite skončia u útočníka. Niektoré rodiny dokonca zobrazia falošnú uzamykaciu obrazovku Androidu. Takto vylákajú PIN alebo vzor odomknutia zariadenia.
Bezpečnostní analytici varujú, že malvér dokáže zaznamenávať stlačenia kláves, zachytávať jednorazové SMS kódy a streamovať obrazovku v reálnom čase. V praxi to znamená, že útočník môže doslova sledovať tvoju obrazovku na diaľku. Využíva na to framework MediaProjection, ktorý Android pôvodne navrhol pre legitímne zdieľanie obrazovky.
„Útočník tak získava virtuálne sedadlo za obeťou,“ uzatvárajú bezpečnostní analytici.
Veľkou zbraňou týchto kampaní je aj obrovská flexibilita. RecruitRat cieli na viac než 700 aplikácií a po analýze zariadenia stiahne len tie phishingové obrazovky, ktoré zodpovedajú nainštalovaným aplikáciám. Massiv sa zase orientuje podľa krajiny a pripraví phishing na konkrétne banky či kryptopeňaženky.
Bezpečnostní analytici odhalili útoky malvéru Massiv po celom svete, pričom medzi zasiahnutými krajinami je aj Slovensko či Česko.
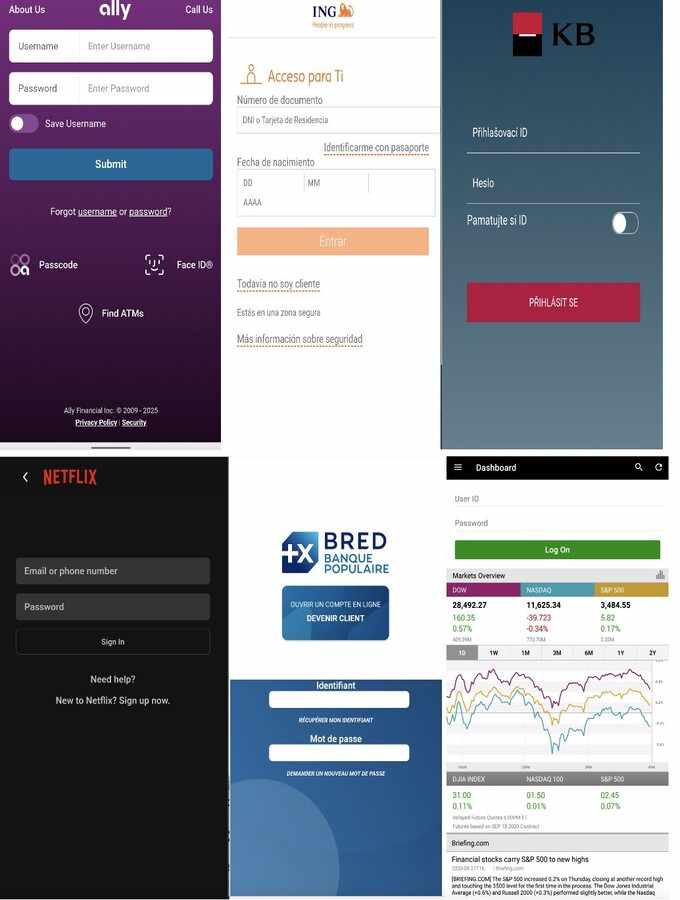
Hackeri navyše šifrujú komunikáciu cez HTTPS alebo WebSockety, takže ich prenos vyzerá ako normálna internetová prevádzka, čo komplikuje odhalenie. Najnebezpečnejšie na celej situácii je fakt, že tieto trojany často dosahujú takmer nulovú detekciu pri tradičných antivírusoch založených na signatúrach.
Najlepšie sa ochrániš pred útokom tak, že nebudeš inštalovať APK súbory z neoverených zdrojov. Rovnako never podozrivým SMS správam a dávaj extrémny pozor pri povoľovaní oprávnení k nastaveniam dostupnosti.


















