

Microsoft varuje, ruskí hackeri opäť vyčíňajú: Skupina Storm-2945 spája ClickFix so zákernejším útokom
Prihlásiš sa na Wi-Fi v hoteli či na letisku a vyskočí na teba aktualizácia? Môže ísť o útok, ktorý ti ukradne heslá aj prístup k firemnému účtu.
Používaš počas cestovania hotelovú Wi-Fi sieť, internet na letisku alebo pripojenie v konferenčnom centre? Práve takéto siete sa stali cieľom novej kybernetickej kampane, ktorú odhalili bezpečnostní výskumníci z Microsoftu. Útok s názvom CaptiveCrunch zneužíva siete s takzvanými prihlasovacími portálmi. Ide o stránky, ktoré sa zobrazia po pripojení k verejnej Wi-Fi a vyžadujú napríklad potvrdenie podmienok, zadanie údajov alebo prihlásenie.
Za kampaňou podľa Microsoftu stojí skupina Storm-2945, ktorú bezpečnostní experti spájajú so známou ruskou hackerskou skupinou Midnight Blizzard. Útočníci sa nesústredia iba na bežných používateľov. Ich cieľom sú najmä firemní cestujúci, ktorí môžu cez svoje zariadenia pristupovať k citlivým údajom spoločností.

Útočníci manipulujú internetové pripojenie
Microsoft uvádza, že kampaň prebieha od mája 2026 a využíva manipuláciu DNS a HTTP komunikácie v sieťach, ktoré používajú prihlasovacie portály. Útočníci dokážu presmerovať používateľov na vlastnú infraštruktúru, ktorá vyzerá ako legitímna stránka. Používateľ pritom nemusí okamžite spoznať problém. Po pripojení k Wi-Fi môže dostať ponuku na aktualizáciu prehliadača, opravu ovládača alebo kontrolu bezpečnosti systému.
V skutočnosti však nejde o aktualizáciu. Kliknutie môže spustiť inštaláciu škodlivého programu.
Microsoft označuje túto techniku ako ClickFix. Útočníci vytvoria falošnú stránku, ktorá používateľovi zobrazí pokyny na vykonanie určitej akcie. Často ide napríklad o skopírovanie príkazu do Windows Terminalu alebo PowerShellu.
Neprehliadni

„Útočníci využívajú techniky ClickFix, aby presvedčili používateľa k stiahnutiu a spusteniu škodlivého programu,“ uviedol Microsoft Threat Intelligence.
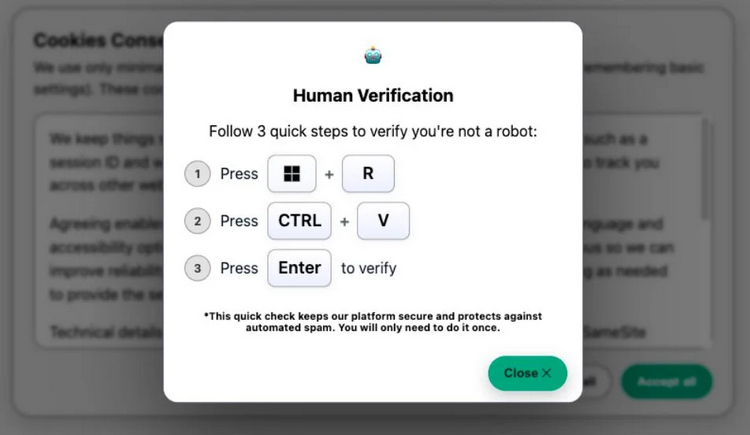
Falošná aktualizácia môže nainštalovať nebezpečný vírus
Jedným z hlavných nástrojov kampane je škodlivý program s názvom CornFlake. Ide o takzvaný RAT, teda trójsky kôň umožňujúci vzdialený prístup k počítaču. Po spustení sa CornFlake snaží používateľa oklamať falošným oknom aktualizácie. Môže zobrazovať napríklad obrazovku pripomínajúcu Windows Update, kontrolu programu Windows Defender, inštaláciu DirectX alebo aktualizáciu internetového prehliadača.
Kým používateľ čaká na „dokončenie aktualizácie“, vírus si vytvorí trvalé miesto v systéme. Dokáže sa zaregistrovať ako služba Windowsu a používať názov podobný legitímnemu procesu.
Malvér potom umožní útočníkom vykonávať množstvo činností:
- sledovať stlačené klávesy vrátane hesiel
- získavať obsah schránky
- vytvárať snímky obrazovky
- zapnúť mikrofón alebo kameru
- kradnúť súbory
- kontrolovať pripojené USB zariadenia
- spúšťať príkazy cez príkazový riadok alebo PowerShell
Útočníci tak môžu získať prakticky úplnú kontrolu nad napadnutým počítačom.
Druhý nástroj kradne heslá a firemné prístupy
Okrem CornFlake Microsoft identifikoval aj ďalší nástroj s názvom ChocoShell. Tento škodlivý skript sa zameriava najmä na krádež prihlasovacích údajov. Jeho cieľom sú heslá uložené v internetových prehliadačoch, prihlasovacie cookies, údaje pre Microsoft 365, prístupové tokeny a uložené údaje k Wi-Fi sieťam. Nebezpečné je najmä získanie takzvaných session tokenov. Útočník ich môže použiť na prístup k účtu bez toho, aby poznal samotné heslo.
ChocoShell využíva aj techniky na obídenie ochrany Windowsu. Dokáže napríklad manipulovať s niektorými systémovými mechanizmami, aby získal vyššie oprávnenia. Microsoft upozorňuje, že útoky cielia aj na cloudové prostredie firiem. Ak hacker získa prístup k firemnému účtu, nemusí zostať iba pri jednom zariadení.
Hackeri zneužívajú aj prihlasovanie Microsoftu
Súčasťou kampane je aj zneužitie funkcie prihlasovania pomocou kódu zariadenia. Ide o legitímnu možnosť, ktorú Microsoft vytvoril najmä pre zariadenia, kde nie je pohodlné zadávať klasické prihlasovacie údaje. Útočník však môže vytvoriť vlastnú požiadavku na prihlásenie a presvedčiť používateľa, aby zadal kód na skutočnej stránke Microsoftu. Používateľ si môže myslieť, že sa prihlasuje do vlastného účtu, no v skutočnosti poskytne prístup útočníkovi.
Ako sa chrániť počas cestovania?
Najväčším problémom je, že verejné Wi-Fi siete nemusia byť dôveryhodné. Hotel, letisko alebo konferenčné centrum síce môže poskytovať oficiálne pripojenie, no používateľ nemá vždy kontrolu nad tým, čo sa deje v pozadí.
Microsoft v rámci prevencie odporúča pristupovať ku všetkým verejným a hosťovským sieťam s maximálnou opatrnosťou. Pri práci s citlivými údajmi je výrazne bezpečnejšie spoliehať sa na mobilné dáta alebo vlastný hotspot a striktne sa vyhýbať sťahovaniu akýchkoľvek aktualizácií či softvéru, ktoré ponúkajú nečakané vyskakovacie okná na prihlasovacích Wi-Fi stránkach.
Rovnako dôležité je nezadávať firemné heslá do registračných formulárov verejných sietí. Celkovú bezpečnosť účtov potom zásadne posilní zapnutie viacfaktorového overenia, prípadne úplný prechod na prihlasovanie bez hesiel pomocou passkeys či fyzických bezpečnostných kľúčov.
„Používatelia by mali považovať hotelové, konferenčné a iné hosťovské siete za nedôveryhodné,“ upozorňuje Microsoft.
Prečo je táto kampaň nebezpečná?
CaptiveCrunch ukazuje, že útok už nemusí vyzerať ako klasický vírus z e-mailovej prílohy. Útočníci sa snažia využiť situácie, ktoré používateľ považuje za normálne, napríklad pripojenie k hotelovej Wi-Fi alebo aktualizáciu programu. Zaujímavým prvkom kampane je aj využitie umelej inteligencie pri príprave časti operácií. Microsoft uvádza, že Storm-2945 používa AI na podporu viacerých činností.
Pri cestovaní preto nestačí riešiť iba fyzickú bezpečnosť notebooku či telefónu. Rovnako dôležité je venovať pozornosť tomu, na aké siete sa pripájaš a aké pokyny ti zariadenie zobrazuje. Aj bežná požiadavka na „opravu pripojenia“ môže v určitých prípadoch viesť k problému, ktorý zasiahne nielen tvoje zariadenie, ale aj firemné účty.


















