

Malo ísť o nepriestrelnú ochranu pred hackermi, ktorú používajú tisíce Slovákov. Teraz ju už vedia oklamať
Hackeri rozposielajú zdanlivo obyčajné phishingové maily, v ktorých sa ale ukrýva sofistikovaný útok na FIDO kľúče.
Bezpečnostní analytici z Expel odhalili hackerskú kampaň, ktorá využíva manipuláciu užívateľov na to, aby dovolila hackerom obísť bezpečnostné mechanizmy FIDO kľúčov. Týmto spôsobom dokážu hackeri napadnúť prihlasovanie medzi zariadeniami, ktoré FIDO kľúče umožňujú.
Užívatelia sa môžu prihlásiť do svojich účtov bez prístupového kľúča alebo prihlasovacích údajov. Môžu použiť iné zariadenie, v ktorom sú do služby prihlásení, napríklad smartfón. Hackeri ale vykonávajú man-in-the-middle útok a dokážu zachytiť prenos dát medzi zariadeniami.

“Ide o znepokojivé správy, keďže sa FIDO kľúče často považujú za vrchol viacfaktorovej bezpečnosti. V rámci nášho vyšetrovania sme nenašli žiadnu slabinu vo FIDO kľúčoch, nový útok ukazuje ako môžu kyberzločinci nájsť cestu okolo nainštalovaného FIDO kľúča,” hovoria bezpečnostní analytici.
Vyšetrovanie zároveň odhalilo dôkazy, ktoré naznačujú, že za útokom môžu stáť hackeri zo skupiny PoisonSeed. Ide o skupinu, ktorá sa preslávila veľkými phishingovými kampaňami, ktoré kradli kryptomenu z peňaženiek užívateľov.
Znepokojivý vektor útoku
Bezpečnostní analytici vysvetľujú, že FIDO kľúče (pozn. Fast IDentity Online) sú jedným z niekoľkých hardvérových MFA nástrojov, ktoré chránia užívateľa proti slabinám v niektorých formách MFA. Ak by napríklad hacker získal prístup k emailu alebo SMS, získal by prístup aj k ďalším zdrojom, ktoré tento autentifikačný spôsob ochraňuje. Biometria, FIDO kľúče, či autentifikátor aplikácie ale chránia pred týmto zneužitím. FIDO kľúče sú presnejšie fyzické časti hardvéru, ktoré obsahujú kryptografické kľúče.
Hackeri nedokážu tieto MFA platformy jednoducho duplikovať. Práve preto ponúkajú vyššiu bezpečnosť v porovnaní s inými MFA metódami.
Neprehliadni

Čo sa ale nového útoku týka, ten začal ako typický phishingový útok, s ktorým sa môžeš bežne stretnúť na internete. Čoskoro sa ale pretavil do niečoho nebezpečnejšieho. Hackeri cielia na väčšie spoločnosti a phishingovú správu si podľa dostupných informácií našlo v schránke hneď niekoľko zamestnancov. Mail sa vydával za falošnú prihlasovaciu obrazovku spoločnosti Okta.
“Obrazovka napodobňovala všeobecný dizajn spoločnosti a bežný autentifikačný proces. Môžeme si ale všimnúť, že samotná prihlasovacia doména je podozrivá. Hlbšie skúmanie ukázalo, že doména bola vytvorená približne týždeň pred útokom. Zároveň musíme upozorniť aj na to, že hackeri zneužili legitímnu službu Cloudflare. To nie je vo svete phishingu nič nové a hackeri sa touto cestou snažia pôsobiť viac vierohodne. Cieľom je vyvolať v obetiach falošný pocit bezpečia,” vysvetľujú bezpečnostní analytici.
Užívatelia, na ktorých útoky v tomto prípade cielili, mali FODI kľúč registrovaný na zabezpečenie ich účtov. Za bežných okolností musí užívateľ fyzicky interagovať s FIDO kľúčom, napríklad dotykom, aby potvrdili, že sa do služby prihlasujú oni.
Ak účet užívateľa chráni FIDO kľúč, po zadaní prihlasovacích údajov hackeri majú ku nim prístup, no aj tak sa nedostanú ďalej, pretože nemôžu fyzicky interagovať s druhou formou autentifikácie.
IT experti by mali zvážiť tieto opatrenia
Práve v tomto smere sa podvod líši od tradičného phishingu. Bezpečnostní experti zistili, že po zadaní prihlasovacích údajov sa obete útoku stretávajú s ďalšou obrazovkou, na ktorej uvidia QR kód.
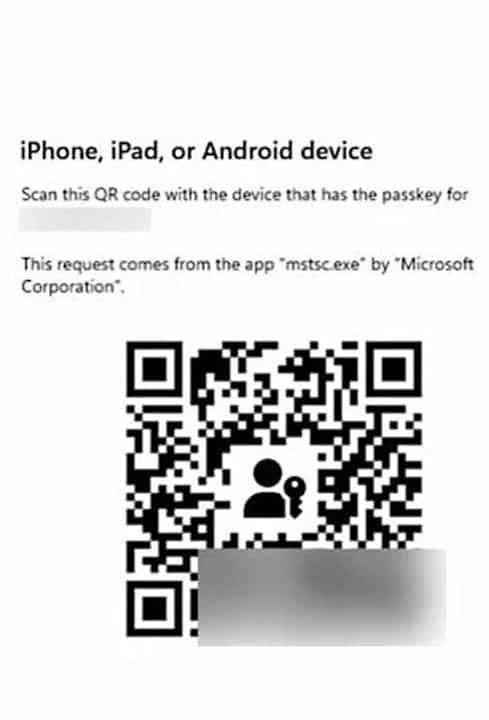
Falošná stránka poslala prihlasovacie údaje užívateľa na legitímny portál, spolu so žiadosťou o cross-device prihlásenie cez FIDO kľúče. V prípade tohto útoku falošná stránka okamžite zachytí pokus o prihlásenie sa s iným zariadením a zobrazí užívateľovi stránku s QR kódom, ktorú by mu ukázal aj legitímny portál. Keď ale QR kód užívateľ naskenuje, autentifikačné informácie sa posielajú rovno hackerom.
Bezpečnostní analytici poznamenávajú, že hoci sú FIDO útoky na vzostupe, FIDO kľúče stále ostávajú cennou investíciou. Napriek tomu by mali bezpečnostní experti dávať pozor aj na túto možnú formu útoku. Dobrým opatrením môže byť limitovať regióny, z ktorých sa môžu zamestnanci do systémov prihlasovať. Ak musí zamestnanec vycestovať, IT špecialisti by mohli napríklad vytvoriť samostatný registračný proces.


















