

Hackeri vymysleli novú pascu, ako ti ukradnúť Gmail účet. Ak ti príde táto správa do schránky, si cieľom útoku
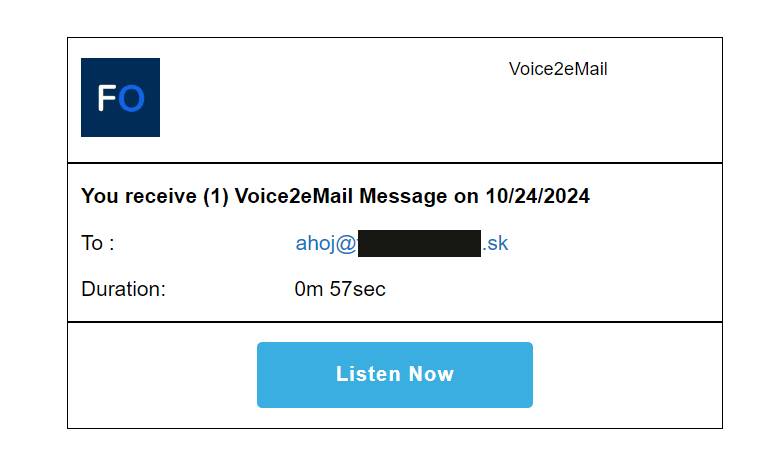
Hackeri rozbehli novú phishingovú kampaň, ktorá sa tvári ako e-mail o hlasovej správe. Podvodná stránka kradne heslá aj dvojfaktorové kódy a všetky údaje posiela na servery v Rusku.

Predstav si, že ti do schránky príde e-mail. Vyzerá úplne nevinne, upozorňuje ťa, že máš novú hlasovú správu. A rovno tam svieti veľké tlačidlo „Listen to Voicemail“, teda „prehraj hlasovú správu“. Klikneš, veď čo sa môže stať? A presne tu začína pasca, do ktorej sa môžeš chytiť.
Bezpečnostný analytik odhalil jednu z najprefíkanejších phishingových kampaní posledných mesiacov. A čo je na nej najnebezpečnejšie? Že útočníci zneužili úplne legitímne služby. E-mail bol odoslaný cez populárnu platformu SendGrid, takže prešiel všetkými základnými kontrolami. Samotný odkaz viedol najprv na oficiálnu stránku Microsoft Dynamics, čo umožnilo obísť bezpečnostné filtre. Vyzeralo to ako seriózna komunikácia, nie ako podvod.

Potom prišiel ďalší trik. Stránka si vypýtala vyplnenie captcha, tej známej hádanky, kde musíš kliknúť na semafory alebo dopravné značky. Normálne by si si povedal: super, chránia sa pred robotmi. V skutočnosti to bola len maska, ktorá mala obeti dodať pocit, že všetko je v poriadku.
Útočníci mysleli na všetko
Až po tomto kroku sa spustil posledný level, falošné prihlasovacie okno do Gmail účtu. Nie je to ale žiadna amatérska napodobenina, ale dokonalá kópia. Logo, dizajn, všetko sedelo. Zadáš e-mail a heslo? V tej chvíli ich má útočník vo vrecku.
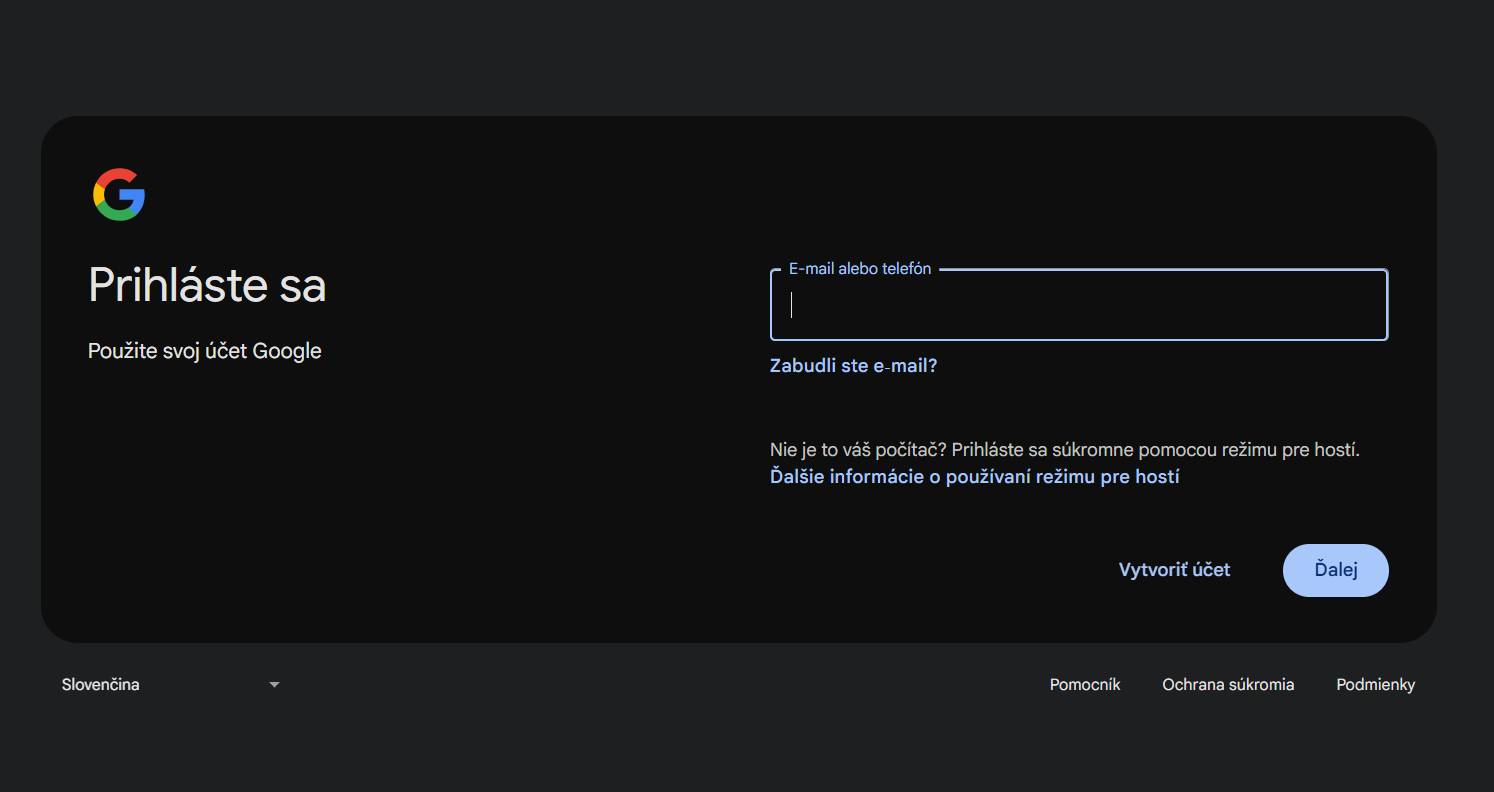
Falošný formulár však nekončí pri mene a hesle. Stránka dokáže odchytávať aj pokročilé bezpečnostné mechanizmy. Akonáhle zadáš prihlasovacie údaje, útočníci ich okamžite použijú na prihlásenie do skutočného účtu. Google si hneď vypýta ďalší faktor, SMS kód, kód z aplikácie alebo recovery kód. A ty ho v dobrej viere vložíš na falošnú stránku.
Neprehliadni

Útočníci tak fungujú ako prostredník: kód, ktorý si im práve dal, obratom zadajú do pravého Googlu a prihlásia sa. Všetko prebehne v reálnom čase, ešte kým je kód platný. A aby toho nebolo málo, podvodná stránka si môže vypýtať aj záložné heslá, alternatívny e-mail či odpovede na bezpečnostné otázky. Tvári sa to ako dodatočná bezpečnostná kontrola od Googlu, no v skutočnosti je to len ďalší spôsob, ako zozbierať čo najviac údajov. Takýto útok dokáže obísť aj viacfaktorové prihlasovanie.
Aby sa nikto nepokúšal špárať v kóde, hackeri pripravili ešte jeden šikovný trik. Ak by si otvoril nástroje vývojára v prehliadači alebo zdrojový kód webu, stránka ťa okamžite presmeruje na pravý Google login. Pre teba by to vyzeralo, akoby sa nič nedialo.
Údaje odchádzajú do Ruska
Ak sa pýtaš, kam takto získané údaje smerujú, odpoveď je jasná. Všetko sa odosiela cez šifrované kanály na servery v Rusku (purpxqha[.]ru), potvrdzuje expert na bezpečnosť.
Tento nový podvod môžeme pokojne opísať ako „evolúciu phishingu“. Kombinuje sociálne inžinierstvo s využitím dôveryhodných služieb, ako je Microsoft Dynamics, a sofistikované technické triky na obchádzanie bezpečnostných kontrol.
Ako sa chrániť
Najjednoduchšie pravidlo znie: nikdy neklikaj na podozrivé e-maily, ktoré od teba chcú prihlasovanie cez cudzie odkazy. Ak ti niekto tvrdí, že máš novú hlasovú správu, over si to priamo v aplikácii alebo na oficiálnej stránke Googlu. Len tak máš istotu, že sa nestaneš ďalšou obeťou hackerov.


















