

Google odhalil nebezpečný nástroj na hackovanie iPhonov: Stačilo otvoriť web a útočníci získali prístup k zariadeniu
Útok sa spúšťal cez podvodnú webovú stránku a cielil aj na kryptopeňaženky.
Výskumníci z Google Threat Intelligence Group odhalili jeden z najkomplexnejších balíkov exploitov na iPhone, aký sa kedy objavil. Nástroj s názvom Coruna obsahuje desiatky zraniteľností a dokázal potichu napadnúť zariadenia cez obyčajnú webovú stránku.
Ak mal tvoj iPhone staršiu verziu iOS, problém mohol začať úplne nenápadne. Stačilo otvoriť podvodnú stránku a exploit sa spustil na pozadí.

Balík exploitov, ktorý cielil na iPhony
Google Threat Intelligence Group (GTIG) analyzovala exploit kit s interným názvom Coruna. Ide o balík nástrojov obsahujúci 23 exploitov a päť kompletných útokových reťazcov, ktoré dokázali postupne prelomiť ochrany iOS.
Exploit kit dokázal napadnúť iPhony s iOS 13 až iOS 17.2.1. To znamená systémy vydané medzi rokmi 2019 a 2023. Inými slovami, zasahoval obrovské množstvo zariadení.
Útok fungoval ako reťaz: najprv sa zneužila chyba v prehliadači WebKit, potom nasledovalo obídenie bezpečnostných mechanizmov, únik zo sandboxu a nakoniec získanie práv na úrovni jadra systému.
Neprehliadni

Niektoré z exploitov navyše nepoužívali bežné techniky, ktoré bezpečnostní výskumníci poznajú roky. Podľa Googlu išlo o mimoriadne sofistikovaný nástroj.
„Najpokročilejšie exploity používajú nepublikované techniky a obchádzanie bezpečnostných mitigácií,“ uvádza tím Google Threat Intelligence Group vo svojej analýze.
Podvodná stránka najprv „preskenovala“ tvoj iPhone
Celý útok začínal veľmi nenápadne. Po otvorení webovej stránky sa spustil JavaScriptový framework, ktorý analyzoval zariadenie.
Zbieral napríklad tieto údaje:
- model iPhonu
- verziu iOS
- nastavenia bezpečnosti
- či je zapnutý Lockdown Mode
Tento proces sa nazýva fingerprinting. Predstav si ho ako digitálny odtlačok zariadenia. Útočník tak presne zistí, aké zraniteľnosti môže využiť.
Na základe týchto údajov systém vybral presne ten exploit, ktorý fungoval na konkrétny model iPhonu a jeho verziu iOS. Ak bol zapnutý Lockdown Mode alebo anonymné prehliadanie, útok sa jednoducho zastavil.
Od špionáže k finančným podvodom
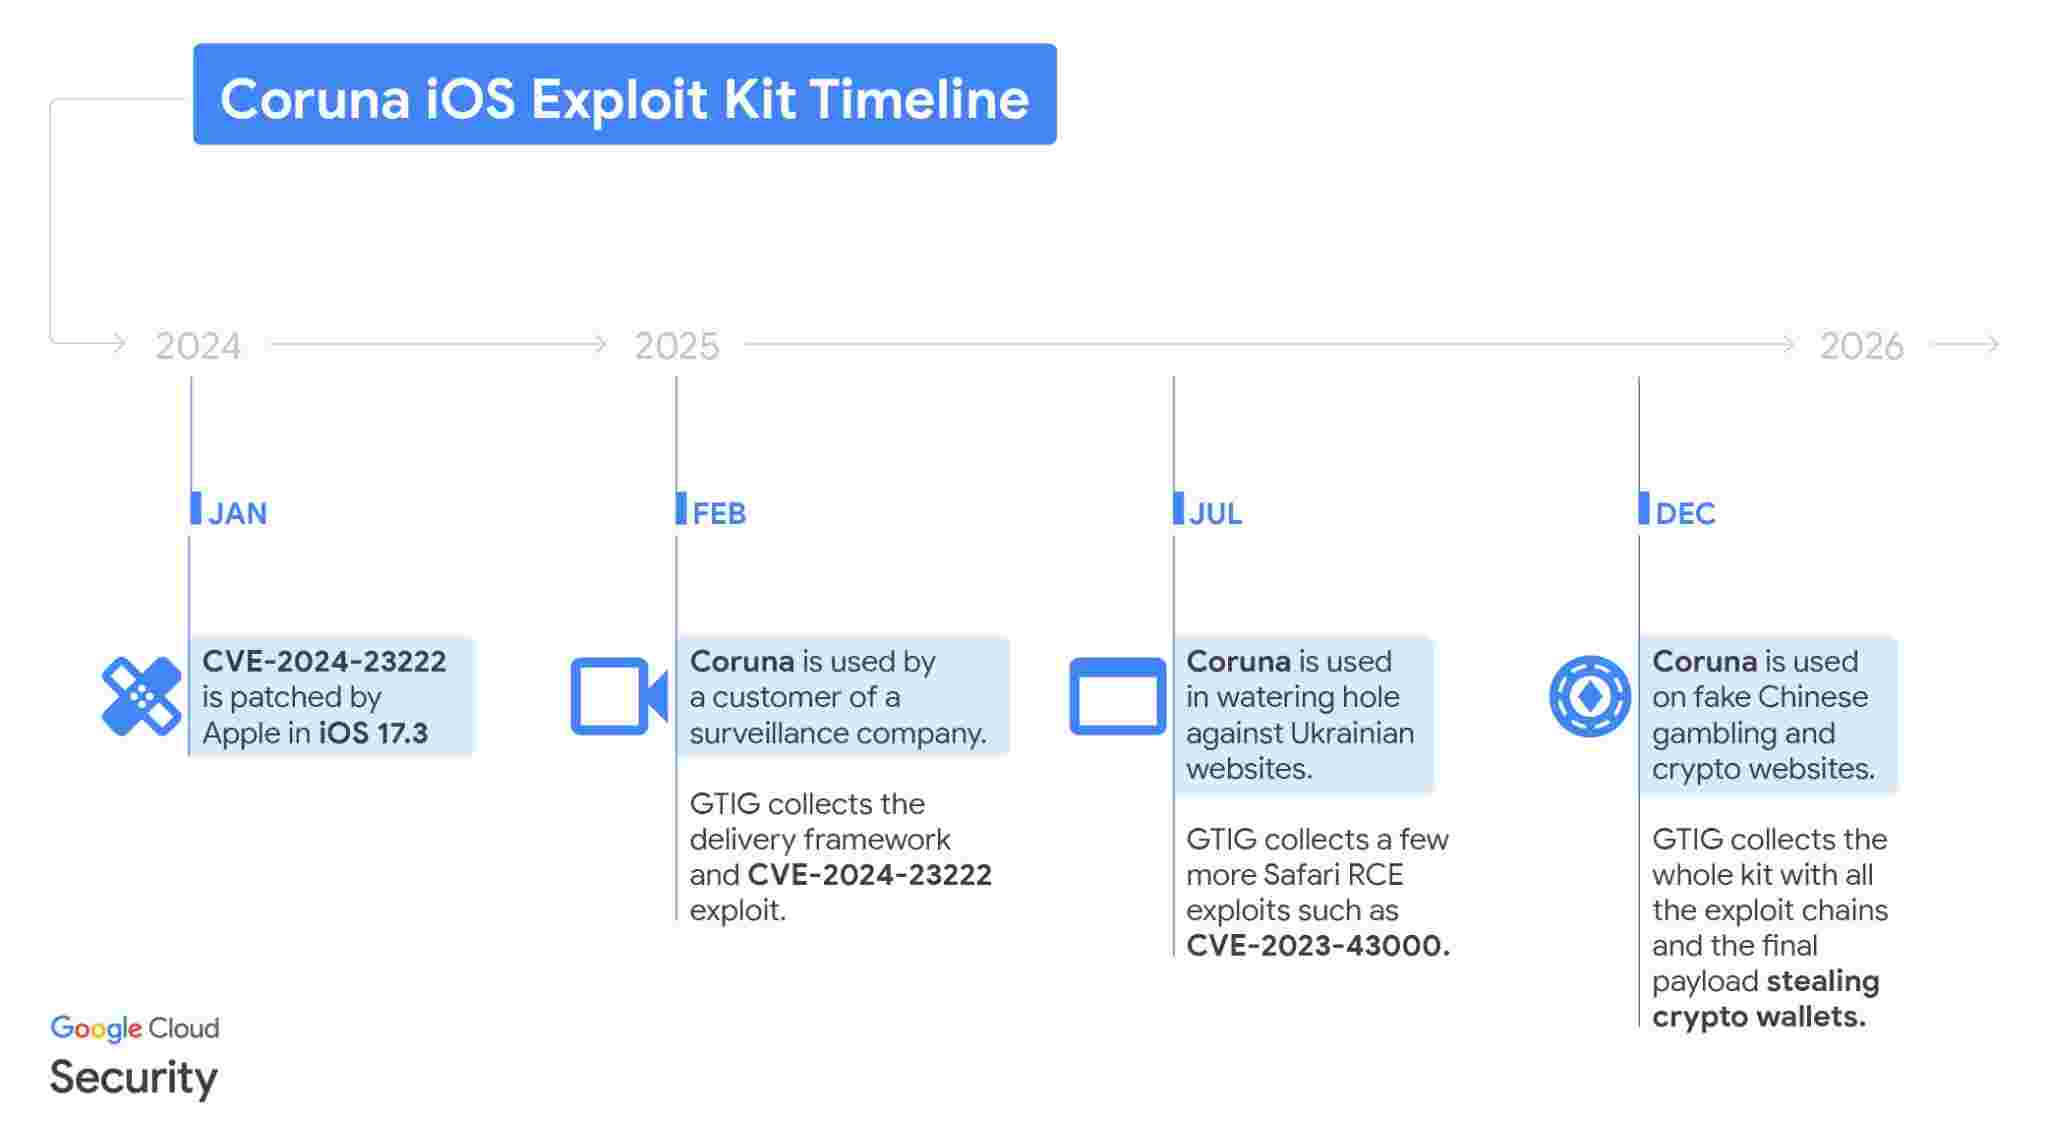
Zaujímavé je aj to, ako sa tento exploit kit šíril medzi rôznymi aktérmi. Prvé stopy objavili výskumníci vo februári 2025. V tom čase exploit používal zákazník firmy, ktorá predáva sledovací softvér vládnym organizáciám.
O niekoľko mesiacov neskôr sa rovnaký nástroj objavil v takzvaných watering hole útokoch na Ukrajine. Útočníci kompromitovali legitímne webové stránky a čakali, kým ich navštívia konkrétne cieľové osoby.
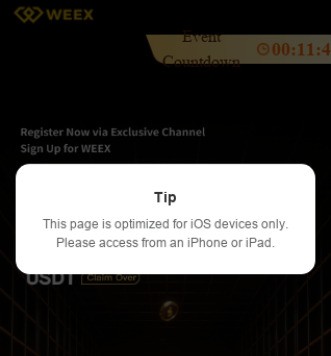
Koncom roka sa Coruna objavila na množstve falošných kryptomenových a finančných webov. Tentoraz už išlo o finančne motivované útoky.
Výskumníci priznávajú, že presný spôsob šírenia exploit kitu nie je aktuálne jasný. Podľa Googlu však ide pravdepodobne o rastúci čierny trh so zraniteľnosťami.
„Nie je jasné, ako sa tieto nástroje rozšírili, no naznačuje to existenciu aktívneho trhu s ‘second-hand’ zero-day exploitmi,“ uvádza správa GTIG.
Malvér hľadal kryptopeňaženky a seed frázy
Po úspešnom útoku sa do zariadenia nainštaloval loader nazývaný PlasmaLoader. Ten sa injektoval do systémového procesu powerd, ktorý beží s najvyššími právami.
Malvér následne analyzoval údaje uložené v zariadení a hľadal citlivé informácie.
Zameriaval sa najmä na:
- seed frázy kryptopeňaženiek
- texty obsahujúce frázy ako „backup phrase“ alebo „bank account“
- QR kódy uložené v obrázkoch
- poznámky uložené v Apple Notes
Útočníci mohli následne do zariadenia stiahnuť ďalšie moduly, ktoré sa špecializovali na konkrétne kryptopeňaženky, napríklad MetaMask, Phantom, Exodus alebo Trust Wallet.
Najnovší iOS je voči tomuto útoku našťastie odolný
Dobrá správa je, že exploit kit Coruna už nefunguje na najnovších verziách iOS. Apple postupne jednotlivé zraniteľnosti opravil v novších aktualizáciách systému.
Google preto odporúča dve jednoduché opatrenia:
- aktualizovať iPhone na najnovší iOS
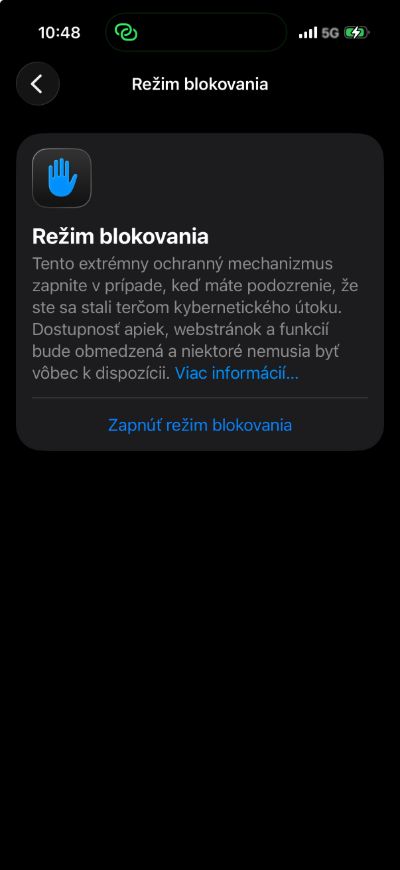
- ak to nie je možné, zapnúť bezpečnostný režim Lockdown Mode
Lockdown Mode je extrémny bezpečnostný režim, ktorý výrazne obmedzuje niektoré funkcie iPhonu, ale zároveň blokuje mnohé pokročilé útoky.
Príbeh exploit kitu Coruna zároveň ukazuje širší problém. Nástroje, ktoré pôvodne vznikli pre vládne špionážne operácie, sa postupne dostávajú aj do rúk bežných kyberzločincov.


















