

FBI varuje, že hackeri zneužívajú tisíce domácich Wi-Fi routerov. Najčastejšie ide o týchto 18 modelov, mnohé sú dostupné aj na Slovensku
FBI upozorňuje na routery značiek D-Link, TP-Link, Netgear a Zyxel, ktoré hackeri zneužívajú na útoky. Zariadenia môžu byť napadnuté bez toho, aby si si to všimol.
Federálny úrad pre vyšetrovanie (FBI) vydal varovanie o 18 modeloch Wi-Fi routerov, ktoré sa stali terčom rozsiahlej malvérovej operácie. Kybernetickí útočníci kompromitovali tieto zariadenia a začlenili ich do siete hacknutých zariadení používaných na škodlivé účely.
Podľa FLASH oznámenia FBI z marca 2026 boli postihnuté routery a IoT zariadenia predávané ako rezidenčné proxy. V praxi to znamená, že útočníci dokázali cez cudzie zariadenia presmerovať svoju internetovú komunikáciu, takže navonok vyzerala, akoby prichádzala napríklad z bežnej domácnosti. Zločinci takto skrývali svoju identitu a polohu pri páchaní kybernetickej kriminality.

Toto sú modely, ktoré sa v útokoch objavovali najčastejšie
Z približne 1200 modelov zariadení od rôznych výrobcov FBI identifikovala 18 routerov a 2 bezpečnostné kamery ako najčastejšie kompromitované. Ide konkrétne o modely nižšie:
- D-Link routery: DIR-818LW, DIR-850L a DIR-860L
- Netgear modely: DGN2200v4 a AC1900 R7000
- TP-Link zariadenia: Archer C20, TL-WR840N, TL-WR849N a WR841N
- Zyxel routery: EMG6726-B10A, PMG5617GA, VMG1312-B10D, VMG1312-T20B, VMG3925-B10A, VMG3925-B10C, VMG4825-B10A, VMG4927-B50A a VMG8825-T50K
Stačila jedna chyba a router bol ich: takto fungoval útok
Útočníci sa dostali do zariadení cez chyby, ktoré v nich už dávno existovali. Ide o takzvané zraniteľnosti, cez ktoré sa dá zariadeniu „podsunúť príkaz“, akoby ho zadal samotný majiteľ. V praxi to znamená, že router môže poslúchať hackera bez toho, aby si si to všimol. Medzi najčastejšie patrili chyby typu Remote Code Execution alebo command injection, teda situácie, keď útočník dokáže na diaľku spustiť vlastný kód.
Keď sa im podarilo dostať dovnútra, nainštalovali do zariadenia malvér s názvom AVrecon. Ten im umožnil prevziať kontrolu nad routerom a následne ho „prenajímať“ ako proxy cez službu SocksEscort. Inými slovami, tvoje zariadenie mohlo byť zneužité ako maska pre cudzie útoky.
Neprehliadni

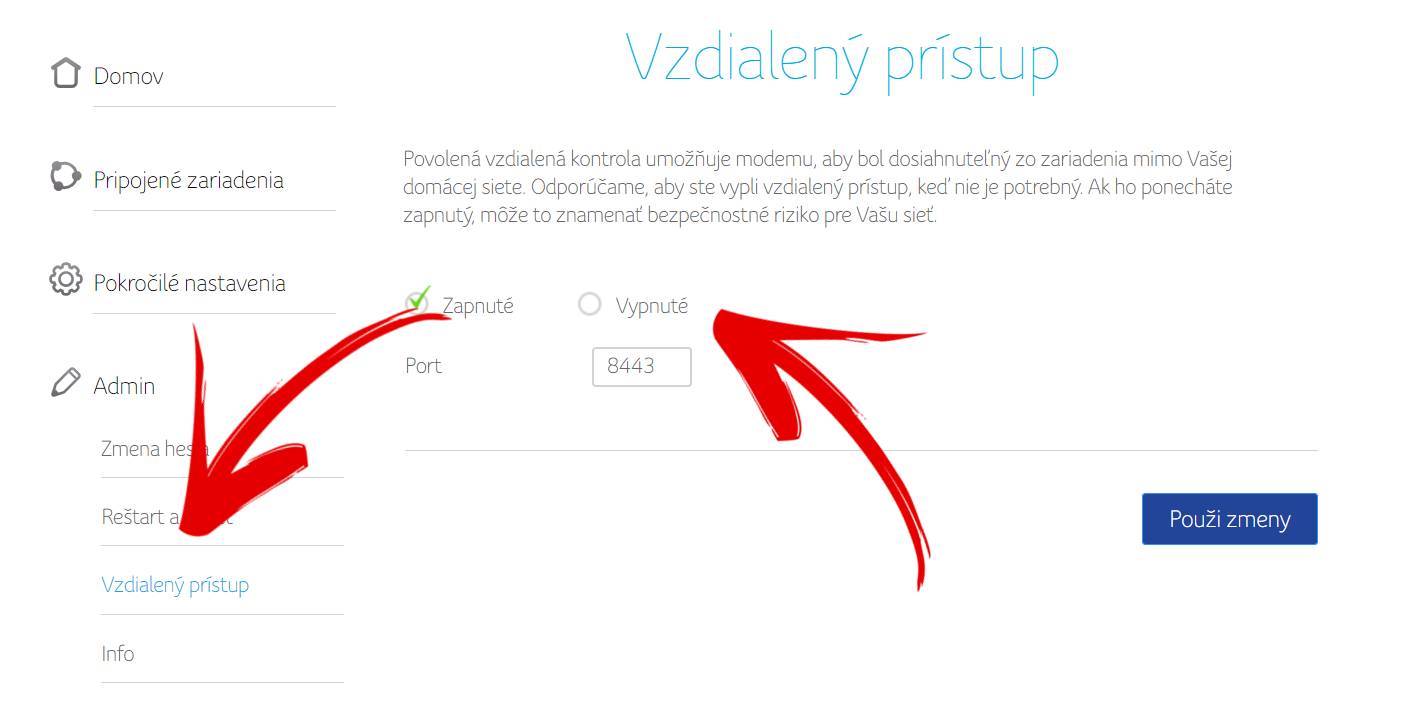
Malvér má aj ďalšie schopnosti. Vie si vytvoriť takzvaný vzdialený prístup, vďaka ktorému môže útočník do zariadenia kedykoľvek vstúpiť, sťahovať ďalší škodlivý kód alebo ho upravovať, a to všetko bez toho, aby si o tom vedel.
Útok zasiahol stovky tisíc zariadení po celom svete
Podľa FBI bol malvér použitý proti zariadeniam v Spojených štátoch aj vo viac ako 160 ďalších krajinách. Nešlo teda o lokálny problém, ale o globálnu operáciu, pri ktorej útočníci zneužívali routery po celom svete.
Rozsah problému je pritom výrazne väčší, než sa na prvý pohľad zdá. FBI odhaduje, že od roku 2020 bol predaný prístup k približne 369 000 zariadeniam. Nejde teda len o samotné hacknutie, ale aj o to, že tieto zariadenia sa ďalej „prenajímali“ ďalším útočníkom. Tisíce domácností aj firiem tak mohli byť zneužité ako nástroj pre cudzie útoky, pričom o tom ich majitelia vôbec nemuseli vedieť.
Ignorované aktualizácie otvorili hackerom dvere
Najväčší problém je, že pri niektorých zasiahnutých zariadeniach už opravy dávno existovali. Stačilo ich len nainštalovať. Lenže veľa ľudí aktualizácie ignoruje a presne to útočníci využívajú.
Router pritom nie je len obyčajná krabička s Wi-Fi. Je to vstupná brána do celej tvojej siete. Keď sa doň niekto dostane, môže sa dostať aj k ďalším zariadeniam, ktoré máš doma pripojené.
Útok síce zastavili, problém tým ale nekončí
Služba SocksEscort sa síce podarila odstaviť vďaka zásahu FBI a európskych bezpečnostných tímov, no tým sa príbeh nekončí. Zariadenia, ktoré boli napadnuté, môžu byť stále zraniteľné, ak ich majitelia nič nespravili.
Najnepríjemnejšie na tom je, že o tom nemusíš vedieť vôbec nič. Router môže fungovať normálne, internet ide, všetko vyzerá v poriadku. Medzitým ho ale mohol niekto využívať na cudzie útoky.


















