

Tisíce webov infikovala nová hackerská kampaň DriveSurge. Stačí naletieť na toto bežné potvrdenie a hackeri sa ti môžu dostať do zariadenia
Kampaň DriveSurge infikovala tisíce stránok a zneužíva falošné overenie „Nie som robot“. Stačí jeden zlý krok a útočníci môžu spustiť škodlivý kód.
Bezpečnostní výskumníci zo Silent Push upozornili na novú kampaň, ktorá dokázala hacknúť už tisíce webových stránok a používateľov. Útočníci tentoraz nestavili na klasické falošné e-maily ani podvodné prílohy, namiesto toho zneužili dôveru ľudí vo formuláre typu „Nie som robot“ a pripravili pascu, ktorá dokáže oklamať aj opatrnejších používateľov.
Analýza odhalila sofistikovaný škodlivý kód ukrytý v silne zamaskovanom JavaScripte. Na prvý pohľad vyzeral nenápadne, no po rozlúštení sa ukázalo, že slúžil ako prvý krok viacstupňového útoku, pričom smeroval primárne proti počítačom s operačným systémom macOS.

Útočníci si najprv preverili na akom zariadení obeť stránku navštívila
Bezpečnostní analytici vysvetľujú, že skôr než škodlivý kód vykonal akúkoľvek akciu, dôkladne si preveril prostredie, v ktorom sa nachádzal. Zaujímali ho najmä používatelia stolových a prenosných Macov. Skript si teda skontroloval identifikáciu zariadenia a následne filtroval všetkých návštevníkov, ktorí používali iPhone alebo iPad. Dôvodom bolo, že neskoršie pokyny počítali s použitím aplikácií Spotlight a Terminal, ktoré sa nachádzajú práve v systéme macOS.
Po identifikácii vhodnej obete nasledovala ďalšia fáza. Skript si pripravil adresu servera, z ktorého stiahol ďalší škodlivý kód. Výskumníci objavili aj konkrétnu IP adresu servera, ktorý poskytoval druhú fázu útoku. Práve odtiaľ sa do zariadenia dostal hlavný malvér. Následne prišla na rad hlavná fáza útoku.
Útočníci vytvorili špeciálny príkaz pre terminál systému macOS. Ten vykonal niekoľko krokov za sebou. Najprv sa presunul do dočasného priečinka, následne stiahol vzdialený súbor, spustil ho a napokon odstránil všetky stopy po sebe, pričom celý proces prebehol automaticky, v rámci niekoľkých sekúnd.
Neprehliadni

Najväčšou hrozbou tejto kampane nebol samotný škodlivý kód, ale spôsob jeho šírenia, ktorý pripomína taktiku ClickFix, ktorá sa objavila už v minulosti. Používateľ navštívil stránku, na ktorej sa nachádzalo známe políčko „Nie som robot“. Po kliknutí však neprebehlo žiadne bezpečnostné overenie. Skript namiesto toho prepísal obsah systémovej schránky a vložil do nej pripravený škodlivý príkaz.
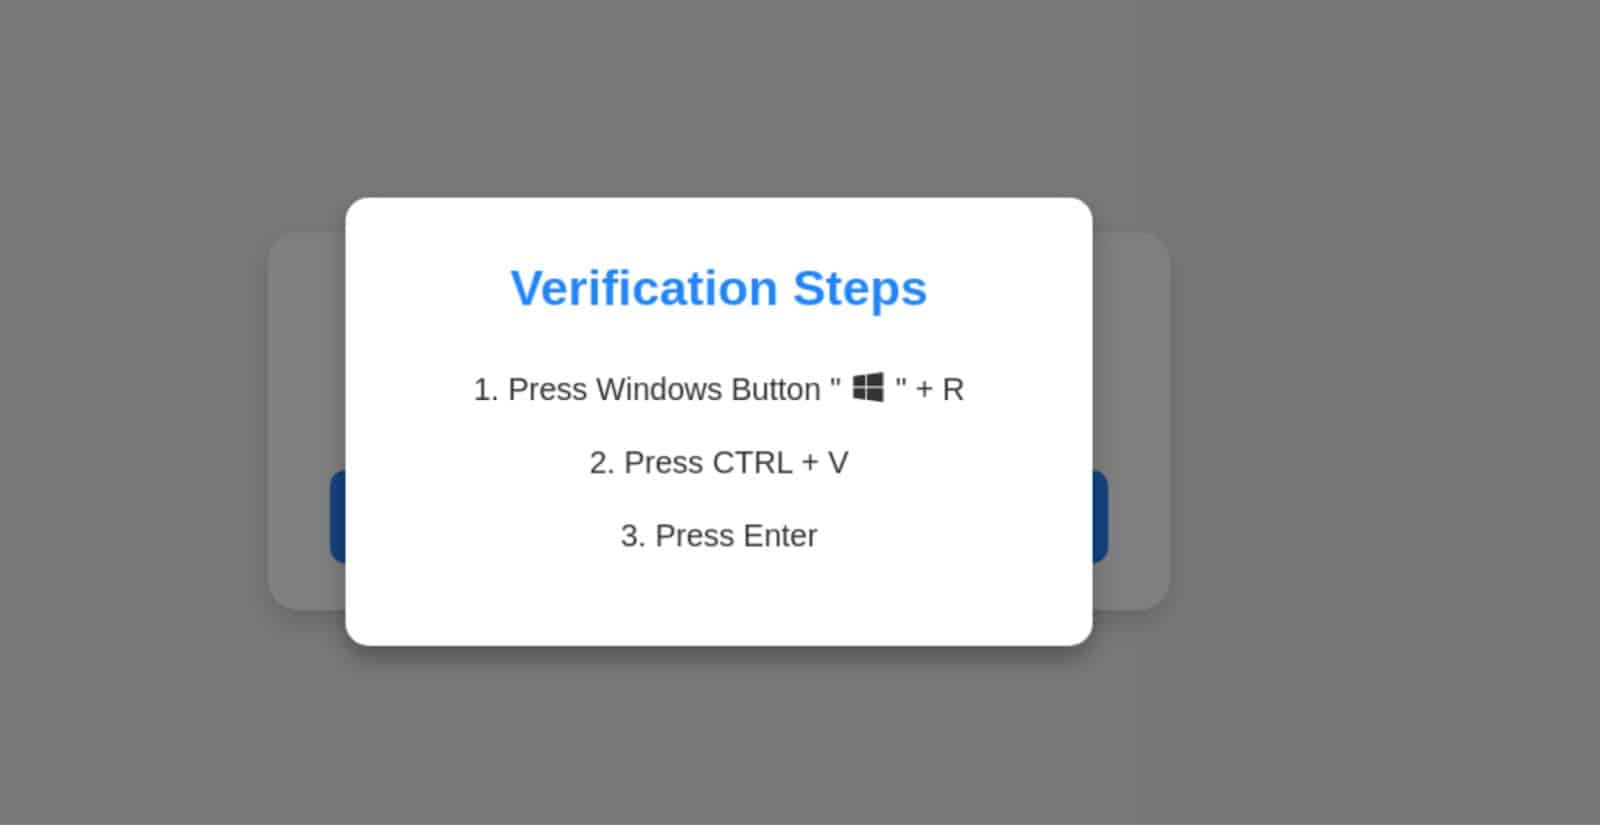
Následne sa zobrazilo okno s pokynmi. Na obrázku vyššie môžeš vidieť, ako vyzerá typický ClickFix útok na Windows. V prípade macOS ale používateľ dostal inštrukcie prispôsobené prostrediu Applu, teda aby otvoril aplikáciu Terminal a vložil údajný overovací kód pomocou klávesovej skratky Command + V. Namiesto overovacieho kódu ale užívateľ prilepil do terminálu škodlivý príkaz, ktorý následne spustil potvrdením.
Na rozdiel od ClickFix útoku hackeri zamaskovali škodlivý príkaz
Ako sme naznačili vyššie, typický ClickFix útok prebieha podobne. Falošná stránka ti do schránky skopíruje škodlivý kód a následne ťa vyzve, aby si tento kód prilepil do okna Spustiť na Windowse, alebo v tomto prípade Terminálu v macOS. Už to je zákerná taktika, no skúsenejší užívateľ môže vidieť, že „overovací kód“ sa nápadne podobá na príkaz, ktorý hovorí počítaču, aby niečo urobil. Tentokrát ale hackeri zakódovali škodlivý príkaz do Base64, teda formátu, ktorý na prvý pohľad pripomína náhodnú zmes znakov.
Používateľ tak nevidel podozrivé príkazy ani internetové adresy. Namiesto toho sa mu zobrazil text označený ako identifikátor overenia reCAPTCHA. Príkaz teda na prvý pohľad nevyzeral vôbec podozrivo, no počítač si ho stále vedel prečítať, dekódovať a následne vykonať príkazy, ktoré viedli k infekcii systému.
Hackeri čoraz viac vsádzajú na oklamanie samotného užívateľa, čo bohužiaľ býva častokrát jednoduchšie ako prelomiť sofistikované antivírové programy.
Výskumníci vystopovali servery aj ďalšie vzorky
Po rozbore škodlivého skriptu sa bezpečnostným expertom podarilo identifikovať viacero serverov spojených s touto operáciou. Objavili niekoľko škodlivých súborov, ktoré sa šírili z dvoch rôznych IP adries. Hoci jeden zo serverov medzičasom zmizol z internetu, druhý v čase analýzy stále fungoval a poskytoval rovnaké škodlivé súbory.
Analýza zároveň ukázala, že všetky nájdené vzorky nakoniec komunikovali s rovnakým riadiacim serverom. Práve cez neho mohli útočníci získavať údaje zo zariadenia alebo vydávať ďalšie príkazy.
Okrem ClickFix útoku sa objavili aj stránky s falošnými aktualizáciami
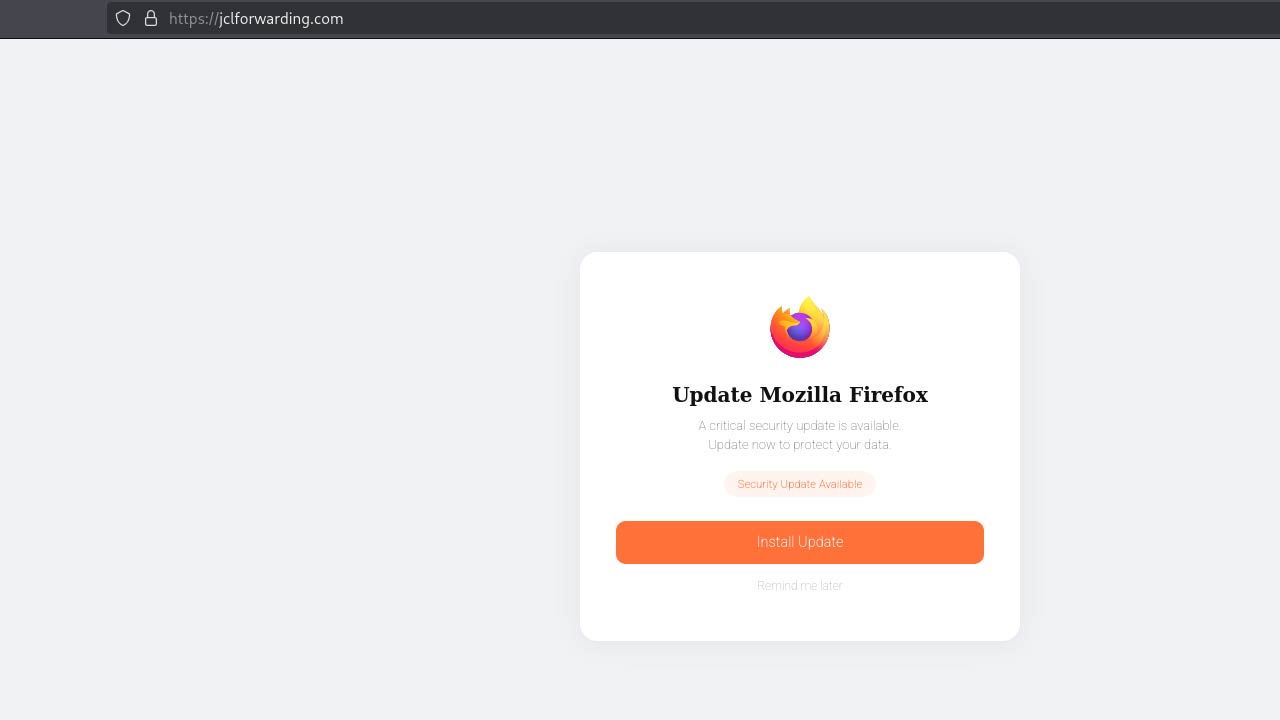
Popri ClickFix útokoch kampaň DriveSurge útočila ešte ďalším osvedčeným scenárom. Ide o vyskakovacie okno, ktoré ťa naliehavo upozorní, že tvoj internetový prehliadač je zastaraný a z bezpečnostných dôvodov potrebuje okamžitú aktualizáciu. Celú pascu hackeri navrhli tak, aby sa dynamicky prispôsobila akémukoľvek zariadeniu.
Systém dokázal verne imitovať grafický vizuál prakticky akéhokoľvek známeho prehliadača, od Google Chrome, Mozilla Firefox, Microsoft Edge či Safari až po špecifickejšie programy ako Opera, Brave alebo Vivaldi.
Analytici tento prístup zdokumentovali na napadnutom webe jclforwarding[.]com, kde útočníci zneužili škodlivú doménu check[.]first-node[.]rocks na zobrazenie dokonalej imitácie aktualizačnej stránky pre Firefox. Po kliknutí na tlačidlo sa však namiesto skutočnej záplaty stiahol do počítača komprimovaný archív vo formáte ZIP. Ten v sebe ukrýval niekoľko systémových knižníc DLL a spustiteľný súbor maskovaný pod nevinným názvom „Browser Update[.]exe“.
ClickFix kampane sa vyvíjajú, hovoria bezpečnostní experti
Táto kampaň ukázala, že aj pomerne jednoduché techniky môžu priniesť vysokú úspešnosť, ak útočníci správne zacielia na ľudskú psychológiu. Mnohí používatelia už vedia rozpoznať podozrivú prílohu alebo nebezpečný odkaz v e-maile. Oveľa menej ľudí však očakáva útok ukrytý za obyčajným políčkom „Nie som robot“.
Práve preto odborníci odporúčajú zvýšenú opatrnosť pri akýchkoľvek návodoch, ktoré vyžadujú otvorenie terminálu alebo vloženie neznámeho príkazu do príkazového riadku. Žiaden CAPTCHA test totiž neoveruje užívateľa spôsobom, ktorý vyžaduje prácu s akoukoľvek aplikáciou mimo prehliadača a už vôbec nie s funkciami previazanými priamo s operačným systémom. Ak teda natrafíš na stránku, ktorá chce overiť, že si človek, pomocou kopírovania a vkladania textu niekam, stránku zavri a vôbec s ňou neinteraguj.
Čo sa týka falošných aktualizácií, prehliadače si dnes nové updaty sťahujú samé, čiže akékoľvek výzvy na „okamžitú urgentnú aktualizáciu“ môžeš bezpečne ignorovať.


















