

Banky a kryptopeňaženky po celom svete čelia zákernému útoku: RAT malvér Albiriox napáda vyše 400 finančných aplikácií, dostáva nebezpečnejšie funkcie
Bezpečnostní analytici informujú o masovej kampani RAT malvéru Albiriox, ktorý útočí na stovky finančných a krypto aplikácií.
Bezpečnostní analytici z Cleafy odhalili Albiriox, nový druh mobilného malvéru pre Android, ktorý cieli na bankové a kryptomenové aplikácie po celom svete. Funguje na princípe malvér-ako-služba, čiže každý záujemca si ho môže prenajať a používať na podvody. Podľa bezpečnostných analytikov ide o ruský projekt, ktorý sa vyvíja veľmi rýchlo a už dnes má jasne štruktúrované funkcie pre podvody priamo na zariadení, tzv. On-Device Fraud.
Malvér sa šíri cez falošné aplikácie, ktoré lákajú používateľov pomocou rôznych sociálnych inžinierskych trikov. Dropper, teda prvá aplikácia, ktorá sa nainštaluje, využíva rôzne techniky na obchádzanie antivírusov a po udelení povolenia inštalovať neznáme aplikácie inštaluje samotný Albiriox. Cieľom je získať kontrolu nad zariadením, aby útočníci mohli manipulovať s aplikáciami na bankovníctvo či kryptomeny a ukradnúť prihlasovacie údaje alebo iné citlivé informácie.

Albiriox kombinuje dve hlavné techniky útoku. Prvou je VNC modul, ktorý umožňuje útočníkom ovládať zariadenie v reálnom čase, sledovať obrazovku a navigovať po aplikáciách, ako keby sedeli priamo za tvojím telefónom. Druhou je overlay útok. Na obrazovku sa zobrazuje falošný formulár alebo systémová aktualizácia, ktorá má používateľa presvedčiť, aby zadal prihlasovacie údaje.
Albiriox sa líši od ostatných malvérov
Najnebezpečnejšia inovácia Albirioxu spočíva v jeho vzdialenom prístupe, ktorý nazýva AcVNC (Accessibility VNC). Väčšina bankových aplikácií sa snaží chrániť používateľov dvoma spôsobmi, viacfaktorovým overením (MFA) a ochranou obrazovky cez Android FLAG_SECURE. Bežné RAT malvéry fungujú tak, že fotia obrazovku zariadenia, ale pri zapnutom FLAG_SECURE vidia útočníci len čiernu plochu. AcVNC však funguje inak.
Zneužíva Android nastavenia dostupnosti, ktoré sú určené pre ľudí s postihnutím. Tieto služby legitímne môžu čítať text, rozpoznať prvky na obrazovke a spúšťať interakcie, aj v aplikáciách chránených FLAG_SECURE. Výsledok je, že Albiriox získava úplný, interaktívny pohľad na rozhranie bankovej aplikácie. Vidí polia na heslo, tlačidlá na prevod peňazí a všetky dáta, takže sa môže pohybovať v aplikácii tak, ako keby bol legitímny používateľ.
Neprehliadni

Prvé stopy Albirioxu sa objavili v septembri 2025, kedy bol malvér testovaný v malej komunite undergroundových fór. V októbri sa stal verejne dostupným, pričom cena prenájmu sa pohybovala okolo 650 dolárov mesačne. Počas beta testu vývojári zverejnili aj propagačné videá, ktoré ukazovali základné funkcie, od vzdialeného ovládania až po rôzne typy overlay obrazoviek.
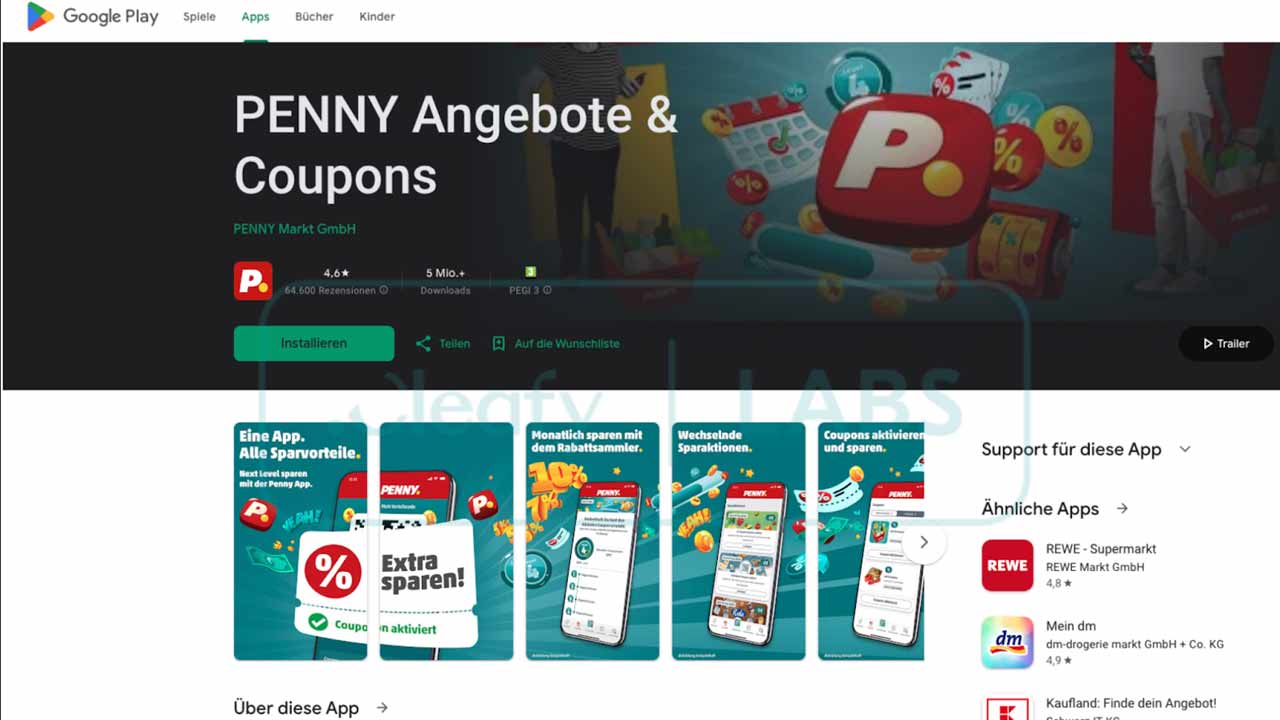
Distribučné kampane sú premyslené. Útočníci napríklad vytvorili falošnú stránku Google Play s aplikáciou Penny Market. Používateľ si myslí, že sťahuje legitímnu aplikáciu, ale namiesto toho dostane dropper, ktorý po spustení pripraví zariadenie na inštaláciu Albirioxu. Neskôr sa systém zmenil: stránka už neposkytuje priamy odkaz, ale vyžaduje telefónne číslo, ktoré sa posiela útočníkom cez Telegram bot.
Napadnúť môže viac ako 400 rôznych aplikácií
Albiriox sleduje viac než 400 cieľových aplikácií, od tradičných bánk, cez fintech riešenia, až po kryptomenové burzy a digitálne peňaženky. Tento rozsah ukazuje, že malvér je navrhnutý na globálne útoky a dokáže podporovať komplexné podvody priamo v zariadení používateľa.
Technicky malvér využíva nešifrované TCP spojenie na komunikáciu s C2 serverom, odosiela informácie o zariadení a prijíma príkazy. Ovládanie zariadenia zahŕňa kliknutia, potiahnutia, písanie textov, zmenu hesiel, zapínanie a vypínanie displeja a ďalšie funkcie, ktoré umožňujú útočníkom maskovať podvody pred používateľom. Modul overlay umožňuje falošné systémové aktualizácie, čiernu obrazovku alebo špecifické obrazovky pre cielené aplikácie, aby sa získali prihlasovacie údaje bez toho, aby si to všimol.
Albiriox je jasný príklad toho, kam sa vyvíja mobilný bankový malvér. Funguje plne skryto, kombinuje vzdialené ovládanie s podvodnými obrazovkami a dokáže manipulovať s legitímnymi aplikáciami, aby ukradol citlivé údaje. Útoky ako tento ukazujú, že treba byť pri inštalácii neznámych aplikácií veľmi obozretný a sledovať, aké povolenia im dávame.


















