

Bankový vírus Coyote zneužíva funkciu z čias Windows XP na kradnutie bankových údajov. Takto ti hacker dokáže vybieliť účet
Bezpečnostní analytici demonštrovali ako malvér Coyote napáda Windows operačné systémy a kradne bankové informácie.

Začalo sa to koncom minulého roka, keď bezpečnostní analytici z Akamai objavili spôsob, akým by mohli útočníci zneužiť UIA rozhranie Microsoftu a cez toto rozhranie ukradnúť prihlasovacie údaje, spustiť škodlivý kód alebo vykonávať iné útoky.
Pôvodný výskum analytikov bola len demonštrácia možného útoku, no netrvalo dlho a hackeri už začali šíriť nový bankový malvér, ktorý sa označuje ako Coyote. Podľa vyšetrovaní bezpečnostných expertov sa tento trójsky kôň objavil len dva mesiace po publikovaní výsledkov.

Samotný trójsky kôň Coyote je známym malvérom, ktorý má svoje začiatky v latinskej Amerike. Spočiatku zneužíval rôzne techniky, napríklad keylogging alebo phishingové overlay obrazovky, aby ukradol citlivé údaje. Malvér používa inštalátor Squirrel na to, aby sa šíril ďalej.
Objavenú slabinu hackeri rýchlo zneužili
Ako vysvetľujú bezpečnostní analytici, bankový trójsky kôň Coyote momentálne zneužíva UIA rozhranie ako súčasť svojej operácie. Drží sa pritom svojho pôvodného cieľa, ktorým je kradnutie bankových informácií. Na začiatku infekcie malvér Coyote posiela na command and control server útočníka detailné informácie o každej obeti. V tomto balíku sa nachádza názov počítača, názov užívateľa a rôzne systémové vlastnosti. Najdôležitejšou informáciou, ku ktorej sa Coyote dostáva s veľkým úsilím, je informácia o bankových službách, ktoré obeť útoku používa.
Spočiatku malvér Coyote používa veľmi bežný a jednoduchý prístup. Vyvoláva príkaz “GetForegroundWindow” vo Windows API, aby získal informácie o momentálne aktívnom okne. Následne malvér porovnáva toto otvorené okno so zoznamom webových adries, ktoré patria cieleným bankám alebo kryptoplatformám.
Neprehliadni

Až keď nenájde žiadnu súhlasiacu adresu, malvér Coyote začína so zákerným UIA útokom. UIA, teda UI Automation rozhranie je mimoriadne staré rozhranie, ktoré vzniklo ešte v časoch Windows XP. Ide o rozhranie, ktoré dovoľuje užívateľom s postihnutím používať počítač jednoduchšie.
Rovnako ako nastavenia dostupnosti v smartfóne, aj UIA rozhranie pracuje s vyššími povoleniami. Znamená to teda, že môže užívateľom pomôcť zväčšiť text, prečítať ho nahlas, alebo dokonca simulovať kliknutia na obrazovke. Aby ale mohlo toto rozhranie poskytnúť užívateľom s postihnutím prirodzený zážitok, musí mat prístup k takmer každému UI prvku na obrazovke. Práve toto povolenie hackerizneužívajúna svojej útoky.
“Zneužívanie UIA slabiny sme si všimli len dva mesiace po odhalení konceptu. To je indikáciou toho, ako dokážu hackeri rapídne adaptovať nové techniky do svojich škodlivých softvérov,” hovoria bezpečnostní analytici.
Nenápadný útok na citlivé informácie
Hackeri zneužívajú komponenty UI rozhrania, aby vykonali nenápadné útoky zahŕňajúce manipuláciu. Hackeri pozmenia URL okno prehliadača a simulujú klik. Tým plynule presmerujú obeť útoku na škodlivý server a ona si nevšimne vôbec nič.
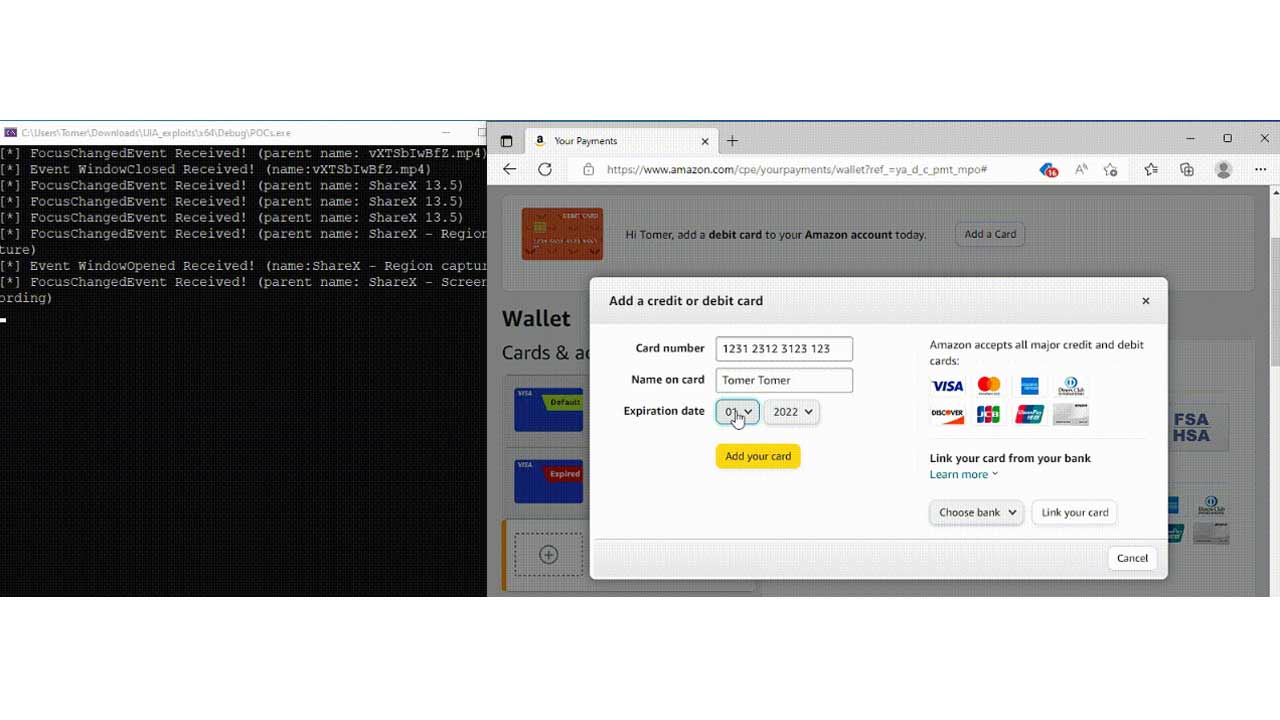
Škodlivý softvér sa neustále vyvíja a malvér Coyote nie je žiadnou výnimkou. Pre mnohých užívateľov sa UIA rozhranie zdá ako neškodný nástroj, no opak je pravdou. Bezpečnostní analytici demonštrovali, ako sa dá toto rozhranie zneužiť a hackeri sa prispôsobili veľmi rýchlo. Ako sme už spomenuli, útok na UIA rozhranie sa objavil pár mesiacov po zverejnení demonštračného článku.
“Náš príklad útoku na UIA rozhranie je nešťastný, no efektívny, príklad toho, ako môže niekto s nečistými úmyslami zneužiť technológiu, ktorá má dobré úmysly, na niečo zlé. UIA rozhranie môže pomôcť užívateľom s postihnutím používať technológie naplno, no zároveň ponúka možnosti útočníkom napodobňovať spyware a iné škodlivé softvéry,” hovoria bezpečnostní analytici.
Zneužitie UIA rozhrania nie je až také jednoduché ako iné útoky. Hackerom to ale vyvažuje fakt, že tieto útoky nemôže zachytiť bezpečnostná funkcia EDR. Práve preto je tento útok pre hackerov tak atraktívny. Microsoft už obmedzil UIA rozhranie v niekoľkých aspektoch, no hackeri ho dokážu stále zneužívať, ak majú dostatočné skúsenosti.


















