

AKTUÁLNE: Na internete sa objavilo 149 miliónov prihlasovacích údajov z Gmailu, Facebooku a ďalších služieb. Takto zistíš, či si medzi nimi
Na internete sa objavila databáza so 149 miliónmi prihlasovacích údajov k službám ako Gmail, Facebook, Instagram a ďalších. Nešlo ale o prelomenie firiem, ale o dáta získané z infikovaných zariadení používateľov.
Na internete sa objavila databáza so 149 miliónmi prihlasovacích údajov z populárnych služieb. Hneď v úvode je ale potrebné povedať, že nie preto, že by niekto práve hackol Google, banky alebo sociálne siete. Uniknuté údaje pochádzajú z infikovaných počítačov a mobilov bežných ľudí a niekto ich nechal voľne dostupné na serveri bez akéhokoľvek zabezpečenia.
Databázu objavil bezpečnostný výskumník Jeremiah Fowler a jeho zistenia zverejnil portál expressvpn.com. To, čo našiel, nie je rarita, ale učebnicový príklad toho, ako dnes funguje masová krádež prístupov k účtom.

Neunikli databázy firiem. Unikli dáta z počítačov ľudí
Neexistuje žiadny dôkaz, že by niekto prenikol do systémov Gmailu, Facebooku, bánk alebo štátnych inštitúcií. Údaje nevznikli útokom na firmy, ale na zariadenia ľudí. Pochádzajú z infostealer malvéru, ktorý sa potichu nainštaluje do počítača alebo mobilu a postupne z neho vysaje prihlasovacie údaje k účtom.
Heslá zadané do prehliadača. Údaje uložené v pamäti. Session cookies. Tokeny. Dokonca aj obsah schránky. V momente, keď sa zariadenie nakazí, nejde o jeden účet, ale o celý digitálny život používateľa. Databáza, ktorú Fowler našiel, bola len skladom týchto kradnutých dát. A čo je horšie, bola verejne prístupná bez hesla a šifrovania. Inými slovami, mohol s ňou pracovať ktokoľvek a to aj človek bez technických vedomostí.
Milióny účtov v databáze neznamenajú útok na služby
V databáze sa objavujú desiatky miliónov prístupov k službám, ktoré používa prakticky každý. Gmail (48 miliónov), Facebook (17 miliónov), Netflix (3,4 milióna), Instagram (6,5 milióna), kryptoburzy aj účty na platených platformách.
Neprehliadni

Nižšie sa môžeš pozrieť na zoznam služieb, z ktorých sa objavili údaje na internete.
- Gmail – približne 48 miliónov účtov
- Facebook – približne 17 miliónov účtov
- Instagram – približne 6,5 milióna účtov
- Netflix – približne 3,4 milióna účtov
- Yahoo Mail – približne 4 milióny účtov
- Outlook – približne 1,5 milióna účtov
- iCloud – približne 900 tisíc účtov
- účty s doménou .edu (vzdelávací sektor) – približne 1,4 milióna
- TikTok – približne 780 tisíc účtov
- Binance – približne 420 tisíc účtov
- OnlyFans – približne 100 tisíc účtov
Neznamená to ale, že by tieto služby boli prelomené. Znamená to, že v čase, keď sa do zariadenia dostal malvér, tam boli uložené alebo zadávané prihlasovacie údaje. Časť z nich je dnes už neplatná. Účty sa zrušili, heslá sa zmenili, niektoré služby medzičasom pridali lepšie zabezpečenie.
Ako sa z ukradnutých hesiel stáva zbraň
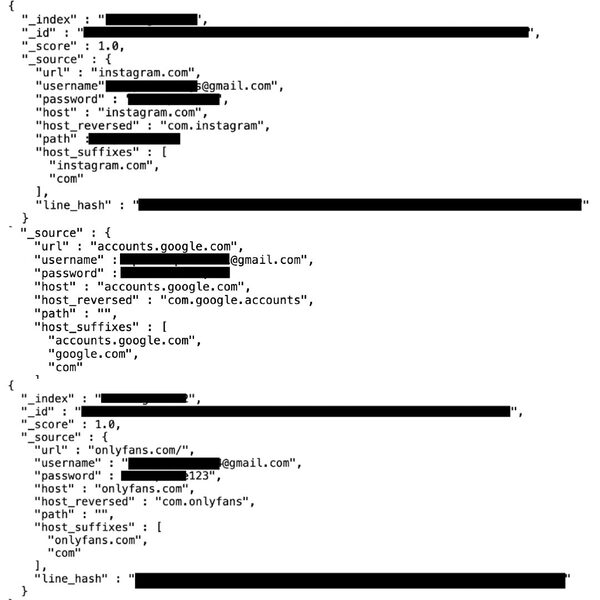
V záznamoch neboli len emaily a heslá. Každý účet mal priradenú aj konkrétnu prihlasovaciu adresu. Presne tú, na ktorú sa bežne kliká pri prihlásení. Pre útočníka je to hotová mapa. Nehľadá, neskúša, len posiela kombinácie tam, kde majú zmysel.
Ak sa niektoré heslo chytí, reťaz sa rozbehne sama. Najskôr pošta. Potom reset ďalších účtov. Sociálne siete, služby, niekedy aj pracovné prístupy. Nemusí ísť o nič citlivé. Stačí jeden účet, ktorý vyzerá dôveryhodne. Aj preto Fowler upozorňuje na výskyt adries s koncovkou .gov. Nie ako dôkaz prieniku do štátu, ale ako surovinu pre presvedčivé útoky, ktoré cielia na konkrétnych ľudí.
Problémom ale je, že ak je zariadenie stále infikované, zmena hesla nič nerieši. Nové heslo zmizne rovnako ako to staré. Problém nie je účet, ale miesto, odkiaľ sa doň prihlasuješ. Kým tam beží malvér, každé ďalšie zabezpečenie je len dočasná náplasť. Až keď sa vyčistí zariadenie, dávajú zmysel nové heslá, správcovia účtov a dodatočné overovanie.
Práve z tohto dôvodu majú svoje limity aj správcovia hesiel. Fungujú v momente, keď je problémom ľudský návyk alebo slabé zabezpečenie účtu. Ak však zariadenie zostáva kompromitované, ochrana sa rozpadá. Údaje sa dajú získať ešte predtým, než ich stihne zašifrovať samotná aplikácia.
Ako zistíš, či si sa stal obeťou útoku?
Možno sa teraz pýtaš, ako zistíš, či si sa nestal obeťou úniku údajov aj ty. Problém je, že vo väčšine prípadov sa to nedozvieš v momente úniku. Účet funguje ďalej, zariadenie sa správa normálne a nič ťa nevaruje. Prvé signály prichádzajú až neskôr, podozrivé správanie účtov, nečakané odhlásenia, zvláštne správy alebo zmeny nastavení. Ak chceš vedieť, podľa čoho spoznáš napadnuté zariadenie a ako si overiť, či sa tvoje prihlasovacie údaje objavili v niektorom z únikov, detailný postup rozoberáme v samostatnom článku.


















