

AKTUÁLNE: FBI našla u jedného hackera 630 miliónov hesiel. Takto zistíš, či si sa stal obeťou hackera aj ty
FBI objavila databázu 630 miliónov ukradnutých hesiel u jediného hackera. Milióny z nich boli doteraz neznáme.
630 miliónov hesiel z jedného zdroja. Nejde o preklep ani o prehnaný titulok. FBI totiž pri vyšetrovaní kyberkriminality zaistila viacero zariadení jedného hackera, na ktorých sa nachádzala obrovská databáza ukradnutých prihlasovacích údajov. Tieto dáta následne odovzdala bezpečnostnému expertovi Troyovi Huntovi, tvorcovi známej služby Have I Been Pwned. Informácie pochádzajú priamo z jeho vyjadrení a z analýzy, ktorú jeho tím následne vykonal.
„Tento najnovší súbor dát sa k nám dostal po tom, čo FBI zaistila viacero zariadení patriacich podozrivej osobe. Údaje zrejme pochádzali z bežného internetu aj z trhovísk na sieti Tor, z kanálov na Telegrame a z infostealer škodlivého softvéru. Približne 7,4 percenta z týchto hesiel sme v databáze HIBP doteraz neevidovali, čo môže znieť ako malé číslo, no v skutočnosti ide o 46 miliónov zraniteľných hesiel,“ uviedol Hunt.
Aj keď sa o únikoch dát píše takmer každý deň, tento prípad vyčnieva jedným zásadným detailom. Nejde o kombináciu desiatok starých hackerských útokov, ale o zbierku, ktorú si systematicky hromadil jediný človek. A práve to dobre ukazuje, v akom priemyselnom meradle dnes kyberzločinci fungujú.

Pwned Passwords just served 17.45 billion requests in 30 days 🤯 That’s an *average* of 6,733 requests per second, but at our peak, we’re hitting 42k per second in a 1-minute block. Crazy numbers! Made possible by @Cloudflare 😎 pic.twitter.com/Io6u1PiqJf
— Troy Hunt (@troyhunt) October 17, 2025
Heslá z celého internetu, temného aj „súkromného“
Podľa analýzy pochádzajú ukradnuté heslá z viacerých miest. Nachádzajú sa medzi nimi dáta zo bežných webových stránok, z dark internetu, z Telegram kanálov a najmä z tzv. infostealer útokov. Ide o škodlivé programy, ktoré sa nenápadne nainštalujú do počítača alebo telefónu a potichu zbierajú uložené heslá, cookies či prihlasovacie tokeny.
Pre bežného používateľa je dôležité pochopiť jednu vec. Nemusíš byť hacknutý priamo. Stačí, že si sa kedysi prihlásil na infikovanom zariadení a tvoje heslo si útočník jednoducho odloží na neskoršie použitie. Rovnako stačí registrácia v službe, z ktorej neskôr unikli dáta. Presne takto vznikajú obrovské databázy prihlasovacích údajov, ktoré sa medzi útočníkmi ďalej predávajú alebo vymieňajú.
Neprehliadni

Prečo je aj 7 percent obrovský problém
Nie všetkých 630 miliónov hesiel bolo úplne nových. Troy Hunt potvrdil, že približne 7,4 percenta z nich sa v databáze Have I Been Pwned nikdy predtým nenachádzalo. Na prvý pohľad to môže pôsobiť zanedbateľne, lenže v praxi ide o približne 46 miliónov hesiel, ktoré doteraz nebolo možné automaticky blokovať.
To znamená, že milióny ľudí používali kombinácie, o ktorých bezpečnostné systémy jednoducho netušili, že sú kompromitované.
Služba Pwned Passwords pritom neuchováva mená ani e-mailové adresy. Pracuje výhradne s odtlačkami hesiel, teda s ich kryptografickými hashmi. Zjednodušene povedané, heslo sa matematicky prepočíta na dlhý reťazec znakov, z ktorého už pôvodné heslo nie je možné spätne zistiť.
Keď sa dnes prihlasuješ do modernej služby, systém si dokáže v zlomku sekundy overiť, či sa tvoj hash nenachádza v databáze známych únikov. Ak áno, prihlásenie zablokuje alebo ťa prinúti nastaviť nové heslo. Každý takýto dotaz pritom znamená jeden potenciálne zastavený pokus o prevzatie účtu.
Heslá, ktoré používame stále dokola. Presne na to útočníci čakajú
Hlavným dôvodom, prečo majú takéto databázy takú hodnotu, je správanie používateľov. Ľudia opakovane používajú rovnaké heslá na viacerých službách. Ak unikne heslo z jedného fóra alebo aplikácie, útočník ho okamžite skúša inde, v e-mailoch, na sociálnych sieťach či v internetovom bankovníctve.
Nejde o žiadnu hackerskú mágiu. Je to obyčajná automatizácia. Skript skúša tisíce kombinácií za minútu a čaká, kde sa dvere otvoria. Práve preto majú databázy kompromitovaných hesiel medzi útočníkmi takú cenu.
Stal si sa obeťou hackera aj ty?
Ak si chceš overiť, či sa tvoje údaje objavili v niektorom z únikov, môžeš použiť už spomínanú službu Have I Been Pwned. Funguje veľmi jednoducho. Po otvorení stránky stačí zadať svoju e-mailovú adresu.
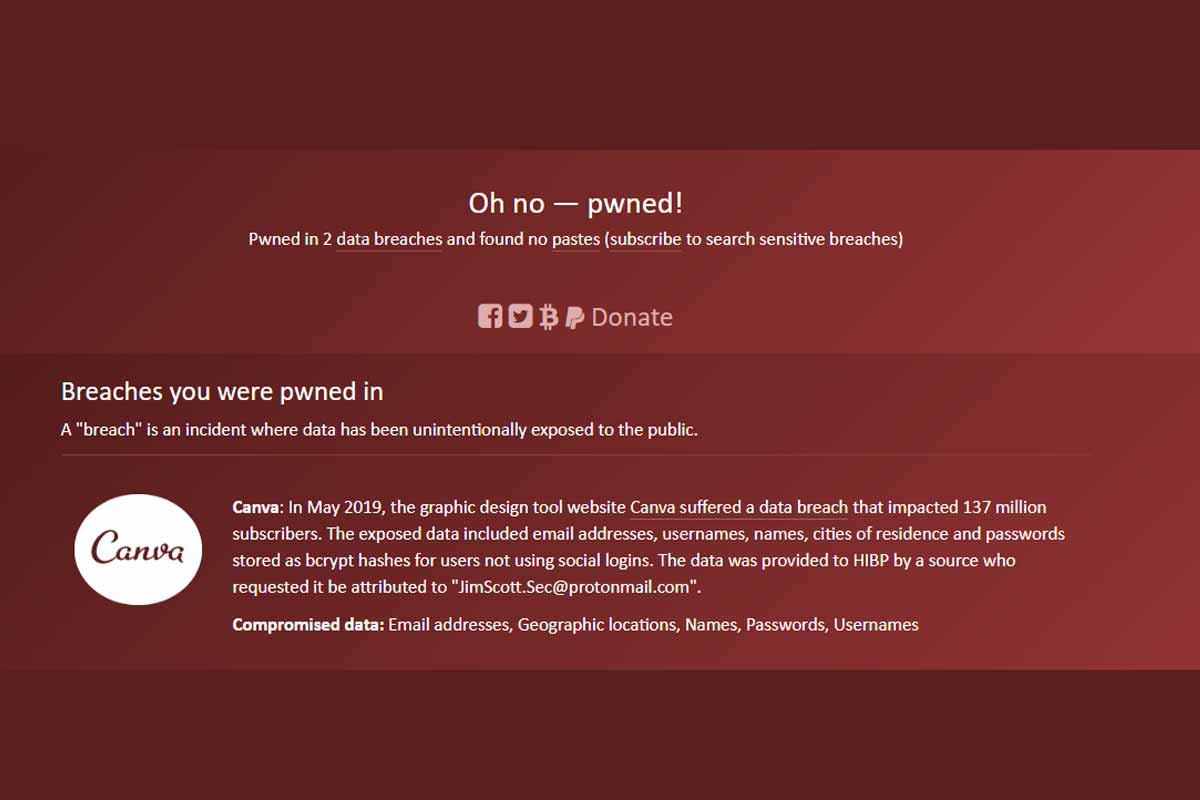
Ak sa v minulosti objavila v úniku, služba ti ukáže, kedy a v ktorej službe k tomu došlo.


















